
La CISA avertit d'une vulnérabilité critique de sécurité Java
La CISA appelle à corriger immédiatement une vulnérabilité critique de sécurité dans Oracle Java, qui peut entraîner une exécution de code à distance.
L'Agence de cybersécurité et de sécurité des infrastructures des États-Unis (CISA) a émis un avertissement urgent aux organisations concernant une vulnérabilité de sécurité critique récemment découverte dans Oracle Java. Cette vulnérabilité, identifiée sous le code CVE-2026-114938, a un score CVSS de 8.1 et représente un risque significatif pour la cybersécurité. La CISA exhorte toutes les entreprises concernées à prendre immédiatement des mesures pour protéger leurs systèmes.
La vulnérabilité de sécurité concerne un cas d'écriture hors limites, qui dans certaines conditions peut entraîner une attaque par déni de service (DoS) ou même une exécution de code à distance. Cela signifie que des attaquants pourraient potentiellement prendre le contrôle des systèmes affectés, ce qui pourrait avoir de graves conséquences pour l'intégrité et la confidentialité des données. La CISA a souligné que la vulnérabilité est présente dans de nombreuses versions d'Oracle Java.
Détails sur la vulnérabilité
La description technique précise de la vulnérabilité montre qu'elle est causée par une gestion de mémoire défectueuse dans l'environnement d'exécution Java. Un attaquant pourrait, par une manipulation ciblée des données transmises à l'application Java, prendre le contrôle de la zone mémoire. Cela pourrait permettre à l'attaquant d'exécuter du code malveillant qui serait ensuite exécuté sur le système affecté.
La CISA a noté que l'exploitation de cette vulnérabilité peut non seulement entraîner une perte de disponibilité, mais aussi un compromis complet du système. Les entreprises qui dépendent d'applications basées sur Java devraient donc donner la plus haute priorité à la correction de cette vulnérabilité de sécurité. La CISA a également recommandé que les organisations examinent leurs politiques de sécurité et s'assurent que tous les systèmes sont à jour.
Réactions de la communauté de la sécurité
La communauté de la sécurité a pris l'avertissement de la CISA au sérieux et de nombreux experts ont déjà souligné l'urgence de la situation. Certains experts en sécurité ont insisté sur le fait qu'une réaction rapide à de telles vulnérabilités est cruciale pour prévenir d'éventuelles attaques. La discussion autour de la vulnérabilité a également conduit à une augmentation des vérifications de sécurité dans les entreprises utilisant des technologies Java.
De plus, certaines organisations ont déjà commencé à organiser des formations internes pour leurs équipes informatiques afin de sensibiliser à la vulnérabilité et de s'assurer que toutes les mesures nécessaires pour la corriger sont prises. La CISA a également fourni des ressources pour aider les organisations à identifier et à corriger la vulnérabilité.
La CISA a souligné que la correction de cette vulnérabilité n'est pas seulement une question de conformité, mais aussi une mesure fondamentale pour protéger les données de l'entreprise et l'infrastructure informatique. L'agence a mis en avant l'importance des mises à jour de sécurité régulières et des correctifs pour protéger les systèmes contre les menaces futures.
La vulnérabilité CVE-2026-114938 est un autre exemple des défis auxquels les entreprises sont confrontées dans le paysage numérique actuel. Compte tenu de la complexité croissante des logiciels et des menaces en constante évolution, il est essentiel pour les organisations de prendre des mesures de sécurité proactives.
La CISA a exhorté les organisations concernées à utiliser les informations et les ressources fournies pour combler la vulnérabilité le plus rapidement possible. L'agence continuera de surveiller la situation et fournira des informations supplémentaires si nécessaire.
Ähnliche Artikel

N-able publie une mise à jour de sécurité critique pour N-central
N-able a publié une mise à jour importante pour N-central qui corrige 17 vulnérabilités de sécurité et protège la platef...
Vulnérabilités de sécurité dans les contrôleurs de systèmes de réfrigération Danfoss
Six vulnérabilités non protégées dans le Danfoss AK-SM800A pourraient permettre aux attaquants d'accéder au système....
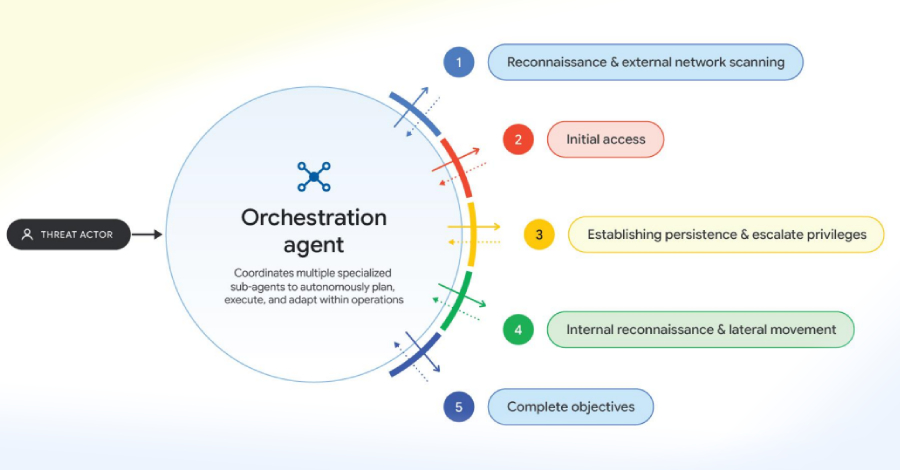
Les cyberattaques soutenues par l'IA augmentent
Google met en garde contre l'utilisation de l'IA par des hackers pour réaliser des cyberattaques complexes....
Java4Shell : Bug critique dans Java découvert
Oracle publie onze mises à jour contre l'exécution de code à distance dans Java, y compris le très risqué Java4Shell....
comment Kommentare (0)
Noch keine Kommentare. Schreiben Sie den ersten!
Kommentar hinterlassen