
CISA avverte di una vulnerabilità critica in MikroTik RouterOS
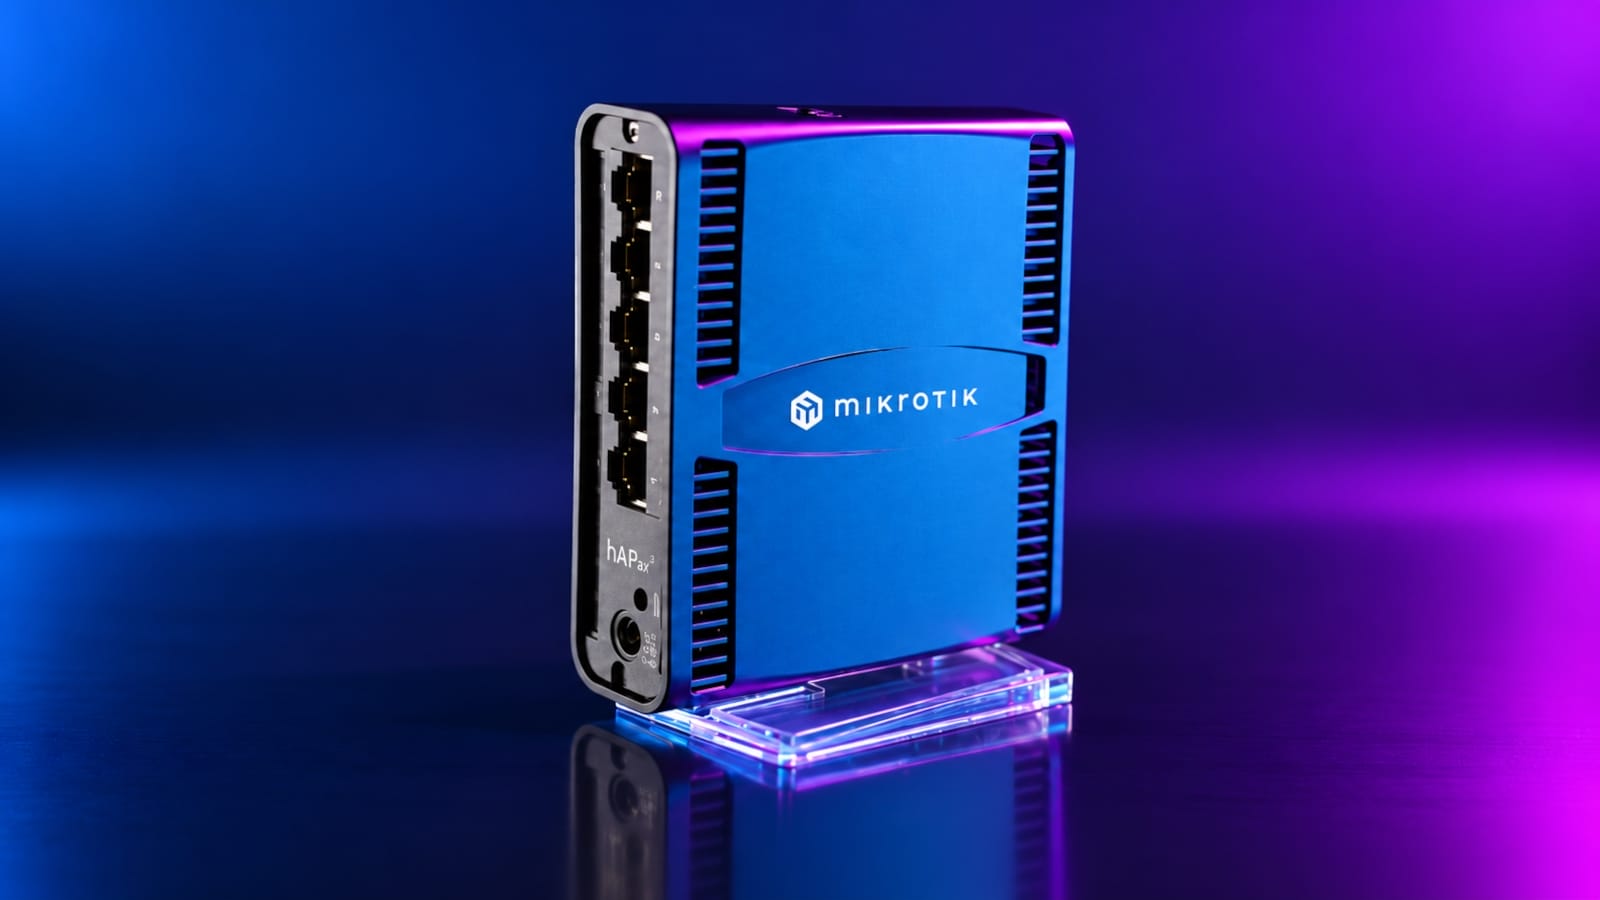
La CISA ha segnalato una vulnerabilità di sicurezza critica in MikroTik RouterOS, che può portare all'esecuzione di codice da remoto.
L'Agenzia per la Cybersecurity e la Sicurezza delle Infrastrutture degli Stati Uniti (CISA) ha emesso un avviso urgente riguardo a una vulnerabilità critica di sicurezza in MikroTik RouterOS. Questa vulnerabilità potrebbe consentire agli aggressori di eseguire codice da remoto o di causare uno stato di Denial-of-Service. L'agenzia ha sottolineato che i sistemi interessati dovrebbero essere aggiornati immediatamente per prevenire potenziali attacchi.
La vulnerabilità riguarda una funzione specifica in MikroTik RouterOS che consente agli aggressori di accedere al sistema senza autenticazione. Ciò significa che un aggressore non ha nemmeno bisogno di una password per prendere il controllo del dispositivo. La CISA ha classificato la gravità di questa falla come critica, il che significa che potrebbe essere attivamente sfruttata.
Dettagli sulla vulnerabilità
La precisa designazione tecnica della vulnerabilità non è attualmente pubblicata, tuttavia la CISA ha indicato che è presente in diverse versioni di MikroTik RouterOS. L'agenzia raccomanda a tutti gli amministratori di dispositivi MikroTik di aggiornare immediatamente i loro sistemi all'ultima versione per proteggersi da possibili attacchi. La vulnerabilità potrebbe non solo portare a una perdita di dati, ma anche compromettere l'intera struttura di rete.
La CISA ha anche sottolineato che gli aggressori potrebbero essere in grado di installare malware sui dispositivi interessati, il che potrebbe portare a un'ulteriore compromissione della rete. Questo tipo di attacco potrebbe non solo compromettere l'integrità dei dati, ma anche la riservatezza delle informazioni trasmesse attraverso la rete.
Oltre alle raccomandazioni per l'aggiornamento, la CISA ha anche consigliato di verificare la sicurezza della rete e, se necessario, implementare ulteriori misure di sicurezza. Ciò include il monitoraggio del traffico di rete per attività sospette e l'implementazione di firewall e sistemi di rilevamento delle intrusioni (IDS) per prevenire accessi non autorizzati.
Reazioni della comunità di sicurezza
La comunità di sicurezza ha preso sul serio l'avviso della CISA e invita tutti gli utenti interessati a agire rapidamente. Gli esperti sottolineano che una rapida reazione a tali vulnerabilità di sicurezza è fondamentale per minimizzare l'impatto sulla sicurezza della rete. Molte aziende che utilizzano MikroTik RouterOS hanno già iniziato a implementare aggiornamenti di sicurezza per proteggere i loro sistemi.
La CISA ha anche sottolineato che la vulnerabilità rappresenta un rischio non solo per le aziende, ma anche per gli utenti privati di dispositivi MikroTik. Poiché molti di questi dispositivi sono utilizzati in abitazioni e piccoli uffici, un attacco riuscito potrebbe avere conseguenze di vasta portata. L'agenzia ha quindi invitato tutti gli utenti a informarsi sui rischi e a prendere le misure appropriate.
La scoperta di questa vulnerabilità arriva in un momento in cui gli attacchi informatici alle infrastrutture di rete stanno aumentando in tutto il mondo. La CISA ha già avvertito in passato di vulnerabilità simili e ha sottolineato che la sicurezza delle reti è una responsabilità condivisa. La collaborazione tra autorità, aziende e utenti è fondamentale per garantire la sicurezza nel cyberspazio.
La CISA continuerà a fornire informazioni su questa vulnerabilità e a tenere il pubblico informato su possibili sviluppi. Gli utenti di MikroTik RouterOS dovrebbero controllare regolarmente i canali ufficiali della CISA e di MikroTik per rimanere aggiornati.
Ähnliche Artikel
Nuove minacce alla sicurezza attraverso modelli di IA
Rapporti recenti mostrano che i modelli di IA aprono nuovi vettori di attacco che spesso vengono trascurati. Le vulnerab...
TeamViewer avverte di vulnerabilità di sicurezza critiche
TeamViewer invita gli utenti a eseguire immediatamente gli aggiornamenti di sicurezza per risolvere gravi vulnerabilità....
Microsoft migliora la protezione di Entra ID a partire da ottobre 2026
Microsoft annuncia che il servizio di autenticazione Entra ID sarà meglio protetto contro gli attacchi di iniezione di s...
Zammad-Nulltage consentono attacchi di rete guidati dall'IA
DIVD riporta di un attacco di rete reso possibile da due vulnerabilità zero-day nel sistema di ticket Zammad....

comment Kommentare (0)
Noch keine Kommentare. Schreiben Sie den ersten!
Kommentar hinterlassen