
CISA avertizează cu privire la o vulnerabilitate critică în MikroTik RouterOS
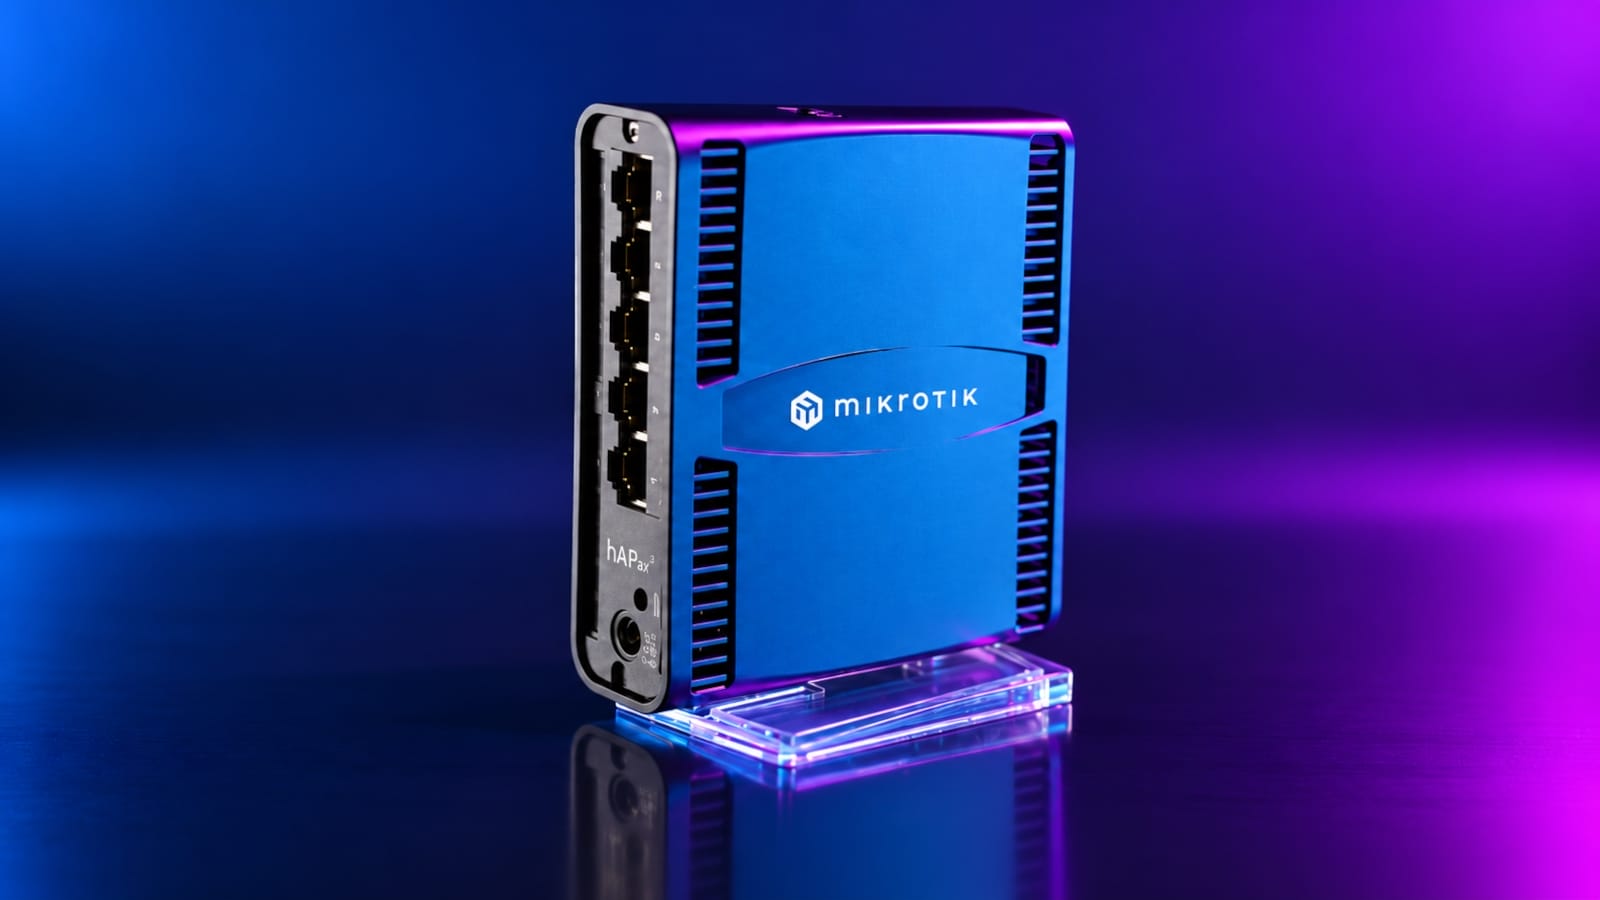
CISA a raportat o vulnerabilitate de securitate critică în MikroTik RouterOS, care poate duce la execuția de cod de la distanță.
U.S. Cybersecurity and Infrastructure Security Agency (CISA) a emis un avertisment urgent cu privire la o vulnerabilitate critică de securitate în MikroTik RouterOS. Această vulnerabilitate ar putea permite atacatorilor să execute cod de la distanță sau să provoace un stadiu de Denial-of-Service. Autoritatea a subliniat că sistemele afectate ar trebui actualizate imediat pentru a preveni atacurile potențiale.
Vulnerabilitatea afectează o funcție specifică în MikroTik RouterOS, care permite atacatorilor să acceseze sistemul fără autentificare. Aceasta înseamnă că un atacator nu are nevoie nici măcar de o parolă pentru a prelua controlul asupra dispozitivului. CISA a clasificat gravitatea acestei breșe ca fiind critică, ceea ce înseamnă că ar putea fi exploatată activ.
Detalii despre vulnerabilitate
Denumirea tehnică exactă a vulnerabilității nu a fost publicată în prezent, totuși CISA a menționat că aceasta este prezentă în mai multe versiuni de MikroTik RouterOS. Autoritatea recomandă ca toți administratorii de dispozitive MikroTik să își actualizeze sistemele imediat la cea mai recentă versiune pentru a se proteja împotriva atacurilor posibile. Vulnerabilitatea ar putea duce nu doar la pierderi de date, ci și la compromiterea întregii structuri de rețea.
CISA a mai subliniat că atacatorii ar putea fi capabili să instaleze malware pe dispozitivele afectate, ceea ce ar putea duce la o compromitere suplimentară a rețelei. Acest tip de atac ar putea pune în pericol nu doar integritatea datelor, ci și confidențialitatea informațiilor transmise prin rețea.
În plus față de recomandările de actualizare, CISA a mai sfătuit să se verifice securitatea rețelei și, dacă este necesar, să se implementeze măsuri suplimentare de securitate. Acest lucru include monitorizarea traficului de rețea pentru activități suspecte, precum și implementarea de firewall-uri și sisteme de detectare a intruziunilor (IDS) pentru a preveni accesurile neautorizate.
Reacții din partea comunității de securitate
Comunitatea de securitate a luat în serios avertismentul CISA și îndeamnă toți utilizatorii afectați să acționeze rapid. Experții subliniază că reacția rapidă la astfel de vulnerabilități de securitate este esențială pentru a minimiza impactul asupra securității rețelei. Multe companii care utilizează MikroTik RouterOS au început deja implementarea actualizărilor de securitate pentru a-și proteja sistemele.
CISA a mai subliniat că vulnerabilitatea nu reprezintă doar un risc pentru companii, ci și pentru utilizatorii privați de dispozitive MikroTik. Deoarece multe dintre aceste dispozitive sunt utilizate în gospodării și birouri mici, un atac reușit ar putea avea consecințe de amploare. Autoritatea a îndemnat astfel toți utilizatorii să se informeze cu privire la riscuri și să ia măsuri corespunzătoare.
Descoperirea acestei vulnerabilități vine într-un moment în care atacurile cibernetice asupra infrastructurilor de rețea cresc la nivel mondial. CISA a avertizat în trecut cu privire la vulnerabilități similare și a subliniat că securitatea rețelelor este o responsabilitate comună. Colaborarea între autorități, companii și utilizatori este esențială pentru a asigura securitatea în spațiul digital.
CISA va continua să ofere informații despre această vulnerabilitate și să informeze publicul despre posibilele evoluții. Utilizatorii de MikroTik RouterOS ar trebui să verifice regulat canalele oficiale ale CISA și MikroTik pentru a rămâne la curent.
Ähnliche Artikel
Noi amenințări de securitate cauzate de modelele AI
Raporturile actuale arată că modelele AI deschid noi vectori de atac, care sunt adesea trecuți cu vederea. Vulnerabilită...
TeamViewer avertizează cu privire la lacunele critice de securitate
TeamViewer îndeamnă utilizatorii să efectueze imediat actualizări de securitate pentru a remedia vulnerabilitățile grave...
Microsoft îmbunătățește protecția Entra ID începând cu octombrie 2026
Microsoft anunță că serviciul de autentificare Entra ID va fi mai bine protejat împotriva atacurilor de injecție de scri...
Zammad-Nulltage permit atacuri de rețea controlate de AI
DIVD raportează despre un atac de rețea, care a fost posibil datorită două vulnerabilități de tip zero-day în sistemul d...

comment Kommentare (0)
Noch keine Kommentare. Schreiben Sie den ersten!
Kommentar hinterlassen