
Kritische Sicherheitslücke in FortiMail entdeckt
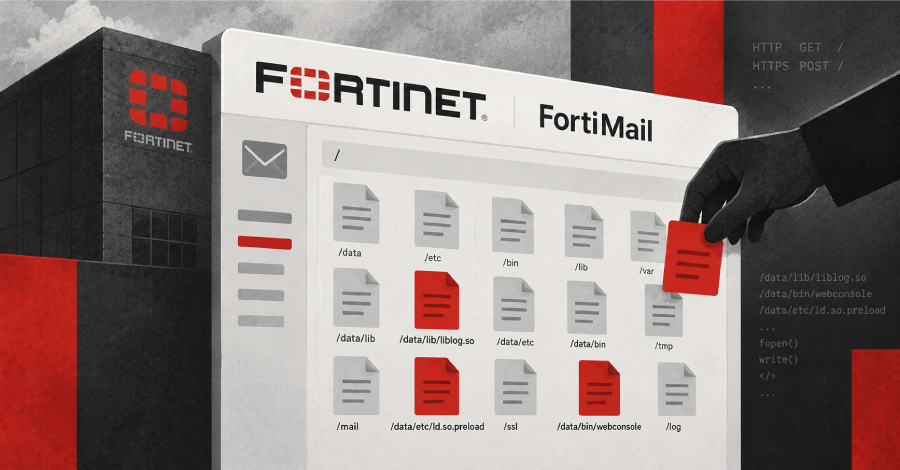
CISA warnt vor kritischer Schwachstelle in Fortinet FortiMail, die aktive Angriffe ermöglicht.
Die U.S. Cybersecurity and Infrastructure Security Agency (CISA) hat am Donnerstag eine kritische Sicherheitsanfälligkeit in Fortinet FortiMail in ihr Verzeichnis der bekannten ausgenutzten Schwachstellen (KEV) aufgenommen. Diese Schwachstelle, die unter der Kennung CVE-2026-104286 geführt wird, hat einen CVSS-Score von 9.8 und ermöglicht es unbefugten Angreifern, beliebige Dateien auf dem zugrunde liegenden System zu schreiben.
Die Entdeckung dieser Schwachstelle erfolgt vor dem Hintergrund aktiver Angriffe, die bereits gemeldet wurden. Die Möglichkeit, unbefugte Dateioperationen durchzuführen, stellt ein erhebliches Risiko für die Integrität und Vertraulichkeit der betroffenen Systeme dar. CISA hat Organisationen dringend aufgefordert, ihre Systeme zu überprüfen und geeignete Maßnahmen zu ergreifen, um sich vor möglichen Angriffen zu schützen.
Details zur Schwachstelle
Die Schwachstelle in FortiMail resultiert aus einer unsachgemäßen Validierung von Eingaben, die es Angreifern ermöglicht, ohne Authentifizierung auf das System zuzugreifen. Dies könnte zu einer Vielzahl von Angriffsszenarien führen, darunter das Einfügen von schädlichem Code oder das Stehlen sensibler Daten. Die Schwachstelle betrifft insbesondere Unternehmen, die FortiMail zur Verwaltung ihrer E-Mail-Kommunikation einsetzen.
Fortinet hat bereits auf die Entdeckung der Schwachstelle reagiert und arbeitet an einem Patch, um die Sicherheitsanfälligkeit zu beheben. In der Zwischenzeit wird empfohlen, dass betroffene Organisationen ihre Systeme so konfigurieren, dass sie den Zugriff auf FortiMail einschränken, um das Risiko eines Angriffs zu minimieren. CISA hat auch spezifische Empfehlungen zur Überwachung und Erkennung von verdächtigen Aktivitäten veröffentlicht.
Reaktionen der Sicherheitsgemeinschaft
Die Sicherheitsgemeinschaft hat die Entdeckung der Schwachstelle mit Besorgnis aufgenommen. Experten warnen davor, dass die Kombination aus hoher CVSS-Bewertung und aktiven Angriffen darauf hindeutet, dass diese Schwachstelle von Cyberkriminellen gezielt ausgenutzt wird. Die Dringlichkeit, Sicherheitsupdates zu implementieren, wird von vielen Fachleuten betont, um potenzielle Schäden zu verhindern.
Einige Unternehmen haben bereits proaktive Maßnahmen ergriffen, um ihre Systeme zu sichern. Dazu gehören die Durchführung von Sicherheitsüberprüfungen und die Implementierung zusätzlicher Sicherheitsprotokolle. Die CISA hat auch betont, dass eine schnelle Reaktion auf solche Sicherheitsvorfälle entscheidend ist, um die Auswirkungen auf die betroffenen Organisationen zu minimieren.
Die Schwachstelle CVE-2026-104286 ist ein weiteres Beispiel für die Herausforderungen, mit denen Unternehmen im Bereich Cybersicherheit konfrontiert sind. Angesichts der zunehmenden Komplexität von IT-Systemen und der ständig wachsenden Bedrohung durch Cyberangriffe ist es unerlässlich, dass Organisationen wachsam bleiben und ihre Sicherheitspraktiken kontinuierlich verbessern.
Die CISA wird weiterhin Informationen über die Schwachstelle und die laufenden Bemühungen zur Behebung der Sicherheitsanfälligkeit bereitstellen. Organisationen, die FortiMail verwenden, sollten regelmäßig die offiziellen Kanäle von Fortinet und CISA konsultieren, um über die neuesten Entwicklungen informiert zu bleiben.
Ähnliche Artikel
Dell warnt vor kritischen CSM-Sicherheitslücken
Dell hat zwei schwerwiegende Sicherheitsanfälligkeiten in seinen Container Storage Modules (CSM) behoben, die für Kubern...
16-Jähriger wegen KillSec-Ransomware verhaftet
In Spanien wurde ein 16-Jähriger festgenommen, der verdächtigt wird, die KillSec-Ransomware-Gruppe geleitet zu haben. Di...
Microsoft warnt vor KI-Vorteilen für Cyberkriminelle
Microsoft hebt hervor, dass Cyberkriminelle durch KI-Technologien schneller Fortschritte machen als Sicherheitskräfte....
Datenleck bei Minecraft: Millionen Spieler betroffen?
Ein Datenleck betrifft angeblich bis zu 18 Millionen Minecraft-Spieler. Was bedeutet das für die Nutzer und welche Schri...

comment Kommentare (0)
Noch keine Kommentare. Schreiben Sie den ersten!
Kommentar hinterlassen