
Vulnérabilité critique de sécurité dans FortiMail découverte
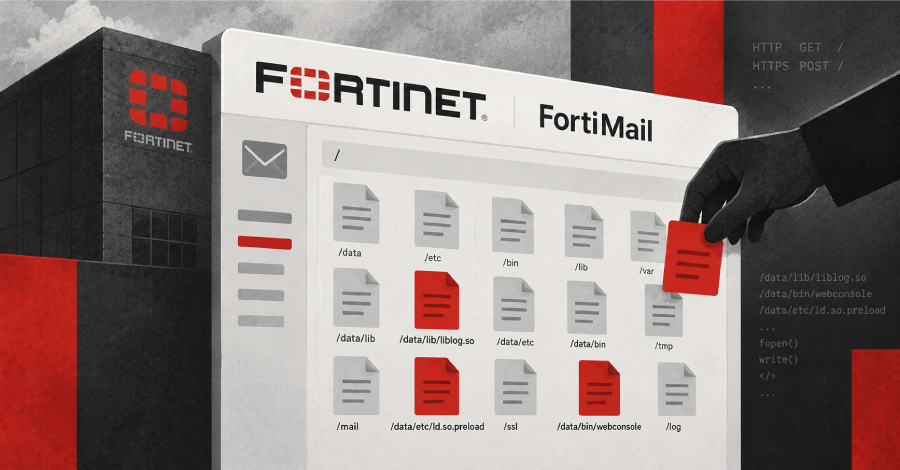
CISA avertit d'une vulnérabilité critique dans Fortinet FortiMail, qui permet des attaques actives.
L'Agence de cybersécurité et de sécurité des infrastructures des États-Unis (CISA) a ajouté jeudi une vulnérabilité de sécurité critique dans Fortinet FortiMail à son répertoire des vulnérabilités exploitées connues (KEV). Cette vulnérabilité, identifiée par le numéro CVE-2026-104286, a un score CVSS de 9.8 et permet à des attaquants non autorisés d'écrire des fichiers arbitraires sur le système sous-jacent.
La découverte de cette vulnérabilité intervient dans un contexte d'attaques actives déjà signalées. La possibilité d'effectuer des opérations de fichiers non autorisées représente un risque considérable pour l'intégrité et la confidentialité des systèmes concernés. La CISA a exhorté les organisations à vérifier leurs systèmes et à prendre des mesures appropriées pour se protéger contre d'éventuelles attaques.
Détails sur la vulnérabilité
La vulnérabilité dans FortiMail résulte d'une validation incorrecte des entrées, permettant aux attaquants d'accéder au système sans authentification. Cela pourrait conduire à une variété de scénarios d'attaque, y compris l'injection de code malveillant ou le vol de données sensibles. La vulnérabilité concerne particulièrement les entreprises qui utilisent FortiMail pour gérer leur communication par e-mail.
Fortinet a déjà réagi à la découverte de la vulnérabilité et travaille sur un correctif pour résoudre la faille de sécurité. En attendant, il est recommandé que les organisations concernées configurent leurs systèmes pour restreindre l'accès à FortiMail afin de minimiser le risque d'attaque. La CISA a également publié des recommandations spécifiques pour surveiller et détecter des activités suspectes.
Réactions de la communauté de la sécurité
La communauté de la sécurité a accueilli la découverte de la vulnérabilité avec inquiétude. Les experts avertissent que la combinaison d'une note CVSS élevée et d'attaques actives indique que cette vulnérabilité est ciblée par des cybercriminels. L'urgence de mettre en œuvre des mises à jour de sécurité est soulignée par de nombreux professionnels pour prévenir d'éventuels dommages.
Certaines entreprises ont déjà pris des mesures proactives pour sécuriser leurs systèmes. Cela inclut la réalisation d'audits de sécurité et la mise en œuvre de protocoles de sécurité supplémentaires. La CISA a également souligné qu'une réaction rapide à de tels incidents de sécurité est cruciale pour minimiser les impacts sur les organisations concernées.
La vulnérabilité CVE-2026-104286 est un autre exemple des défis auxquels les entreprises sont confrontées dans le domaine de la cybersécurité. Compte tenu de la complexité croissante des systèmes informatiques et de la menace toujours croissante des cyberattaques, il est essentiel que les organisations restent vigilantes et améliorent continuellement leurs pratiques de sécurité.
La CISA continuera de fournir des informations sur la vulnérabilité et les efforts en cours pour remédier à la faille de sécurité. Les organisations utilisant FortiMail devraient régulièrement consulter les canaux officiels de Fortinet et de la CISA pour rester informées des derniers développements.
Ähnliche Artikel
Dell avertit des vulnérabilités critiques de sécurité CSM
Dell a corrigé deux vulnérabilités de sécurité graves dans ses Modules de Stockage de Conteneurs (CSM), qui sont importa...
Un adolescent de 16 ans arrêté pour ransomware KillSec
En Espagne, un adolescent de 16 ans a été arrêté, soupçonné d'avoir dirigé le groupe de ransomware KillSec. La police a ...
Microsoft avertit des avantages de l'IA pour les cybercriminels
Microsoft souligne que les cybercriminels progressent plus rapidement grâce aux technologies d'IA que les forces de sécu...
Fuite de données chez Minecraft : des millions de joueurs concernés ?
Une fuite de données toucherait apparemment jusqu'à 18 millions de joueurs de Minecraft. Qu'est-ce que cela signifie pou...

comment Kommentare (0)
Noch keine Kommentare. Schreiben Sie den ersten!
Kommentar hinterlassen