
Vulnerabilità critica in FortiMail scoperta
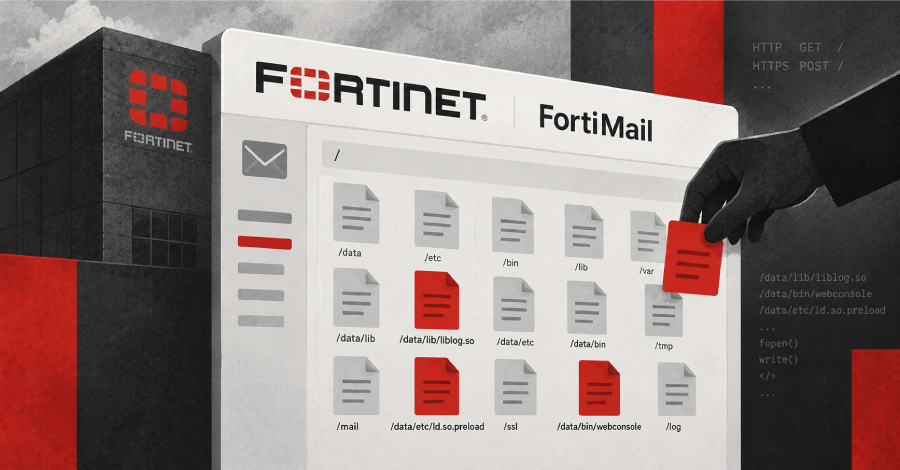
CISA avverte di una vulnerabilità critica in Fortinet FortiMail, che consente attacchi attivi.
L'Agenzia per la Cybersecurity e la Sicurezza delle Infrastrutture degli Stati Uniti (CISA) ha inserito giovedì una vulnerabilità di sicurezza critica in Fortinet FortiMail nel suo elenco delle vulnerabilità sfruttate conosciute (KEV). Questa vulnerabilità, identificata con il codice CVE-2026-104286, ha un punteggio CVSS di 9.8 e consente a aggressori non autorizzati di scrivere file arbitrari sul sistema sottostante.
La scoperta di questa vulnerabilità avviene nel contesto di attacchi attivi già segnalati. La possibilità di eseguire operazioni su file non autorizzate rappresenta un rischio significativo per l'integrità e la riservatezza dei sistemi interessati. La CISA ha esortato le organizzazioni a controllare i propri sistemi e a prendere misure appropriate per proteggersi da potenziali attacchi.
Dettagli sulla vulnerabilità
La vulnerabilità in FortiMail deriva da una validazione inadeguata degli input, che consente agli aggressori di accedere al sistema senza autenticazione. Questo potrebbe portare a una serie di scenari di attacco, tra cui l'inserimento di codice dannoso o il furto di dati sensibili. La vulnerabilità colpisce in particolare le aziende che utilizzano FortiMail per gestire la propria comunicazione via email.
Fortinet ha già reagito alla scoperta della vulnerabilità e sta lavorando a una patch per risolvere la vulnerabilità di sicurezza. Nel frattempo, si raccomanda che le organizzazioni interessate configurino i propri sistemi in modo da limitare l'accesso a FortiMail, per minimizzare il rischio di un attacco. La CISA ha anche pubblicato raccomandazioni specifiche per il monitoraggio e la rilevazione di attività sospette.
Reazioni della comunità della sicurezza
La comunità della sicurezza ha accolto con preoccupazione la scoperta della vulnerabilità. Gli esperti avvertono che la combinazione di un'alta valutazione CVSS e attacchi attivi suggerisce che questa vulnerabilità è mirata ad essere sfruttata dai criminali informatici. L'urgenza di implementare aggiornamenti di sicurezza è sottolineata da molti professionisti, al fine di prevenire danni potenziali.
Alcune aziende hanno già adottato misure proattive per mettere in sicurezza i propri sistemi. Queste includono la conduzione di controlli di sicurezza e l'implementazione di protocolli di sicurezza aggiuntivi. La CISA ha anche sottolineato che una risposta rapida a tali incidenti di sicurezza è fondamentale per minimizzare l'impatto sulle organizzazioni interessate.
La vulnerabilità CVE-2026-104286 è un ulteriore esempio delle sfide che le aziende devono affrontare nel campo della cybersecurity. Data la crescente complessità dei sistemi IT e la minaccia in continua espansione degli attacchi informatici, è essenziale che le organizzazioni rimangano vigili e migliorino continuamente le proprie pratiche di sicurezza.
La CISA continuerà a fornire informazioni sulla vulnerabilità e sugli sforzi in corso per risolvere la vulnerabilità di sicurezza. Le organizzazioni che utilizzano FortiMail dovrebbero consultare regolarmente i canali ufficiali di Fortinet e CISA per rimanere aggiornate sugli sviluppi più recenti.
Ähnliche Artikel
Dell avverte su gravi vulnerabilità di sicurezza CSM
Dell ha risolto due gravi vulnerabilità di sicurezza nei suoi Container Storage Modules (CSM), che sono significative pe...
16enne arrestato per ransomware KillSec
In Spagna è stato arrestato un 16enne sospettato di aver guidato il gruppo ransomware KillSec. La polizia ha anche seque...
Microsoft avverte dei vantaggi dell'IA per i criminali informatici
Microsoft sottolinea che i criminali informatici stanno facendo progressi più rapidi grazie alle tecnologie di IA rispet...
Fuga di dati in Minecraft: milioni di giocatori coinvolti?
Una fuga di dati coinvolge presumibilmente fino a 18 milioni di giocatori di Minecraft. Cosa significa questo per gli ut...

comment Kommentare (0)
Noch keine Kommentare. Schreiben Sie den ersten!
Kommentar hinterlassen