
Vulnerabilitate critică de securitate descoperită în FortiMail
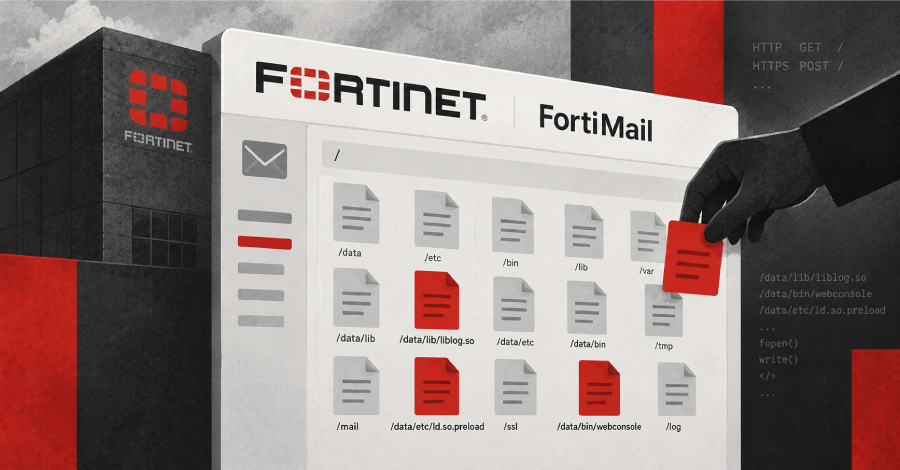
CISA avertizează cu privire la o vulnerabilitate critică în Fortinet FortiMail, care permite atacuri active.
Agenția pentru Securitate Cibernetică și Infrastructură a SUA (CISA) a inclus joi o vulnerabilitate de securitate critică în Fortinet FortiMail în registrul său de vulnerabilități exploatate cunoscute (KEV). Această vulnerabilitate, care poartă identificatorul CVE-2026-104286, are un scor CVSS de 9.8 și permite atacatorilor neautorizați să scrie fișiere pe sistemul de bază.
Descoperirea acestei vulnerabilități are loc pe fondul unor atacuri active care au fost deja raportate. Posibilitatea de a efectua operațiuni de fișiere neautorizate reprezintă un risc semnificativ pentru integritatea și confidențialitatea sistemelor afectate. CISA a îndemnat organizațiile să își verifice sistemele și să ia măsuri adecvate pentru a se proteja împotriva posibilelor atacuri.
Detalii despre vulnerabilitate
Vulnerabilitatea din FortiMail rezultă dintr-o validare incorectă a intrărilor, care permite atacatorilor să acceseze sistemul fără autentificare. Acest lucru ar putea duce la o varietate de scenarii de atac, inclusiv inserarea de cod malițios sau furtul de date sensibile. Vulnerabilitatea afectează în special companiile care utilizează FortiMail pentru gestionarea comunicațiilor lor prin e-mail.
Fortinet a reacționat deja la descoperirea vulnerabilității și lucrează la un patch pentru a remedia problema de securitate. Între timp, se recomandă ca organizațiile afectate să își configureze sistemele astfel încât să restricționeze accesul la FortiMail, pentru a minimiza riscul unui atac. CISA a publicat, de asemenea, recomandări specifice pentru monitorizarea și detectarea activităților suspecte.
Reacții din partea comunității de securitate
Comunitatea de securitate a primit cu îngrijorare descoperirea vulnerabilității. Experții avertizează că combinația dintre un scor CVSS ridicat și atacurile active sugerează că această vulnerabilitate este exploatată în mod țintit de criminalii cibernetici. Urgența implementării actualizărilor de securitate este subliniată de mulți profesioniști pentru a preveni daunele potențiale.
Unele companii au luat deja măsuri proactive pentru a-și securiza sistemele. Acestea includ efectuarea de verificări de securitate și implementarea de protocoale suplimentare de securitate. CISA a subliniat, de asemenea, că o reacție rapidă la astfel de incidente de securitate este esențială pentru a minimiza impactul asupra organizațiilor afectate.
Vulnerabilitatea CVE-2026-104286 este un alt exemplu al provocărilor cu care se confruntă companiile în domeniul securității cibernetice. Având în vedere complexitatea tot mai mare a sistemelor IT și amenințarea în continuă creștere a atacurilor cibernetice, este esențial ca organizațiile să rămână vigilente și să își îmbunătățească continuu practicile de securitate.
CISA va continua să furnizeze informații despre vulnerabilitate și eforturile în curs de remediere a problemei de securitate. Organizațiile care utilizează FortiMail ar trebui să consulte regulat canalele oficiale ale Fortinet și CISA pentru a rămâne la curent cu cele mai recente dezvoltări.
Ähnliche Artikel
Dell avertizează cu privire la vulnerabilități critice de securitate CSM
Dell a remediat două vulnerabilități de securitate grave în modulele sale de stocare a containerelor (CSM), care sunt re...
Tânăr de 16 ani arestat pentru ransomware-ul KillSec
În Spania, un tânăr de 16 ani a fost arestat, fiind suspectat că a condus grupul de ransomware KillSec. Poliția a confis...
Microsoft avertizează cu privire la avantajele IA pentru cibernocriimiști
Microsoft subliniază că cibernocriimiștii progresează mai repede decât forțele de securitate datorită tehnologiilor IA....
Scurgere de date la Minecraft: milioane de jucători afectați?
O scurgere de date afectează, se pare, până la 18 milioane de jucători Minecraft. Ce înseamnă asta pentru utilizatori și...

comment Kommentare (0)
Noch keine Kommentare. Schreiben Sie den ersten!
Kommentar hinterlassen