
Pachet npm malițios 'indexed-btree' descoperit
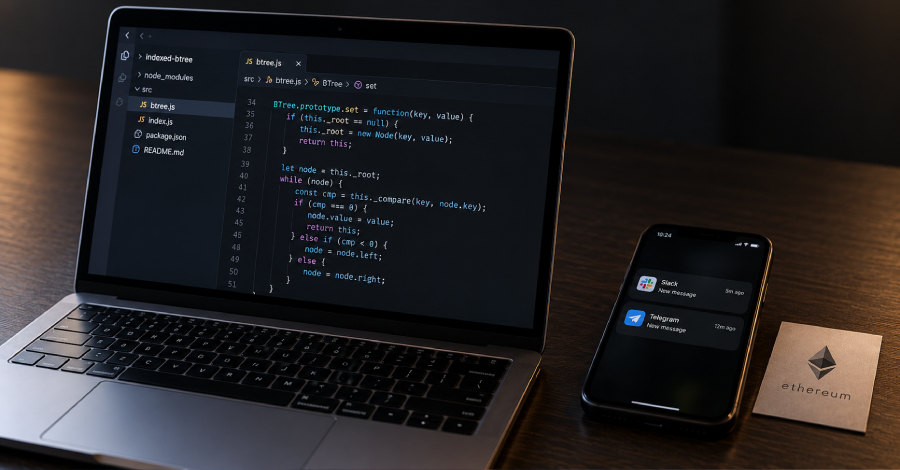
Un pachet npm malițios numit 'indexed-btree' și-a ascuns activitățile dăunătoare în codul aplicației.
Un pachet npm malițios numit "indexed-btree" a fost descoperit, care își ascunde activitățile dăunătoare în cadrul codului aplicației, în loc să se bazeze pe scripturile obișnuite de ciclu de viață. Această descoperire sugerează că actorii de amenințare își adaptează tacticile pentru a scăpa de controalele de securitate recente. Potrivit Checkmarx, "indexed-btree" imită pachetul legitim "sorted-btree", care reprezintă un utilitar obișnuit de B-tree/indexare.
Analiza pachetului a arătat că acesta nu folosește metodele tipice pentru a-și executa funcțiile dăunătoare. În schimb, își ascunde loader-urile în logica aplicației, ceea ce face mai dificilă detectarea activităților malițioase. Această nouă strategie ar putea indica faptul că atacatorii încearcă să se adapteze la măsurile de securitate îmbunătățite implementate în ultimii ani.
Utilizarea pachetelor npm malițioase nu este nouă, totuși modul în care "indexed-btree" își ascunde funcțiile dăunătoare reprezintă o dezvoltare îngrijorătoare. Dezvoltatorii care se bazează pe pachete npm trebuie să fie conștienți de riscurile asociate cu utilizarea pachetelor de la terți. Faptul că acest pachet imită un omolog legitim crește riscul de a rămâne neobservat.
Reacția comunității de securitate
Comunitatea de securitate a reacționat la descoperirea pachetului "indexed-btree", avertizând dezvoltatorii și companiile să-și verifice regulat dependențele. Se recomandă utilizarea unor instrumente pentru verificarea securității pachetelor npm pentru a detecta potențiale amenințări devreme. Experții subliniază că monitorizarea modificărilor de cod și implementarea politicilor de securitate sunt esențiale pentru a preveni activitățile malițioase.
Checkmarx a subliniat în analiza sa că amenințarea reprezentată de pachetele npm malițioase nu se limitează doar la "indexed-btree". Există o varietate de pachete care aplică tactici similare pentru a-și masca activitățile dăunătoare. Dezvoltatorii ar trebui să fie conștienți de faptul că securitatea aplicațiilor lor depinde în mare măsură de dependențele utilizate.
Măsuri de reducere a riscurilor
Pentru a minimiza riscul generat de pachetele npm malițioase, dezvoltatorii ar trebui să urmeze cele mai bune practici. Acest lucru include actualizarea regulată a dependențelor, precum și utilizarea unor surse de încredere pentru achiziționarea pachetelor. Implementarea revizuirilor de cod și instruirea dezvoltatorilor cu privire la riscurile de securitate pot contribui, de asemenea, la reducerea probabilității unui atac.
Descoperirea "indexed-btree" subliniază necesitatea de a îmbunătăți și adapta continuu măsurile de securitate. Atacatorii dezvoltă constant noi metode de a pătrunde în sisteme, iar este esențial ca practicile de securitate să țină pasul. Comunitatea de securitate lucrează activ pentru a identifica noi amenințări și a dezvolta soluții pentru a asigura integritatea proiectelor software.
Pachetul npm malițios "indexed-btree" a fost între timp eliminat din repository-ul npm, după ce îngrijorările legate de securitate au fost făcute publice. Dezvoltatorii care au utilizat acest pachet sunt rugați să-și verifice aplicațiile și, dacă este necesar, să ia măsuri pentru a asigura securitatea sistemelor lor.
Ähnliche Artikel

Nouă atac MFA pune în pericol securitatea parolelor
Cercetătorii în securitate au descoperit o nouă metodă de atac care permite hackerilor să fure parole în timpul încercăr...

Instrumentul Zero-Day BigDiskBuster lansat
Un nou instrument Zero-Day numit BigDiskBuster blochează actualizările Microsoft Defender, lansat de un fost cercetător ...

EvilTokens PhaaS oprit după compromiterea Microsoft
Unitatea de Crime Digitale a Microsoft a oprit platforma EvilTokens, care a compromis peste 12.000 de conturi Microsoft....
Actualizare de securitate pentru WordPress: Vulnerabilitate critică descoperită
O nouă actualizare de securitate pentru WordPress remediază o vulnerabilitate critică care permite atacatorilor să execu...

comment Kommentare (0)
Noch keine Kommentare. Schreiben Sie den ersten!
Kommentar hinterlassen