
Microsoft Teams als Ziel für Cyberangriffe
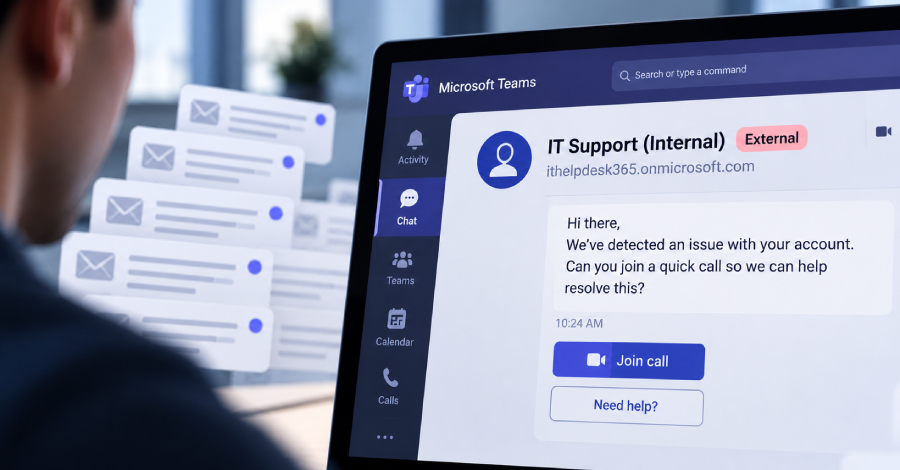
Cyberkriminelle nutzen Microsoft Teams für Betrugsversuche und Malware-Verbreitung. Experten warnen vor einem wiederkehrenden Muster.
Cybersecurity-Forscher haben alarmierende Berichte über eine neue Welle von Cyberangriffen veröffentlicht, die Microsoft Teams als Plattform nutzen. Diese Angriffe basieren auf einer wiederkehrenden Methode der sozialen Manipulation, die in Hunderten von Fällen beobachtet wurde. Die Täter verwenden die Funktion zur Erstellung externer Chats in Microsoft Teams, um sich als IT-Support auszugeben und Malware oder Ransomware zu verbreiten.
Die Angreifer nutzen häufig temporäre Konten, die als "Throwaway Tenants" bezeichnet werden, um ihre Identität zu verschleiern. Diese Konten ermöglichen es ihnen, schnell zu agieren und sich nach dem Angriff zurückzuziehen, ohne Spuren zu hinterlassen. Forscher haben festgestellt, dass diese Taktik in vielen Fällen identisch ist, was auf ein organisiertes Vorgehen der Cyberkriminellen hinweist.
Wachsende Bedrohung durch Social Engineering
Die Angriffe sind nicht nur auf eine bestimmte Region beschränkt, sondern betreffen Unternehmen weltweit. Die Täter zielen oft auf Mitarbeiter in verschiedenen Abteilungen ab, um das Vertrauen zu gewinnen und sensible Informationen zu erlangen. Die Verwendung von Microsoft Teams als Kommunikationsmittel macht es für die Angreifer einfacher, ihre Opfer zu erreichen, da viele Unternehmen diese Plattform bereits für die interne Kommunikation nutzen.
Ein weiteres besorgniserregendes Element dieser Angriffe ist die Tatsache, dass sie oft sehr gut durchdacht sind. Die Angreifer erstellen gefälschte Profile, die echten IT-Mitarbeitern ähneln, und verwenden technische Fachbegriffe, um ihre Glaubwürdigkeit zu erhöhen. Dies erschwert es den Opfern, die Betrüger zu identifizieren und rechtzeitig zu reagieren.
Die Forscher warnen, dass die Angriffe nicht nur auf die Verbreitung von Malware abzielen, sondern auch darauf, Unternehmensdaten zu stehlen oder Lösegeld zu erpressen. In vielen Fällen haben Unternehmen erhebliche finanzielle Verluste erlitten, nachdem sie Opfer dieser Betrugsversuche wurden. Die Angreifer nutzen die Angst und Unsicherheit der Mitarbeiter aus, um ihre Ziele zu erreichen.
Präventionsmaßnahmen und Sicherheitsbewusstsein
Um sich gegen diese Art von Angriffen zu schützen, ist es entscheidend, dass Unternehmen ihre Mitarbeiter über die Risiken von Social Engineering aufklären. Schulungen zur Erkennung von Phishing-Versuchen und anderen betrügerischen Aktivitäten sollten regelmäßig durchgeführt werden. Zudem sollten Unternehmen klare Richtlinien für den Umgang mit externen Kommunikationsanfragen festlegen.
Die Implementierung zusätzlicher Sicherheitsmaßnahmen, wie etwa Multi-Faktor-Authentifizierung, kann ebenfalls dazu beitragen, das Risiko eines erfolgreichen Angriffs zu minimieren. Unternehmen sollten auch ihre IT-Infrastruktur regelmäßig überprüfen, um Schwachstellen zu identifizieren und zu beheben. Die Zusammenarbeit mit Cybersecurity-Experten kann helfen, die Sicherheitslage zu verbessern und potenzielle Bedrohungen frühzeitig zu erkennen.
Die Bedrohung durch Cyberkriminalität entwickelt sich ständig weiter, und Unternehmen müssen proaktiv handeln, um sich zu schützen. Die Nutzung von Microsoft Teams als Ziel für Angriffe zeigt, dass selbst weit verbreitete und vertrauenswürdige Plattformen nicht immun gegen Missbrauch sind. Die Forscher betonen, dass die Sensibilisierung für diese Bedrohungen und die Implementierung geeigneter Sicherheitsmaßnahmen von größter Bedeutung sind.
Aktuelle Statistiken zeigen, dass die Anzahl der Cyberangriffe, die Microsoft Teams als Plattform nutzen, in den letzten Jahren erheblich zugenommen hat. Unternehmen sind gefordert, sich diesen Herausforderungen zu stellen und ihre Sicherheitsstrategien entsprechend anzupassen.
Ähnliche Artikel

Volt Typhoon und das Silent Train Netzwerk
Die Cyber-Spionagegruppe Volt Typhoon hat ein geheimes Netzwerk namens Silent Train für Cyberangriffe genutzt....

CISA warnt vor Ausnutzung kritischer Node2Shell-Schwachstelle
Die CISA hat bestätigt, dass Hacker eine kritische Schwachstelle namens Node2Shell ausnutzen. Die Bedrohung betrifft meh...

Kommunen fordern besseren Schutz vor Cyberangriffen
Der Städte- und Gemeindebund fordert mehr Maßnahmen gegen Cyberangriffe, insbesondere nach der PHP-Sicherheitslücke. Bun...

PHP2Shell Attack Compromises U.S. Government Network
Ein KI-unterstützter Cyberangriff hat 25 Server infiltriert und ein Netzwerk mit Verbindungen zur US-Regierung gefährdet...

comment Kommentare (0)
Noch keine Kommentare. Schreiben Sie den ersten!
Kommentar hinterlassen