
Microsoft Teams comme cible des cyberattaques
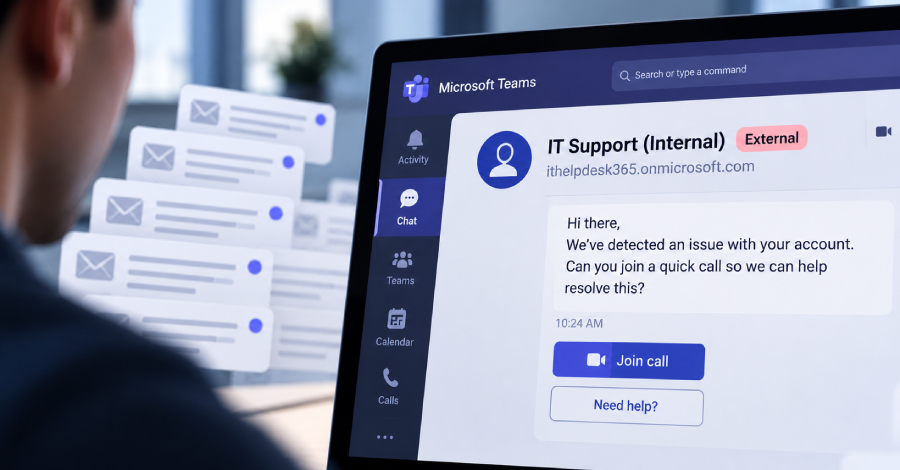
Les cybercriminels exploitent Microsoft Teams pour des tentatives de fraude et la propagation de logiciels malveillants. Les experts mettent en garde contre un schéma récurrent.
Les chercheurs en cybersécurité ont publié des rapports alarmants sur une nouvelle vague de cyberattaques utilisant Microsoft Teams comme plateforme. Ces attaques reposent sur une méthode récurrente de manipulation sociale observée dans des centaines de cas. Les auteurs utilisent la fonction de création de chats externes dans Microsoft Teams pour se faire passer pour un support informatique et propager des logiciels malveillants ou des ransomwares.
Les attaquants utilisent souvent des comptes temporaires, appelés "Throwaway Tenants", pour dissimuler leur identité. Ces comptes leur permettent d'agir rapidement et de se retirer après l'attaque sans laisser de traces. Les chercheurs ont constaté que cette tactique est identique dans de nombreux cas, ce qui indique une approche organisée des cybercriminels.
Menace croissante du social engineering
Les attaques ne se limitent pas à une région spécifique, mais touchent des entreprises dans le monde entier. Les auteurs ciblent souvent des employés de différents départements pour gagner leur confiance et obtenir des informations sensibles. L'utilisation de Microsoft Teams comme moyen de communication facilite l'accès des attaquants à leurs victimes, car de nombreuses entreprises utilisent déjà cette plateforme pour la communication interne.
Un autre élément préoccupant de ces attaques est le fait qu'elles sont souvent très bien conçues. Les attaquants créent de faux profils ressemblant à de véritables employés informatiques et utilisent des termes techniques pour accroître leur crédibilité. Cela rend difficile pour les victimes d'identifier les fraudeurs et de réagir à temps.
Les chercheurs avertissent que les attaques ne visent pas seulement à propager des logiciels malveillants, mais aussi à voler des données d'entreprise ou à extorquer des rançons. Dans de nombreux cas, les entreprises ont subi des pertes financières importantes après être devenues victimes de ces tentatives de fraude. Les attaquants exploitent la peur et l'incertitude des employés pour atteindre leurs objectifs.
Mesures de prévention et sensibilisation à la sécurité
Pour se protéger contre ce type d'attaques, il est crucial que les entreprises sensibilisent leurs employés aux risques du social engineering. Des formations sur la détection des tentatives de phishing et d'autres activités frauduleuses devraient être régulièrement organisées. De plus, les entreprises devraient établir des directives claires pour traiter les demandes de communication externes.
L'implémentation de mesures de sécurité supplémentaires, telles que l'authentification multi-facteurs, peut également contribuer à minimiser le risque d'une attaque réussie. Les entreprises devraient également examiner régulièrement leur infrastructure informatique pour identifier et corriger les vulnérabilités. La collaboration avec des experts en cybersécurité peut aider à améliorer la situation de sécurité et à détecter les menaces potentielles à un stade précoce.
La menace de la cybercriminalité évolue constamment, et les entreprises doivent agir de manière proactive pour se protéger. L'utilisation de Microsoft Teams comme cible d'attaques montre que même des plateformes largement utilisées et de confiance ne sont pas à l'abri des abus. Les chercheurs soulignent que la sensibilisation à ces menaces et la mise en œuvre de mesures de sécurité appropriées sont d'une importance capitale.
Les statistiques actuelles montrent que le nombre de cyberattaques utilisant Microsoft Teams comme plateforme a considérablement augmenté ces dernières années. Les entreprises sont appelées à relever ces défis et à adapter leurs stratégies de sécurité en conséquence.
Ähnliche Artikel

Volt Typhoon et le réseau Silent Train
Le groupe de cyber-espionnage Volt Typhoon a utilisé un réseau secret appelé Silent Train pour des cyberattaques....

La CISA avertit de l'exploitation d'une vulnérabilité critique Node2Shell
La CISA a confirmé que des hackers exploitent une vulnérabilité critique appelée Node2Shell. La menace concerne plusieur...

Les communes exigent une meilleure protection contre les cyberattaques
L'association des villes et des communes exige davantage de mesures contre les cyberattaques, notamment après la faille ...

L'attaque PHP2Shell compromet le réseau du gouvernement américain
Une attaque cybernétique assistée par IA a infiltré 25 serveurs et mis en danger un réseau lié au gouvernement américain...

comment Kommentare (0)
Noch keine Kommentare. Schreiben Sie den ersten!
Kommentar hinterlassen