
Microsoft Teams come obiettivo per attacchi informatici
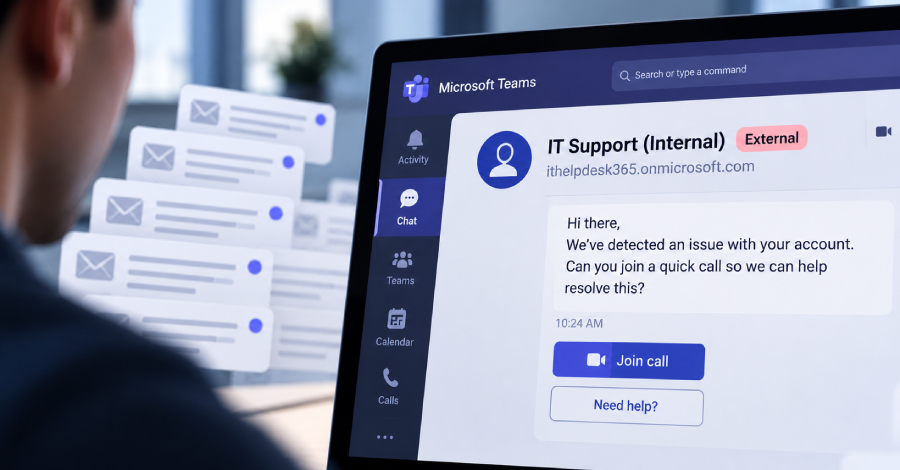
I criminali informatici utilizzano Microsoft Teams per tentativi di frode e diffusione di malware. Gli esperti avvertono di un modello ricorrente.
I ricercatori di cybersecurity hanno pubblicato rapporti allarmanti su una nuova ondata di attacchi informatici che utilizzano Microsoft Teams come piattaforma. Questi attacchi si basano su un metodo ricorrente di manipolazione sociale, osservato in centinaia di casi. I criminali utilizzano la funzione per creare chat esterne in Microsoft Teams per spacciarsi per supporto IT e diffondere malware o ransomware.
Gli aggressori utilizzano spesso account temporanei, definiti "Throwaway Tenants", per oscurare la loro identità. Questi account consentono loro di agire rapidamente e di ritirarsi dopo l'attacco senza lasciare tracce. I ricercatori hanno scoperto che questa tattica è identica in molti casi, il che indica un'azione organizzata da parte dei cybercriminali.
Minaccia crescente del Social Engineering
Gli attacchi non sono limitati a una specifica regione, ma colpiscono aziende in tutto il mondo. I criminali prendono di mira spesso dipendenti di diversi reparti per guadagnare fiducia e ottenere informazioni sensibili. L'uso di Microsoft Teams come mezzo di comunicazione rende più facile per gli aggressori raggiungere le loro vittime, poiché molte aziende utilizzano già questa piattaforma per la comunicazione interna.
Un altro elemento preoccupante di questi attacchi è il fatto che spesso sono molto ben congegnati. Gli aggressori creano profili falsi che assomigliano a quelli di veri dipendenti IT e utilizzano termini tecnici per aumentare la loro credibilità. Questo rende difficile per le vittime identificare i truffatori e reagire in tempo.
I ricercatori avvertono che gli attacchi non mirano solo alla diffusione di malware, ma anche a rubare dati aziendali o estorcere denaro. In molti casi, le aziende hanno subito perdite finanziarie significative dopo essere diventate vittime di questi tentativi di frode. Gli aggressori sfruttano la paura e l'incertezza dei dipendenti per raggiungere i loro obiettivi.
Misure di prevenzione e consapevolezza della sicurezza
Per proteggersi da questo tipo di attacchi, è fondamentale che le aziende informino i propri dipendenti sui rischi del social engineering. Le formazioni per il riconoscimento di tentativi di phishing e altre attività fraudolente dovrebbero essere effettuate regolarmente. Inoltre, le aziende dovrebbero stabilire linee guida chiare per la gestione delle richieste di comunicazione esterne.
L'implementazione di misure di sicurezza aggiuntive, come l'autenticazione a più fattori, può anche contribuire a ridurre il rischio di un attacco riuscito. Le aziende dovrebbero anche rivedere regolarmente la propria infrastruttura IT per identificare e risolvere vulnerabilità. Collaborare con esperti di cybersecurity può aiutare a migliorare la situazione di sicurezza e a rilevare tempestivamente potenziali minacce.
La minaccia della criminalità informatica si evolve costantemente e le aziende devono agire in modo proattivo per proteggersi. L'uso di Microsoft Teams come obiettivo per gli attacchi dimostra che anche piattaforme ampiamente diffuse e affidabili non sono immuni dagli abusi. I ricercatori sottolineano che la sensibilizzazione su queste minacce e l'implementazione di misure di sicurezza adeguate sono di massima importanza.
Statistiche recenti mostrano che il numero di attacchi informatici che utilizzano Microsoft Teams come piattaforma è aumentato significativamente negli ultimi anni. Le aziende sono chiamate a affrontare queste sfide e ad adattare di conseguenza le proprie strategie di sicurezza.
Ähnliche Artikel

Volt Typhoon e la rete Silent Train
Il gruppo di cyberspionaggio Volt Typhoon ha utilizzato una rete segreta chiamata Silent Train per attacchi informatici....

CISA avverte dell'esploitazione di una vulnerabilità critica di Node2Shell
La CISA ha confermato che gli hacker stanno sfruttando una vulnerabilità critica chiamata Node2Shell. La minaccia riguar...

I comuni chiedono una migliore protezione contro gli attacchi informatici
L'Associazione dei comuni e delle città chiede maggiori misure contro gli attacchi informatici, in particolare dopo la v...

L'attacco PHP2Shell compromette la rete del governo degli Stati Uniti
Un attacco informatico supportato dall'IA ha infiltrato 25 server e ha messo in pericolo una rete con collegamenti al go...

comment Kommentare (0)
Noch keine Kommentare. Schreiben Sie den ersten!
Kommentar hinterlassen