
Microsoft Teams ca țintă pentru atacuri cibernetice
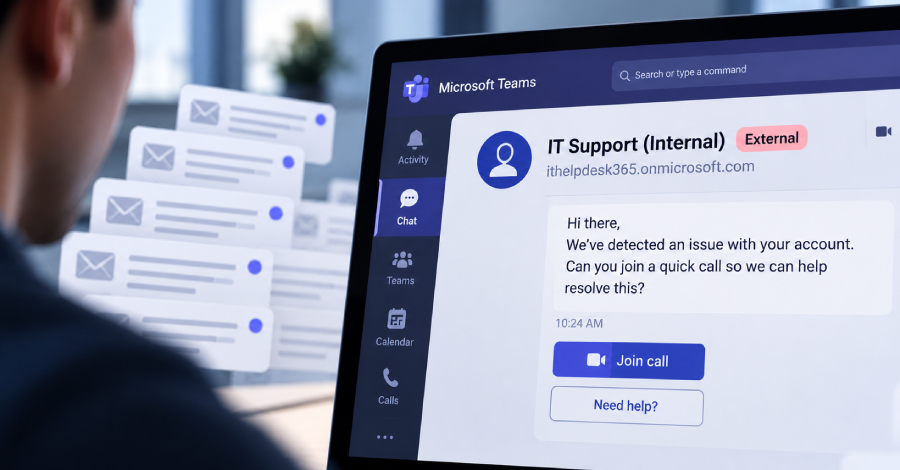
Cybcriminii folosesc Microsoft Teams pentru tentative de fraudă și răspândirea de malware. Experții avertizează asupra unui model recurent.
Cercetătorii în domeniul securității cibernetice au publicat rapoarte alarmante despre un nou val de atacuri cibernetice care utilizează Microsoft Teams ca platformă. Aceste atacuri se bazează pe o metodă recurentă de manipulare socială, observată în sute de cazuri. Autorii folosesc funcția de creare a chat-urilor externe în Microsoft Teams pentru a se da drept suport IT și pentru a răspândi malware sau ransomware.
Atacatorii folosesc adesea conturi temporare, denumite "Throwaway Tenants", pentru a-și ascunde identitatea. Aceste conturi le permit să acționeze rapid și să se retragă după atac, fără a lăsa urme. Cercetătorii au constatat că această tactică este identică în multe cazuri, ceea ce sugerează o abordare organizată a criminalilor cibernetici.
Amenințare în creștere prin inginerie socială
Atacurile nu sunt limitate la o anumită regiune, ci afectează companii din întreaga lume. Autorii vizează adesea angajați din diferite departamente pentru a câștiga încrederea și a obține informații sensibile. Utilizarea Microsoft Teams ca mijloc de comunicare face mai ușor pentru atacatori să își atingă victimele, deoarece multe companii folosesc deja această platformă pentru comunicarea internă.
Un alt element îngrijorător al acestor atacuri este faptul că ele sunt adesea foarte bine gândite. Atacatorii creează profile false care seamănă cu cele ale angajaților IT reali și folosesc termeni tehnici pentru a-și spori credibilitatea. Acest lucru îngreunează identificarea escrocilor de către victime și reacția la timp.
Cercetătorii avertizează că atacurile nu vizează doar răspândirea de malware, ci și furtul de date ale companiei sau șantajarea pentru o recompensă. În multe cazuri, companiile au suferit pierderi financiare semnificative după ce au devenit victime ale acestor încercări de fraudă. Atacatorii exploatează frica și incertitudinea angajaților pentru a-și atinge obiectivele.
Măsuri de prevenire și conștientizare a securității
Pentru a se proteja împotriva acestui tip de atacuri, este esențial ca companiile să își educe angajații cu privire la riscurile ingineriei sociale. Instruirile pentru recunoașterea tentativelor de phishing și a altor activități frauduloase ar trebui să fie efectuate regulat. În plus, companiile ar trebui să stabilească politici clare pentru gestionarea solicitărilor de comunicare externe.
Implementarea unor măsuri suplimentare de securitate, cum ar fi autentificarea cu mai mulți factori, poate contribui de asemenea la minimizarea riscului unui atac reușit. Companiile ar trebui să își verifice regulat infrastructura IT pentru a identifica și remedia vulnerabilitățile. Colaborarea cu experți în securitate cibernetică poate ajuta la îmbunătățirea situației de securitate și la identificarea timpurie a amenințărilor potențiale.
Amenințarea generată de criminalitatea cibernetică evoluează constant, iar companiile trebuie să acționeze proactiv pentru a se proteja. Utilizarea Microsoft Teams ca țintă pentru atacuri arată că chiar și platformele foarte răspândite și de încredere nu sunt imune la abuzuri. Cercetătorii subliniază că sensibilizarea cu privire la aceste amenințări și implementarea unor măsuri de securitate adecvate sunt de cea mai mare importanță.
Statisticile actuale arată că numărul atacurilor cibernetice care utilizează Microsoft Teams ca platformă a crescut semnificativ în ultimii ani. Companiile sunt provocate să facă față acestor provocări și să își adapteze strategiile de securitate în consecință.
Ähnliche Artikel

Volt Typhoon și rețeaua Silent Train
Grupul de spionaj cibernetic Volt Typhoon a folosit o rețea secretă numită Silent Train pentru atacuri cibernetice....

CISA avertizează cu privire la exploatarea unei vulnerabilități critice Node2Shell
CISA a confirmat că hackerii exploatează o vulnerabilitate critică numită Node2Shell. Amenințarea afectează mai multe si...

Comunele cer o protecție mai bună împotriva atacurilor cibernetice
Uniunea orașelor și comunelor solicită mai multe măsuri împotriva atacurilor cibernetice, în special după vulnerabilitat...

Atacul PHP2Shell compromite rețeaua guvernamentală a SUA
Un atac cibernetic susținut de inteligența artificială a infiltrat 25 de servere și a pus în pericol o rețea cu legături...

comment Kommentare (0)
Noch keine Kommentare. Schreiben Sie den ersten!
Kommentar hinterlassen