
Nouvelle spyware menace le secteur logistique
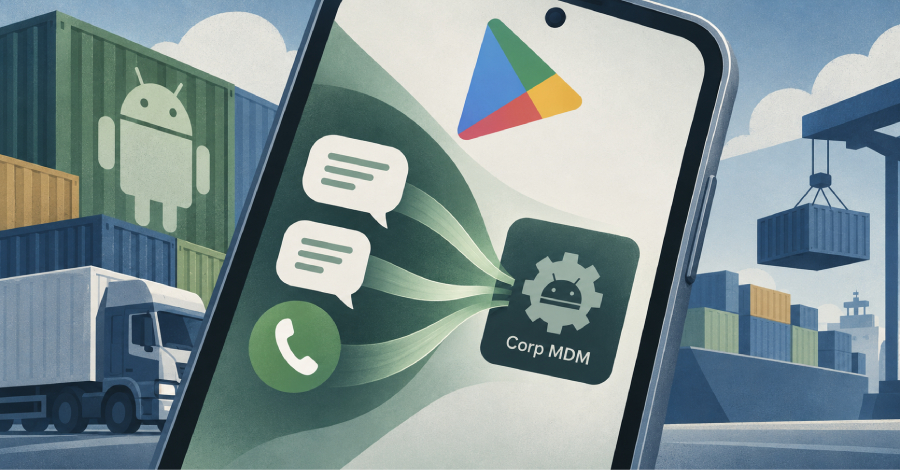
Le secteur logistique est attaqué par le spyware Android Corp MDM, qui se propage via de fausses pages Google Play.
Le secteur de la logistique est confronté à une nouvelle menace provenant d'une campagne cybernétique qui diffuse un logiciel espion Android portant le nom de code Corp MDM. Ce malware vise à voler des informations sensibles des entreprises de logistique et à compromettre leurs canaux de communication. La campagne utilise de fausses pages Google Play déguisées en plateformes légitimes pour CEVA et TKW Logistics afin de propager le logiciel malveillant.
Le logiciel espion est fourni sous forme de kit de package Android (APK) et se fait passer pour un service système. L'application porte le nom de package "com.corp.mdm" et est conçue pour intercepter des messages SMS et rediriger des appels. Ces fonctionnalités permettent aux attaquants de collecter des informations confidentielles et de surveiller la communication des entreprises concernées.
Propagation et impacts du malware
La propagation du logiciel espion Corp MDM se fait par le biais d'attaques de phishing ciblées, où les utilisateurs sont attirés vers les fausses pages. Une fois que les utilisateurs téléchargent et installent le fichier APK malveillant, le malware s'active et commence à voler des données. Les attaquants peuvent ainsi non seulement récupérer des informations personnelles, mais aussi des données critiques pour l'entreprise, ce qui peut entraîner des dommages financiers et réputationnels considérables.
Le secteur de la logistique est particulièrement vulnérable à de telles attaques, car il traite souvent des données sensibles essentielles à la réalisation des services de transport et de livraison. La compromission des canaux de communication peut entraîner des retards et des perturbations dans le fonctionnement, ce qui peut affecter l'efficacité de l'ensemble de la chaîne d'approvisionnement.
Les chercheurs en sécurité de Have I Been Squatted ont identifié la campagne et avertissent les entreprises du secteur de la logistique de rester vigilantes. Il est recommandé d'utiliser uniquement des magasins d'applications officiels et d'éviter l'installation d'applications provenant de sources inconnues. L'utilisation de logiciels de sécurité peut également aider à détecter et à contrer les menaces potentielles à un stade précoce.
Réactions du secteur
Les réactions à la découverte du logiciel espion Corp MDM sont mitigées. Alors que certaines entreprises ont déjà pris des mesures pour protéger leurs systèmes, d'autres soulignent la nécessité d'une collaboration renforcée au sein du secteur. Les experts insistent sur le fait qu'une action collective contre les menaces cybernétiques est cruciale pour garantir la sécurité du secteur de la logistique.
Les autorités ont également réagi à la menace et travaillent à contenir la propagation du malware. Les agences de cybersécurité conseillent aux entreprises de revoir et d'ajuster leurs protocoles de sécurité si nécessaire, afin de mieux se préparer à de telles attaques. Sensibiliser les employés aux dangers du phishing et des malwares est une autre étape importante pour renforcer la sécurité.
Le logiciel espion Corp MDM est un exemple de la complexité croissante et du raffinement des cyberattaques qui peuvent affecter les entreprises de divers secteurs. Le secteur de la logistique doit s'adapter à ces défis et prendre des mesures appropriées pour protéger ses systèmes et ses données.
Ähnliche Artikel
La vulnérabilité Elementor WordPress permet un accès administrateur
Une vulnérabilité de sécurité dans le plugin Elementor pour WordPress permet aux attaquants de créer des comptes adminis...
Kiteworks avertit d'une cyberattaque : arrêt des serveurs recommandé
Kiteworks demande à ses clients d'arrêter temporairement les serveurs pour se protéger contre d'éventuelles cyberattaque...
Nouvelle malware PamStealer menace les utilisateurs de macOS
La dernière version de la malware PamStealer pour macOS utilise un chiffrement de payload amélioré et des mécanismes de ...
GitHub Actions réactivées malgré le risque de malware
Deux GitHub Actions précédemment compromises ont été réactivées, tout en continuant à référencer du code malveillant....

comment Kommentare (0)
Noch keine Kommentare. Schreiben Sie den ersten!
Kommentar hinterlassen