
Noua spyware amenință industria logistică
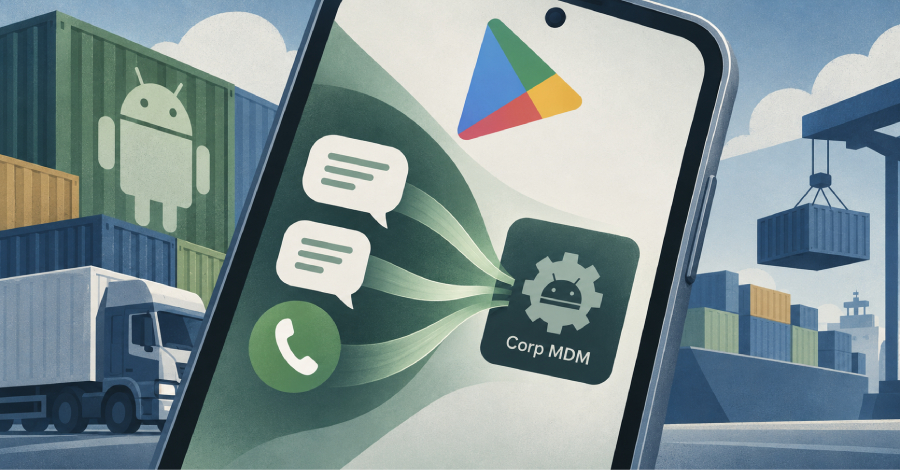
Industria logistică este atacată de spyware-ul Android Corp MDM, care se răspândește prin pagini false Google Play.
Industria logistică se confruntă cu o nouă amenințare din partea unei campanii cibernetice care răspândește un spyware Android cu numele de cod Corp MDM. Această malware are ca scop furarea informațiilor sensibile de la companiile din logistică și compromiterea canalelor lor de comunicare. Campania folosește pagini false Google Play, care sunt mascate ca platforme legitime pentru CEVA și TKW Logistics, pentru a răspândi software-ul dăunător.
Spyware-ul este furnizat ca un Android Package Kit (APK) și se prezintă ca un serviciu de sistem. Aplicația poartă numele de pachet "com.corp.mdm" și este concepută pentru a intercepta mesaje SMS și a redirecționa apeluri. Aceste funcționalități permit atacatorilor să colecteze informații confidențiale și să supravegheze comunicarea companiilor afectate.
Răspândirea și impactul malware-ului
Răspândirea spyware-ului Corp MDM se face prin atacuri de phishing țintite, în care utilizatorii sunt atrași pe paginile false. Odată ce utilizatorii descarcă și instalează fișierul APK dăunător, malware-ul devine activ și începe să fure date. Atacatorii pot astfel să obțină nu doar informații personale, ci și date critice pentru afaceri, ceea ce poate duce la daune financiare și reputaționale semnificative.
Industria logistică este deosebit de vulnerabilă la astfel de atacuri, deoarece lucrează frecvent cu date sensibile care sunt esențiale pentru desfășurarea serviciilor de transport și livrare. Compromiterea canalelor de comunicare poate duce la întârzieri și perturbări în desfășurarea activităților, ceea ce poate afecta eficiența întregului lanț de aprovizionare.
Cercetătorii în securitate de la Have I Been Squatted au identificat campania și avertizează companiile din industria logistică să fie vigilenți. Se recomandă utilizarea doar a magazinelor oficiale de aplicații și evitarea instalării aplicațiilor din surse necunoscute. Utilizarea software-ului de securitate poate ajuta, de asemenea, la detectarea și prevenirea amenințărilor potențiale în stadii incipiente.
Reacțiile industriei
Reacțiile la descoperirea spyware-ului Corp MDM sunt mixte. În timp ce unele companii au luat deja măsuri pentru a-și proteja sistemele, există și voci care subliniază necesitatea unei colaborări mai strânse în cadrul industriei. Experții subliniază că o acțiune comună împotriva amenințărilor cibernetice este esențială pentru a asigura securitatea industriei logistice.
Autoritățile au reacționat, de asemenea, la amenințare și lucrează pentru a limita răspândirea malware-ului. Autoritățile de securitate cibernetică sfătuiesc companiile să-și revizuiască protocoalele de securitate și, dacă este necesar, să le ajusteze pentru a se pregăti mai bine împotriva acestor atacuri. Conștientizarea angajaților cu privire la pericolele phishing-ului și malware-ului este un alt pas important pentru a crește securitatea.
Spyware-ul Corp MDM este un exemplu al complexității și sofisticării în creștere a atacurilor cibernetice, care pot afecta companiile din diferite sectoare. Industria logistică trebuie să se adapteze la aceste provocări și să ia măsuri adecvate pentru a-și proteja sistemele și datele.
Ähnliche Artikel
Vulnerabilitate Elementor WordPress permite accesul Admin
O vulnerabilitate de securitate în pluginul Elementor pentru WordPress permite atacatorilor să creeze conturi de adminis...
Kiteworks avertizează despre un atac cibernetic: Se recomandă oprirea serverului
Kiteworks îndeamnă clienții să oprească temporar serverul pentru a se proteja împotriva posibilelor atacuri cibernetice....
Noua malware PamStealer amenință utilizatorii macOS
Cea mai recentă versiune a malware-ului PamStealer pentru macOS folosește o criptare îmbunătățită a payload-ului și meca...
GitHub Actions reactivat din nou în ciuda riscului de malware
Două GitHub Actions compromise anterior au fost reactivate, în timp ce continuă să facă referire la cod malițios....

comment Kommentare (0)
Noch keine Kommentare. Schreiben Sie den ersten!
Kommentar hinterlassen