
Extension Claude Code trojanisée découverte
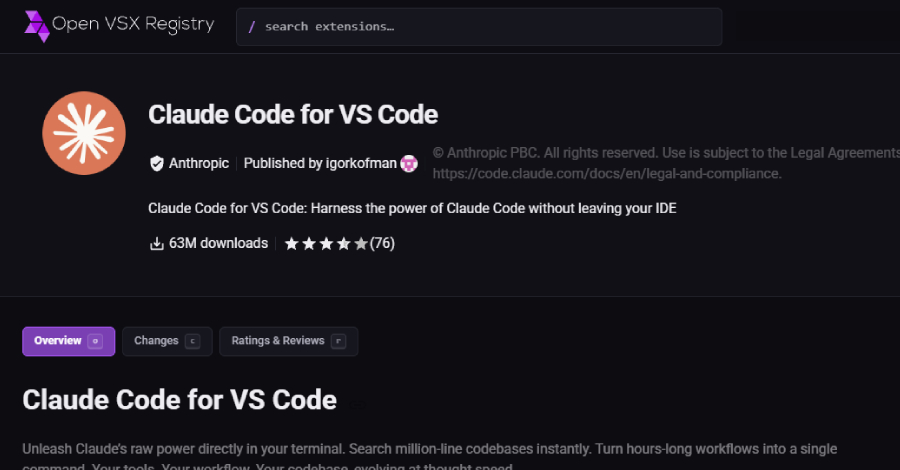
Une version trojanisée de l'extension Claude Code a été découverte sur le Cursor Marketplace, installant une porte dérobée SSH.
Des chercheurs en cybersécurité ont découvert une grave vulnérabilité de sécurité sur le Cursor Marketplace, qui concerne les utilisateurs de l'extension officielle Claude Code d'Anthropic. Une version trojanisée de l'extension, proposée comme une mise à jour légitime, tente d'installer une porte dérobée SSH persistante sur les systèmes affectés. La version dangereuse porte la désignation 2.1.313 et a été distribuée sous l'identité de l'éditeur légitime.
La découverte a été faite par une équipe d'experts en sécurité qui enquêtaient sur la propagation du logiciel malveillant. Les chercheurs ont constaté que l'extension compromise pouvait être téléchargée via le Cursor Marketplace, ce qui mettait les utilisateurs en grand danger. La porte dérobée permet aux attaquants d'accéder sans autorisation aux systèmes des utilisateurs et de potentiellement voler des données sensibles.
Mesures de Cursor et d'Anthropic
En réponse à la découverte, Cursor a immédiatement pris des mesures pour arrêter la propagation de l'extension malveillante. Le Marketplace a été temporairement fermé pour mener une enquête approfondie et garantir la sécurité de la plateforme. Les utilisateurs ayant téléchargé la version affectée ont été invités à vérifier leurs systèmes pour détecter des signes de compromission.
Anthropic, l'éditeur de l'extension Claude Code, a également publié une déclaration pour informer les utilisateurs de la situation. L'entreprise collabore étroitement avec les chercheurs en sécurité pour clarifier les circonstances de l'incident et s'assurer que de telles vulnérabilités de sécurité soient évitées à l'avenir. La version officielle de l'extension a été temporairement retirée du Marketplace jusqu'à ce que les problèmes de sécurité soient résolus.
Risques et impacts sur les utilisateurs
L'installation d'une porte dérobée SSH peut avoir des conséquences graves pour les utilisateurs concernés. Les attaquants pourraient non seulement accéder à des données personnelles, mais aussi prendre le contrôle des systèmes, ce qui pourrait entraîner d'autres incidents de sécurité. Les chercheurs avertissent que les utilisateurs concernés pourraient ne pas remarquer immédiatement que leurs systèmes ont été compromis, car la porte dérobée opère en arrière-plan.
La vulnérabilité a également soulevé des questions sur la fiabilité des places de marché de logiciels. Les utilisateurs dépendent souvent de l'intégrité des plateformes pour s'assurer que les extensions téléchargées sont sûres. L'incident pourrait amener les utilisateurs à être plus prudents et à prendre des mesures de sécurité supplémentaires avant d'installer des logiciels tiers.
Les chercheurs en sécurité recommandent aux utilisateurs de vérifier régulièrement leurs systèmes pour détecter des logiciels malveillants et de s'assurer qu'ils ne téléchargent que des logiciels provenant de sources fiables. Des incidents comme celui-ci soulignent la nécessité de rester vigilant et d'être conscient des menaces potentielles. L'enquête sur l'incident est toujours en cours, et d'autres informations sont attendues.
Ähnliche Artikel

CISA avertit d'une vulnérabilité de sécurité Fragnesia dans Linux
CISA avertit d'une vulnérabilité de sécurité critique dans le noyau Linux, qui est exploitée en lien avec des attaques P...

Volt Typhoon et le réseau Silent Train
Le groupe de cyber-espionnage Volt Typhoon a utilisé un réseau secret appelé Silent Train pour des cyberattaques....

La CISA avertit de l'exploitation d'une vulnérabilité critique Node2Shell
La CISA a confirmé que des hackers exploitent une vulnérabilité critique appelée Node2Shell. La menace concerne plusieur...

Les communes exigent une meilleure protection contre les cyberattaques
L'association des villes et des communes exige davantage de mesures contre les cyberattaques, notamment après la faille ...

comment Kommentare (0)
Noch keine Kommentare. Schreiben Sie den ersten!
Kommentar hinterlassen