
Trojanisierte Claude Code Erweiterung entdeckt
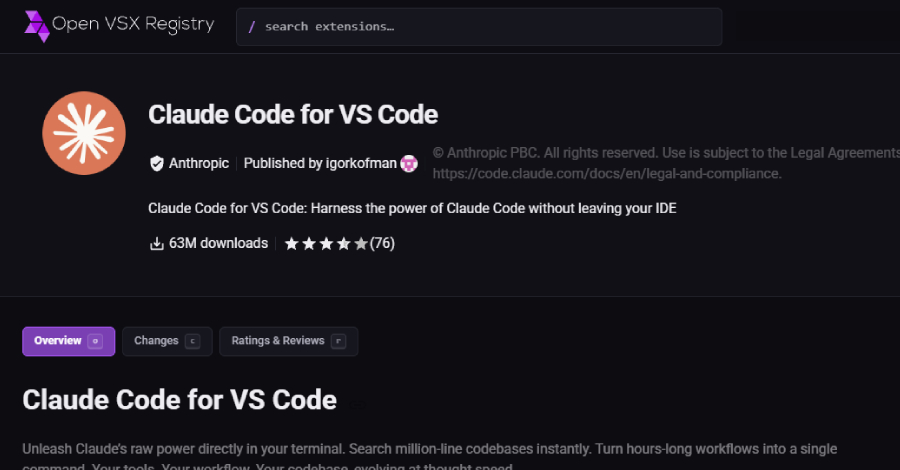
Eine trojanisierte Version der Claude Code Erweiterung wurde im Cursor Marketplace entdeckt, die eine SSH-Hintertür installiert.
Cybersecurity-Forscher haben eine ernsthafte Sicherheitslücke im Cursor Marketplace aufgedeckt, die die Nutzer der offiziellen Claude Code Erweiterung von Anthropic betrifft. Eine trojanisierte Version der Erweiterung, die als legitimes Update angeboten wurde, versucht, eine persistente SSH-Hintertür auf betroffenen Systemen zu installieren. Die gefährliche Version trägt die Bezeichnung 2.1.313 und wurde unter der Identität des legitimen Herausgebers verteilt.
Die Entdeckung wurde von einem Team von Sicherheitsexperten gemacht, die die Verbreitung der schädlichen Software untersuchten. Die Forscher stellten fest, dass die kompromittierte Erweiterung über den Cursor Marketplace heruntergeladen werden konnte, was die Nutzer in erheblichem Maße gefährdete. Die Hintertür ermöglicht es Angreifern, unbefugten Zugriff auf die Systeme der Nutzer zu erlangen und potenziell sensible Daten zu stehlen.
Maßnahmen von Cursor und Anthropic
In Reaktion auf die Entdeckung hat Cursor umgehend Maßnahmen ergriffen, um die Verbreitung der schädlichen Erweiterung zu stoppen. Der Marketplace wurde vorübergehend geschlossen, um eine umfassende Untersuchung durchzuführen und die Sicherheit der Plattform zu gewährleisten. Nutzer, die die betroffene Version heruntergeladen haben, wurden aufgefordert, ihre Systeme auf Anzeichen einer Kompromittierung zu überprüfen.
Anthropic, der Herausgeber der Claude Code Erweiterung, hat ebenfalls eine Stellungnahme veröffentlicht, in der sie die Nutzer über die Situation informieren. Das Unternehmen arbeitet eng mit den Sicherheitsforschern zusammen, um die Hintergründe des Vorfalls zu klären und sicherzustellen, dass solche Sicherheitslücken in Zukunft vermieden werden. Die offizielle Version der Erweiterung wurde vorübergehend aus dem Marketplace entfernt, bis die Sicherheitsprobleme behoben sind.
Risiken und Auswirkungen auf die Nutzer
Die Installation einer SSH-Hintertür kann schwerwiegende Folgen für die betroffenen Nutzer haben. Angreifer könnten nicht nur auf persönliche Daten zugreifen, sondern auch die Kontrolle über die Systeme übernehmen, was zu weiteren Sicherheitsvorfällen führen könnte. Die Forscher warnen, dass die betroffenen Nutzer möglicherweise nicht sofort bemerken, dass ihre Systeme kompromittiert wurden, da die Hintertür im Hintergrund operiert.
Die Sicherheitslücke hat auch Fragen zur Vertrauenswürdigkeit von Software-Marktplätzen aufgeworfen. Nutzer sind oft auf die Integrität der Plattformen angewiesen, um sicherzustellen, dass die heruntergeladenen Erweiterungen sicher sind. Der Vorfall könnte dazu führen, dass Nutzer vorsichtiger werden und zusätzliche Sicherheitsmaßnahmen ergreifen, bevor sie Software von Drittanbietern installieren.
Die Sicherheitsforscher empfehlen, dass Nutzer ihre Systeme regelmäßig auf Malware überprüfen und sicherstellen, dass sie nur Software aus vertrauenswürdigen Quellen herunterladen. Die Vorfälle wie dieser verdeutlichen die Notwendigkeit, wachsam zu bleiben und sich über potenzielle Bedrohungen im Klaren zu sein. Die Untersuchung des Vorfalls ist noch im Gange, und weitere Informationen werden erwartet.
Ähnliche Artikel

CISA warnt vor Fragnesia Linux-Sicherheitslücke
CISA warnt vor einer kritischen Sicherheitslücke im Linux-Kernel, die in Verbindung mit PHP2Shell-Angriffen ausgenutzt w...

Volt Typhoon und das Silent Train Netzwerk
Die Cyber-Spionagegruppe Volt Typhoon hat ein geheimes Netzwerk namens Silent Train für Cyberangriffe genutzt....

CISA warnt vor Ausnutzung kritischer Node2Shell-Schwachstelle
Die CISA hat bestätigt, dass Hacker eine kritische Schwachstelle namens Node2Shell ausnutzen. Die Bedrohung betrifft meh...

Kommunen fordern besseren Schutz vor Cyberangriffen
Der Städte- und Gemeindebund fordert mehr Maßnahmen gegen Cyberangriffe, insbesondere nach der PHP-Sicherheitslücke. Bun...

comment Kommentare (0)
Noch keine Kommentare. Schreiben Sie den ersten!
Kommentar hinterlassen