
Scoperta estensione Claude Code trojanizzata
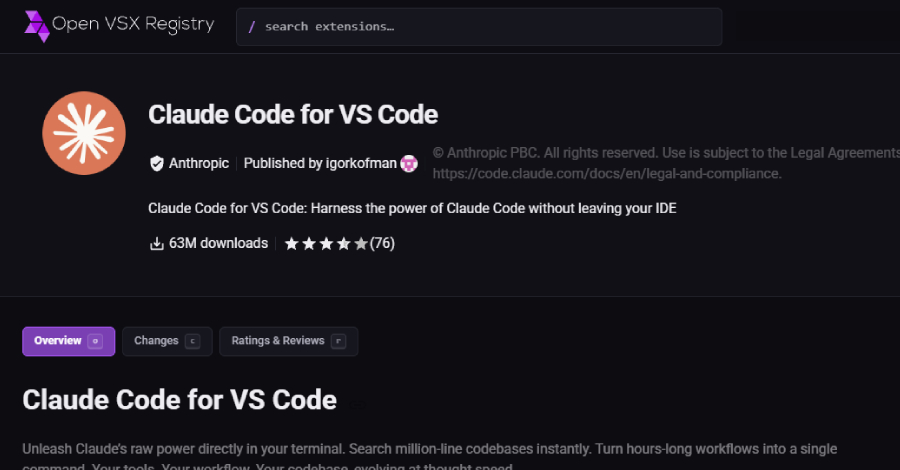
È stata scoperta una versione trojanizzata dell'estensione Claude Code nel Cursor Marketplace, che installa una backdoor SSH.
I ricercatori di cybersecurity hanno scoperto una grave vulnerabilità di sicurezza nel Cursor Marketplace che riguarda gli utenti dell'estensione ufficiale Claude Code di Anthropic. Una versione trojanizzata dell'estensione, offerta come aggiornamento legittimo, tenta di installare una backdoor SSH persistente sui sistemi colpiti. La versione pericolosa è identificata come 2.1.313 ed è stata distribuita sotto l'identità dell'editore legittimo.
La scoperta è stata fatta da un team di esperti di sicurezza che stavano indagando sulla diffusione del malware. I ricercatori hanno rilevato che l'estensione compromessa poteva essere scaricata tramite il Cursor Marketplace, mettendo in grave pericolo gli utenti. La backdoor consente agli aggressori di ottenere accesso non autorizzato ai sistemi degli utenti e potenzialmente rubare dati sensibili.
Misure di Cursor e Anthropic
In risposta alla scoperta, Cursor ha immediatamente preso provvedimenti per fermare la diffusione dell'estensione dannosa. Il Marketplace è stato temporaneamente chiuso per condurre un'indagine approfondita e garantire la sicurezza della piattaforma. Gli utenti che hanno scaricato la versione compromessa sono stati invitati a controllare i propri sistemi per segni di compromissione.
Anthropic, l'editore dell'estensione Claude Code, ha anche pubblicato una dichiarazione per informare gli utenti sulla situazione. L'azienda sta collaborando strettamente con i ricercatori di sicurezza per chiarire le circostanze dell'incidente e garantire che tali vulnerabilità di sicurezza vengano evitate in futuro. La versione ufficiale dell'estensione è stata temporaneamente rimossa dal Marketplace fino a quando i problemi di sicurezza non saranno risolti.
Rischi e impatti sugli utenti
L'installazione di una backdoor SSH può avere gravi conseguenze per gli utenti colpiti. Gli aggressori potrebbero non solo accedere ai dati personali, ma anche prendere il controllo dei sistemi, portando a ulteriori incidenti di sicurezza. I ricercatori avvertono che gli utenti colpiti potrebbero non rendersi conto immediatamente che i loro sistemi sono stati compromessi, poiché la backdoor opera in background.
La vulnerabilità ha sollevato anche interrogativi sulla fiducia nei marketplace software. Gli utenti spesso si affidano all'integrità delle piattaforme per garantire che le estensioni scaricate siano sicure. L'incidente potrebbe portare gli utenti a diventare più cauti e a prendere ulteriori misure di sicurezza prima di installare software di terze parti.
I ricercatori di sicurezza raccomandano agli utenti di controllare regolarmente i propri sistemi per malware e di assicurarsi di scaricare solo software da fonti affidabili. Incidenti come questo evidenziano la necessità di rimanere vigili e di essere consapevoli delle potenziali minacce. L'indagine sull'incidente è ancora in corso e ulteriori informazioni sono attese.
Ähnliche Artikel

CISA avverte della vulnerabilità di sicurezza Fragnesia in Linux
CISA avverte di una vulnerabilità di sicurezza critica nel kernel Linux, che viene sfruttata in connessione con attacchi...

Volt Typhoon e la rete Silent Train
Il gruppo di cyberspionaggio Volt Typhoon ha utilizzato una rete segreta chiamata Silent Train per attacchi informatici....

CISA avverte dell'esploitazione di una vulnerabilità critica di Node2Shell
La CISA ha confermato che gli hacker stanno sfruttando una vulnerabilità critica chiamata Node2Shell. La minaccia riguar...

I comuni chiedono una migliore protezione contro gli attacchi informatici
L'Associazione dei comuni e delle città chiede maggiori misure contro gli attacchi informatici, in particolare dopo la v...

comment Kommentare (0)
Noch keine Kommentare. Schreiben Sie den ersten!
Kommentar hinterlassen