
Ukrainische Websites Ziel von ClickFix-Kampagne
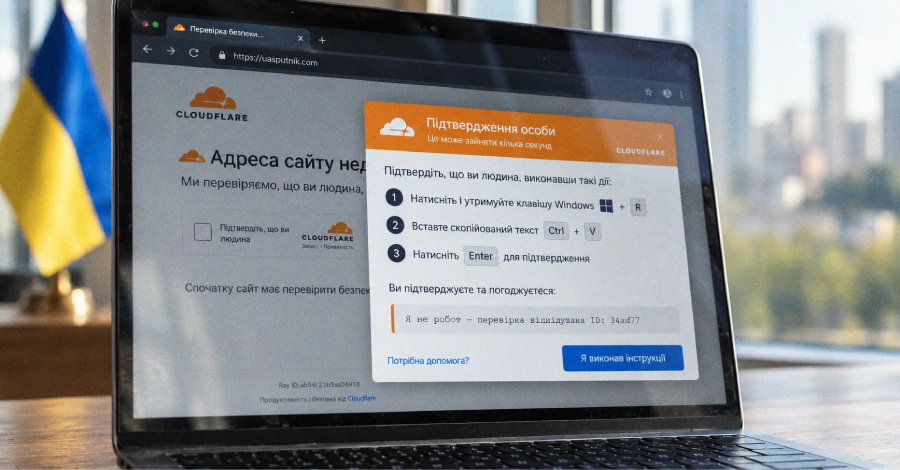
Eine neue Cyberattacke zielt auf ukrainische Websites ab, um Nutzer mit gefälschten Cloudflare-Seiten zu täuschen.
Eine aktive ClickFix-Kampagne hat in den letzten Wochen legitime ukrainische Geschäftswebsites kompromittiert. Die Angreifer injizieren gefälschte Cloudflare-Verifizierungsseiten, um ahnungslose Nutzer zu täuschen. Ziel dieser Attacke ist es, die Besucher dazu zu bringen, eine bislang unbekannte Informationsstehlersoftware namens Psychedelic herunterzuladen.
Die gefälschten Seiten erscheinen als legitime Cloudflare-Überprüfungen, die häufig in Verbindung mit Sicherheitsdiensten stehen. Wenn ein Besucher mit der Seite interagiert, wird ein Windows Installer-Befehl in die Zwischenablage kopiert. Die Nutzer werden dann aufgefordert, diesen Befehl in ihre Eingabeaufforderung einzufügen, was zu einer ungewollten Installation der Schadsoftware führt.
Die Psychedelic-Software ist ein neuartiger Informationsstehler, der darauf abzielt, sensible Daten von den betroffenen Geräten zu extrahieren. Diese Art von Malware kann persönliche Informationen, Passwörter und andere vertrauliche Daten stehlen, was zu erheblichen Sicherheitsrisiken für die Opfer führt. Die Angreifer nutzen die Verwirrung und das Vertrauen der Nutzer in bekannte Dienste wie Cloudflare aus.
Technische Details der Attacke
Die technische Ausführung der ClickFix-Kampagne zeigt, wie Cyberkriminelle legitime Websites für ihre Zwecke missbrauchen. Die Angreifer haben es geschafft, die Sicherheitsmaßnahmen der betroffenen Websites zu umgehen und ihre eigenen Inhalte einzuschleusen. Dies geschieht häufig durch das Ausnutzen von Schwachstellen in der Webanwendung oder durch Phishing-Techniken, die darauf abzielen, Zugang zu administrativen Konten zu erhalten.
Die gefälschten Cloudflare-Seiten sind so gestaltet, dass sie den Anschein erwecken, als seien sie Teil eines legitimen Verifizierungsprozesses. Dies erhöht die Wahrscheinlichkeit, dass Nutzer den Anweisungen folgen und die schädliche Software installieren. Die Verwendung von Windows Installer-Befehlen ist ein gängiger Trick, um die Installation von Malware zu verschleiern und den Nutzern das Gefühl zu geben, dass sie eine legitime Software herunterladen.
Die Verbreitung von Psychedelic ist ein besorgniserregender Trend in der Cyberkriminalität, da sie zeigt, wie schnell sich neue Bedrohungen entwickeln können. Sicherheitsforscher warnen davor, dass solche Angriffe in Zukunft zunehmen könnten, insbesondere in Regionen, die bereits unter Cyberangriffen leiden. Die Kombination aus Social Engineering und technischer Raffinesse macht diese Art von Malware besonders gefährlich.
Reaktionen und Maßnahmen
Die Reaktionen auf die ClickFix-Kampagne sind gemischt. Während einige Unternehmen und Sicherheitsforscher versuchen, die betroffenen Websites zu sichern und die Malware zu entfernen, sind viele Nutzer sich der Bedrohung nicht bewusst. Es gibt einen dringenden Bedarf an Aufklärung und Sensibilisierung, um die Öffentlichkeit über solche Angriffe zu informieren und sie vor den Gefahren zu warnen.
Einige Sicherheitsunternehmen haben bereits begonnen, ihre Systeme zu aktualisieren und zusätzliche Schutzmaßnahmen zu implementieren, um ähnliche Angriffe in der Zukunft zu verhindern. Die Zusammenarbeit zwischen Unternehmen, Sicherheitsforschern und Regierungsbehörden wird als entscheidend angesehen, um die Cyberkriminalität effektiv zu bekämpfen und die Sicherheit im Internet zu erhöhen.
Die ClickFix-Kampagne ist ein weiteres Beispiel für die sich ständig weiterentwickelnde Landschaft der Cyberbedrohungen. Angesichts der zunehmenden Komplexität und Raffinesse solcher Angriffe ist es unerlässlich, dass sowohl Unternehmen als auch Einzelpersonen wachsam bleiben und geeignete Sicherheitsvorkehrungen treffen.
Ähnliche Artikel
Microsoft führt Passkeys als Standard in Entra ID ein
Ab September 2026 wird die Verwendung von Passkeys in Microsofts Entra ID zur Standardauthentifizierung, was erhebliche ...
Malicious Content on Placeholder Domain Identified
Die Domain third-party.com, bekannt als Dokumentationsplatzhalter, verbreitet nun schädliche Inhalte....
Massive Kreditkarten-Datenklau durch KI-Agenten
Ein finanziell motivierter Akteur hat über 600.000 Kreditkarten gestohlen und mehr als 100 Webseiten mit Skimmern infizi...

GitLab-Sicherheitslücke ermöglicht unbefugte Codeänderungen
Eine Sicherheitslücke bei GitLab erlaubt es, Code in Projekten zu pushen und CI/CD-Jobs auszuführen, indem man eine priv...

comment Kommentare (0)
Noch keine Kommentare. Schreiben Sie den ersten!
Kommentar hinterlassen