
AhsayCBS-Sicherheitslücken für Cyberangriff ausgenutzt
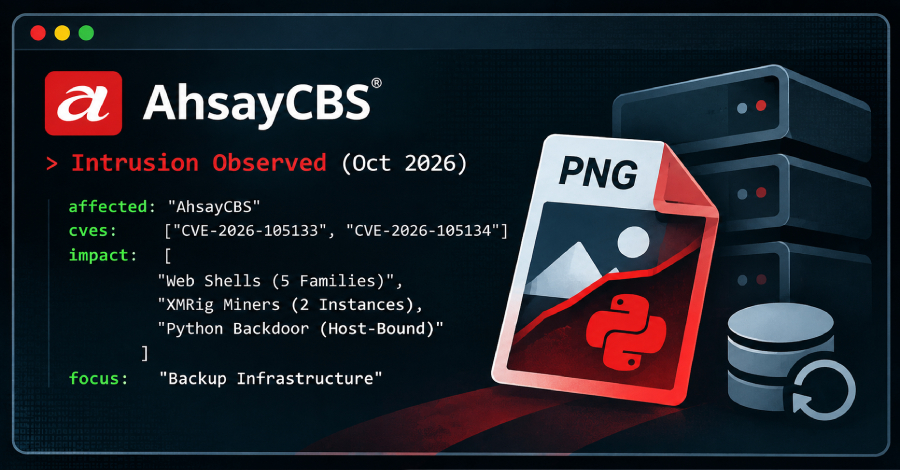
Cyberangreifer nutzen Schwachstellen in AhsayCBS aus, um eine Python-Backdoor zu installieren. Die Schwachstellen wurden mittlerweile gepatcht.
Cybersecurity-Forscher haben Details zu einem Angriff veröffentlicht, der zwei nun gepatchte Schwachstellen in AhsayCBS ausnutzte, um eine Python-basierte Implantat-Software zu installieren. Diese Aktivitäten wurden von Huntress Anfang Oktober 2026 beobachtet und zeigen, wie Angreifer Sicherheitslücken ausnutzen, um in Systeme einzudringen.
Die Schwachstellen, die in diesem Angriff ausgenutzt wurden, sind als CVE-2026-105133 und CVE-2026-105134 bekannt. Diese Sicherheitsanfälligkeiten ermöglichen es Angreifern, die Authentifizierung zu umgehen und beliebige Befehle auf betroffenen Systemen auszuführen. Die Entdeckung dieser Schwachstellen hat die Aufmerksamkeit von Sicherheitsexperten auf sich gezogen, da sie potenziell weitreichende Auswirkungen auf die betroffenen Systeme haben können.
Details zu den Schwachstellen
CVE-2026-105133 betrifft eine Schwachstelle in der Authentifizierung, die es Angreifern ermöglicht, sich unbefugt Zugang zu verschaffen. Diese Schwachstelle wurde in der AhsayCBS-Software identifiziert, die häufig für Backup- und Wiederherstellungsdienste verwendet wird. Die zweite Schwachstelle, CVE-2026-105134, ermöglicht es Angreifern, beliebige Befehle auf dem System auszuführen, nachdem sie sich Zugang verschafft haben.
Die Angreifer nutzten diese Schwachstellen in einer Kette, um die Kontrolle über die Systeme zu erlangen. Nach dem erfolgreichen Zugriff installierten sie eine Python-basierte Backdoor, die in der Lage ist, Sandbox-Umgebungen zu umgehen. Dies stellt eine erhebliche Bedrohung dar, da viele Sicherheitslösungen auf die Erkennung von Malware in isolierten Umgebungen angewiesen sind.
Die Sicherheitsupdates zur Behebung dieser Schwachstellen wurden von Ahsay bereitgestellt, nachdem die Schwachstellen öffentlich gemacht wurden. Unternehmen, die AhsayCBS verwenden, wurden dringend aufgefordert, die neuesten Patches zu installieren, um ihre Systeme zu schützen. Die schnelle Reaktion des Unternehmens auf die Entdeckung der Schwachstellen zeigt die Wichtigkeit von Sicherheitsupdates in der heutigen digitalen Landschaft.
Reaktionen der Sicherheitsgemeinschaft
Die Sicherheitsgemeinschaft hat die Entdeckung dieser Schwachstellen und den darauf folgenden Angriff aufmerksam verfolgt. Experten betonen die Notwendigkeit, Systeme regelmäßig zu aktualisieren und Sicherheitsrichtlinien zu überprüfen, um ähnliche Angriffe in der Zukunft zu verhindern. Die Vorfälle verdeutlichen, wie wichtig es ist, Sicherheitslücken schnell zu identifizieren und zu beheben, um potenzielle Schäden zu minimieren.
Die Verwendung von Python für die Backdoor ist ebenfalls bemerkenswert, da diese Programmiersprache häufig in der Cyberkriminalität eingesetzt wird. Ihre Flexibilität und die Verfügbarkeit von Bibliotheken machen sie zu einem bevorzugten Werkzeug für Angreifer. Die Tatsache, dass die Backdoor in der Lage ist, Sandbox-Umgebungen zu umgehen, erhöht die Komplexität der Bedrohung und erschwert die Erkennung durch Sicherheitslösungen.
Die Vorfälle rund um AhsayCBS sind ein weiteres Beispiel für die anhaltenden Herausforderungen im Bereich der Cybersicherheit. Unternehmen müssen wachsam bleiben und proaktive Maßnahmen ergreifen, um ihre Systeme vor solchen Angriffen zu schützen. Die Entdeckung und das Patchen von Schwachstellen sind entscheidende Schritte, um die Integrität von IT-Infrastrukturen zu gewährleisten.
Die Schwachstellen CVE-2026-105133 und CVE-2026-105134 wurden mittlerweile gepatcht, und Unternehmen sollten sicherstellen, dass sie die neuesten Sicherheitsupdates implementiert haben.
Ähnliche Artikel
Binance warnt vor iOS-Sicherheitslücke
Eine Sicherheitsanfälligkeit in iOS könnte Krypto-Wallet-Daten gefährden....
Blind Eagle nutzt gefälschte Gerichtsdokumente für Cyberangriffe
Die Bedrohungsakteure von Blind Eagle haben eine neue Kampagne gestartet, die Organisationen in Lateinamerika über gefäl...
Railway-Hack verursacht $740.000 Betrugsschaden
Ein Sicherheitsvorfall bei Railway führte zu $740.000 an betrügerischen AI-Nutzungsgebühren, nachdem Hacker Schwachstell...
Apple behebt iMessage-Sicherheitslücken
Apple hat Sicherheitsupdates veröffentlicht, um iMessage-Fehler zu beheben, die die Privatsphäre von Gruppenchats gefähr...
comment Kommentare (0)
Noch keine Kommentare. Schreiben Sie den ersten!
Kommentar hinterlassen