
CISA warnt vor Flaws durch Flax Typhoon
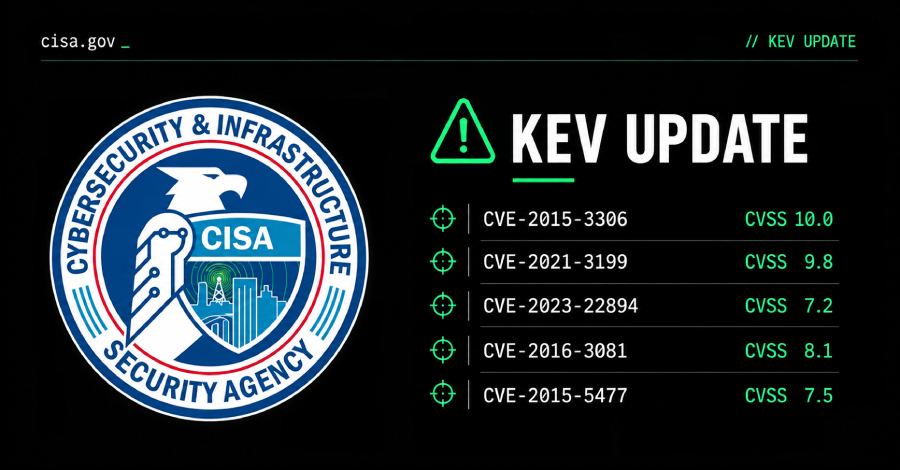
CISA hat fünf Sicherheitsanfälligkeiten in ihrem KEV-Katalog hinzugefügt, die von der Bedrohungsgruppe Flax Typhoon ausgenutzt werden.
Die U.S. Cybersecurity and Infrastructure Security Agency (CISA) hat am Donnerstag, den 11. Oktober 2026, fünf Sicherheitsanfälligkeiten in ihren Katalog der bekannten ausgenutzten Schwachstellen (Known Exploited Vulnerabilities, KEV) aufgenommen. Diese Maßnahme folgt auf die Entdeckung, dass eine mit China verbundene Bedrohungsgruppe, bekannt als Flax Typhoon, diese Schwachstellen aktiv ausnutzt. CISA hat eine Frist bis zum 11. Oktober gesetzt, bis zu der Bundesbehörden Maßnahmen zur Behebung dieser Sicherheitsprobleme ergreifen müssen.
Die fünf Schwachstellen, die in den KEV-Katalog aufgenommen wurden, umfassen unter anderem die CVE-2015-3306, die eine CVSS-Bewertung von 10.0 aufweist. Diese spezifische Schwachstelle betrifft ProFTPD und stellt ein Problem mit der Zugriffskontrolle dar, das es Angreifern ermöglichen könnte, unbefugten Zugriff auf Systeme zu erlangen. Die hohe CVSS-Bewertung deutet auf die kritische Natur dieser Sicherheitsanfälligkeit hin.
Zusätzlich zu CVE-2015-3306 wurden auch andere Schwachstellen identifiziert, die von Flax Typhoon ausgenutzt werden. Diese umfassen Schwachstellen in verschiedenen Softwareprodukten, die in vielen Organisationen weit verbreitet sind. CISA hat betont, dass die rechtzeitige Behebung dieser Schwachstellen von entscheidender Bedeutung ist, um die Sicherheit der Systeme zu gewährleisten und potenzielle Angriffe zu verhindern.
Die Bedrohungsgruppe Flax Typhoon ist bekannt dafür, gezielte Angriffe auf kritische Infrastrukturen durchzuführen. Ihre Aktivitäten haben in den letzten Monaten zugenommen, was die Dringlichkeit der CISA-Warnung unterstreicht. Die Agentur hat die Bundesbehörden aufgefordert, sofortige Maßnahmen zu ergreifen, um ihre Systeme zu schützen und die identifizierten Schwachstellen zu beheben.
Details zu den Schwachstellen
Die in den KEV-Katalog aufgenommenen Schwachstellen sind nicht nur für Bundesbehörden von Bedeutung, sondern auch für private Unternehmen und Organisationen, die ähnliche Softwarelösungen verwenden. CISA hat eine detaillierte Beschreibung jeder Schwachstelle veröffentlicht, um den betroffenen Organisationen zu helfen, die notwendigen Schritte zur Behebung zu unternehmen. Die Veröffentlichung dieser Informationen soll die Transparenz erhöhen und die Sicherheitslage insgesamt verbessern.
Die Schwachstellen betreffen eine Vielzahl von Softwareprodukten, die in verschiedenen Branchen eingesetzt werden. CISA hat betont, dass die Identifizierung und Behebung dieser Schwachstellen nicht nur die Sicherheit der betroffenen Systeme verbessert, sondern auch dazu beiträgt, das Risiko von Cyberangriffen zu verringern. Die Agentur hat auch empfohlen, dass Organisationen ihre Sicherheitsrichtlinien überprüfen und gegebenenfalls anpassen, um zukünftige Angriffe zu verhindern.
Die Frist von CISA für die Behebung dieser Schwachstellen ist ein klarer Hinweis auf die zunehmende Bedrohung durch Cyberangriffe. Die Agentur hat betont, dass die Zusammenarbeit zwischen den Bundesbehörden und der Privatwirtschaft entscheidend ist, um die Sicherheitslage zu verbessern. Durch den Austausch von Informationen und Best Practices können Organisationen besser auf Bedrohungen reagieren und ihre Systeme schützen.
Die Warnung von CISA kommt zu einem Zeitpunkt, an dem Cyberangriffe auf kritische Infrastrukturen weltweit zunehmen. Die Bedrohung durch Gruppen wie Flax Typhoon zeigt, dass es notwendig ist, proaktive Maßnahmen zu ergreifen, um die Sicherheit von IT-Systemen zu gewährleisten. CISA wird weiterhin eng mit den betroffenen Organisationen zusammenarbeiten, um sicherzustellen, dass die identifizierten Schwachstellen schnell und effektiv behoben werden.
Ähnliche Artikel
Pwn2Own Ireland 2026: Hacker verdienen über 1,2 Millionen
Bei Pwn2Own Ireland 2026 wurden 98 Zero-Day-Sicherheitslücken ausgenutzt, was den Hackern insgesamt 1,262,000 Dollar ein...
AI und die Herausforderungen der Agentensicherheit 2026
Die 2026 State of Agent Security Report zeigt, dass viele AI-Produkte nicht in Identitätsinfrastrukturen integriert sind...
Citrix behebt kritische Sicherheitsanfälligkeit in NetScaler
Citrix hat Patches für eine kritische Sicherheitsanfälligkeit in NetScaler ADC und Gateway veröffentlicht, die zu RCE fü...
Asos untersucht mutmaßlichen Hackerangriff
Asos untersucht einen unbefugten Zugriff auf sein App-System, nachdem Kunden über einen möglichen Datenverlust informier...

comment Kommentare (0)
Noch keine Kommentare. Schreiben Sie den ersten!
Kommentar hinterlassen