
CISA warnt vor kritischer Schwachstelle in MikroTik RouterOS
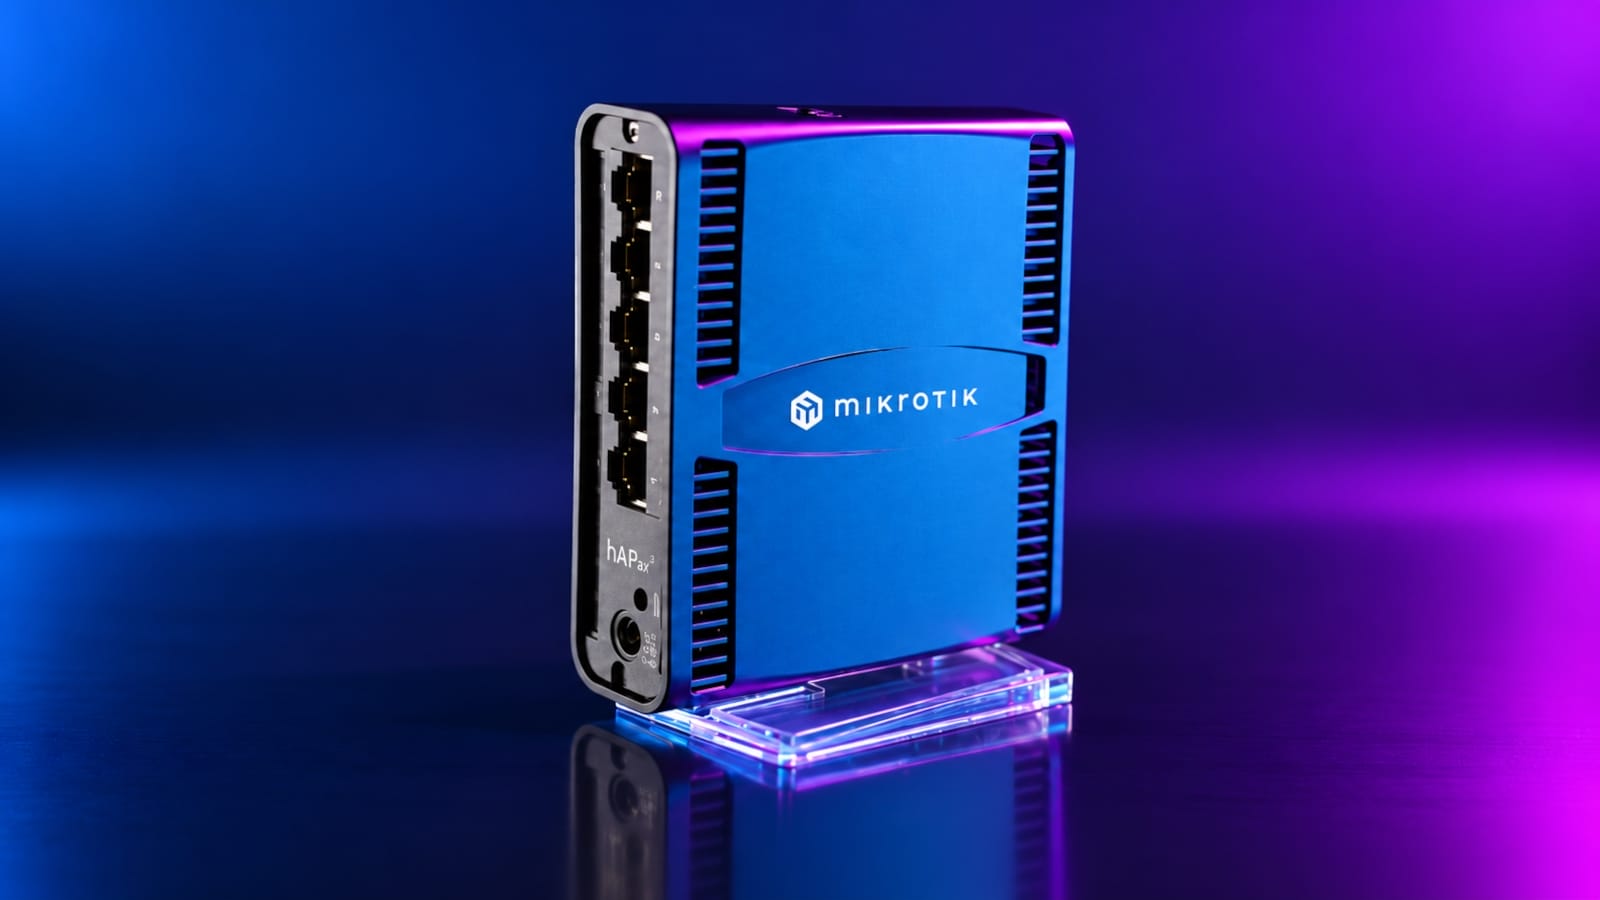
Die CISA hat eine kritische Sicherheitslücke in MikroTik RouterOS gemeldet, die zu Remote-Code-Ausführung führen kann.
Die U.S. Cybersecurity and Infrastructure Security Agency (CISA) hat eine dringende Warnung bezüglich einer kritischen Sicherheitsanfälligkeit in MikroTik RouterOS herausgegeben. Diese Schwachstelle könnte es Angreifern ermöglichen, aus der Ferne Code auszuführen oder einen Denial-of-Service-Zustand herbeizuführen. Die Behörde hat betont, dass die betroffenen Systeme sofort aktualisiert werden sollten, um potenzielle Angriffe zu verhindern.
Die Schwachstelle betrifft eine spezifische Funktion in MikroTik RouterOS, die es Angreifern ermöglicht, ohne Authentifizierung auf das System zuzugreifen. Dies bedeutet, dass ein Angreifer nicht einmal ein Passwort benötigt, um die Kontrolle über das Gerät zu übernehmen. Die CISA hat die Schwere dieser Lücke als kritisch eingestuft, was bedeutet, dass sie aktiv ausgenutzt werden könnte.
Details zur Schwachstelle
Die genaue technische Bezeichnung der Schwachstelle ist derzeit nicht veröffentlicht, jedoch hat die CISA darauf hingewiesen, dass sie in mehreren Versionen von MikroTik RouterOS vorhanden ist. Die Behörde empfiehlt, dass alle Administratoren von MikroTik-Geräten ihre Systeme umgehend auf die neueste Version aktualisieren, um sich vor möglichen Angriffen zu schützen. Die Schwachstelle könnte nicht nur zu einem Verlust von Daten führen, sondern auch die gesamte Netzwerkstruktur gefährden.
Die CISA hat auch darauf hingewiesen, dass die Angreifer möglicherweise in der Lage sind, Malware auf den betroffenen Geräten zu installieren, was zu einer weiteren Kompromittierung des Netzwerks führen könnte. Diese Art von Angriff könnte nicht nur die Integrität der Daten gefährden, sondern auch die Vertraulichkeit von Informationen, die über das Netzwerk übertragen werden.
Zusätzlich zu den Empfehlungen zur Aktualisierung hat die CISA auch geraten, die Netzwerksicherheit zu überprüfen und gegebenenfalls zusätzliche Sicherheitsmaßnahmen zu implementieren. Dazu gehört die Überwachung des Netzwerkverkehrs auf verdächtige Aktivitäten sowie die Implementierung von Firewalls und Intrusion Detection Systems (IDS), um unautorisierte Zugriffe zu verhindern.
Reaktionen der Sicherheitsgemeinschaft
<pDie Sicherheitsgemeinschaft hat die Warnung der CISA ernst genommen und fordert alle betroffenen Nutzer auf, schnell zu handeln. Experten betonen, dass die schnelle Reaktion auf solche Sicherheitsanfälligkeiten entscheidend ist, um die Auswirkungen auf die Netzwerksicherheit zu minimieren. Viele Unternehmen, die MikroTik RouterOS verwenden, haben bereits mit der Implementierung von Sicherheitsupdates begonnen, um ihre Systeme zu schützen.Die CISA hat auch betont, dass die Schwachstelle nicht nur für Unternehmen, sondern auch für private Nutzer von MikroTik-Geräten ein Risiko darstellt. Da viele dieser Geräte in Haushalten und kleinen Büros eingesetzt werden, könnte ein erfolgreicher Angriff weitreichende Folgen haben. Die Behörde hat daher alle Nutzer aufgefordert, sich über die Risiken zu informieren und entsprechende Maßnahmen zu ergreifen.
Die Entdeckung dieser Schwachstelle kommt zu einem Zeitpunkt, an dem Cyberangriffe auf Netzwerkinfrastrukturen weltweit zunehmen. Die CISA hat in der Vergangenheit bereits vor ähnlichen Schwachstellen gewarnt und betont, dass die Sicherheit von Netzwerken eine gemeinsame Verantwortung ist. Die Zusammenarbeit zwischen Behörden, Unternehmen und Nutzern ist entscheidend, um die Sicherheit im digitalen Raum zu gewährleisten.
Die CISA wird weiterhin Informationen zu dieser Schwachstelle bereitstellen und die Öffentlichkeit über mögliche Entwicklungen informieren. Nutzer von MikroTik RouterOS sollten regelmäßig die offiziellen Kanäle der CISA und MikroTik überprüfen, um auf dem neuesten Stand zu bleiben.
Ähnliche Artikel
Neue Sicherheitsbedrohungen durch KI-Modelle
Aktuelle Berichte zeigen, dass KI-Modelle neue Angriffsvektoren eröffnen, die oft übersehen werden. Sicherheitslücken in...
TeamViewer warnt vor kritischen Sicherheitslücken
TeamViewer fordert Nutzer auf, sofort Sicherheitsupdates durchzuführen, um schwerwiegende Schwachstellen zu beheben....
Microsoft verbessert Entra ID Schutz ab Oktober 2026
Microsoft kündigt an, dass der Entra ID Authentifizierungsdienst ab Oktober 2026 besser gegen Skriptinjektionsangriffe g...
Zammad-Nulltage ermöglichen KI-gesteuerten Netzwerkangriff
DIVD berichtet über einen Netzwerkangriff, der durch zwei Nulltage-Schwachstellen im Zammad-Ticketsystem ermöglicht wurd...

comment Kommentare (0)
Noch keine Kommentare. Schreiben Sie den ersten!
Kommentar hinterlassen