
GitHub Actions erneut kompromittiert: Mini Shai-Hulud Malware
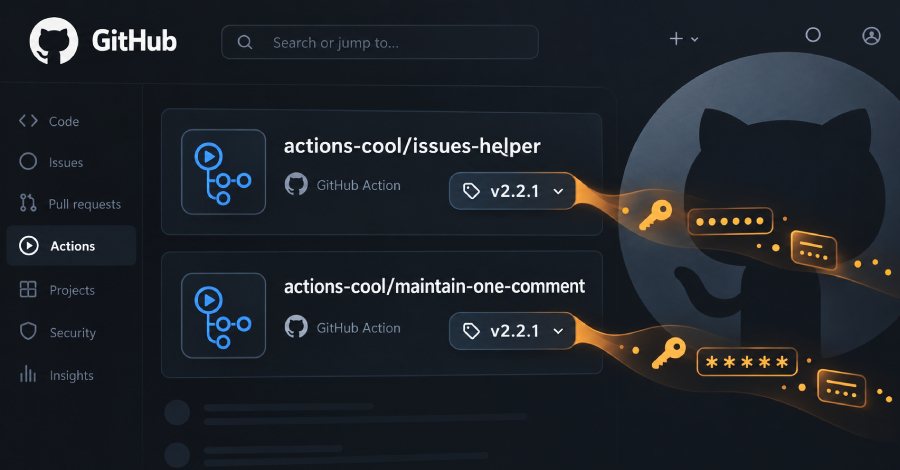
Zwei GitHub Actions wurden nach einem Sicherheitsvorfall erneut deaktiviert, nachdem sie wieder online gingen und Malware ausführten.
Die Sicherheitslage rund um GitHub Actions hat sich erneut verschärft, nachdem zwei spezifische Repositories, die während der Mini Shai-Hulud Kampagne im Mai 2026 kompromittiert wurden, wieder online gingen. Diese Repositories, bekannt als actions-cool/issues-helper und actions-cool/maintain-one-comment, wurden vor kurzem wieder aktiviert, was zu einer erneuten Ausführung der Mini Shai-Hulud Malware führte. Die betroffenen Repositories sind nun wieder nicht zugänglich, und die Benutzer sehen die Meldung: "Zugriff auf dieses Repository ist nicht erlaubt."
Die Mini Shai-Hulud Kampagne, die im Mai 2026 begann, hatte bereits zuvor für Aufsehen gesorgt, als sie eine Vielzahl von GitHub Actions kompromittierte. Diese Angriffe zielten darauf ab, schadhafte Software in die Entwicklungsumgebungen von Nutzern einzuschleusen, was zu potenziellen Sicherheitsrisiken für zahlreiche Projekte führte. Die betroffenen GitHub Actions wurden daraufhin vorübergehend deaktiviert, um die Sicherheit der Plattform zu gewährleisten.
Wiederholte Sicherheitsvorfälle
Die erneute Aktivierung der kompromittierten GitHub Actions hat die Besorgnis über die Sicherheit von Open-Source-Projekten und deren Abhängigkeiten verstärkt. Entwickler und Unternehmen, die auf diese Tools angewiesen sind, müssen nun ihre Sicherheitsprotokolle überprüfen und sicherstellen, dass ihre Projekte nicht von der Malware betroffen sind. Die Tatsache, dass diese Repositories nach einer vorherigen Deaktivierung erneut online gingen, wirft Fragen zur Effektivität der Sicherheitsmaßnahmen von GitHub auf.
Die betroffenen Repositories sind Teil einer größeren Sammlung von GitHub Actions, die von der Community erstellt wurden, um Entwicklungsprozesse zu automatisieren. Die Kompromittierung dieser Tools kann weitreichende Folgen haben, da sie in vielen Projekten eingesetzt werden, die auf GitHub gehostet werden. Entwickler sind nun gefordert, ihre Abhängigkeiten zu überprüfen und sicherzustellen, dass sie keine schadhafte Software verwenden.
Die Sicherheitsvorfälle rund um die Mini Shai-Hulud Kampagne haben auch die Aufmerksamkeit von Sicherheitsforschern auf sich gezogen, die die Angriffe analysieren und versuchen, die Hintergründe und die Methoden der Angreifer zu verstehen. Diese Forschung ist entscheidend, um zukünftige Angriffe zu verhindern und die Sicherheit von Open-Source-Projekten zu verbessern. Die Community ist aufgerufen, wachsam zu bleiben und Sicherheitsupdates regelmäßig zu implementieren.
Reaktionen der Entwickler-Community
Die Reaktionen innerhalb der Entwickler-Community auf die wiederholte Kompromittierung waren gemischt. Einige Entwickler äußerten ihre Besorgnis über die Sicherheit von GitHub Actions und forderten eine stärkere Überwachung und Kontrolle der Plattform. Andere hingegen betonten die Notwendigkeit, dass Entwickler selbst proaktive Maßnahmen ergreifen, um ihre Projekte zu schützen. Die Diskussion über Sicherheitspraktiken und die Verantwortung der Plattformanbieter ist in vollem Gange.
Die Vorfälle haben auch zu einer verstärkten Diskussion über die Bedeutung von Sicherheitsbewusstsein in der Softwareentwicklung geführt. Entwickler werden ermutigt, sich über die neuesten Bedrohungen zu informieren und bewährte Sicherheitspraktiken zu befolgen. Die Community hat begonnen, Ressourcen und Schulungen anzubieten, um das Sicherheitsbewusstsein zu schärfen und die Risiken zu minimieren.
Die betroffenen GitHub Actions sind derzeit nicht zugänglich, und es bleibt abzuwarten, wie GitHub auf diese wiederholte Kompromittierung reagieren wird. Die Plattform hat in der Vergangenheit Sicherheitsupdates und Maßnahmen zur Verbesserung der Sicherheit angekündigt, doch die Wirksamkeit dieser Maßnahmen wird nun auf die Probe gestellt. Entwickler und Unternehmen müssen weiterhin wachsam sein und ihre Sicherheitsstrategien anpassen, um sich vor zukünftigen Bedrohungen zu schützen.
Ähnliche Artikel
Elementor WordPress Schwachstelle ermöglicht Admin-Zugriff
Eine Sicherheitsanfälligkeit im Elementor-Plugin für WordPress erlaubt es Angreifern, Administratoren-Konten zu erstelle...
Neue Spyware bedroht Logistikbranche
Die Logistikbranche wird von der Android-Spyware Corp MDM angegriffen, die über gefälschte Google Play-Seiten verbreitet...
Kiteworks warnt vor Cyberangriff: Serverabschaltung empfohlen
Kiteworks fordert Kunden zur temporären Serverabschaltung auf, um sich vor möglichen Cyberangriffen zu schützen....
Neue PamStealer-Malware bedroht macOS-Nutzer
Die neueste Version der PamStealer-Malware für macOS nutzt eine verbesserte Payload-Verschlüsselung und mehrschichtige P...

comment Kommentare (0)
Noch keine Kommentare. Schreiben Sie den ersten!
Kommentar hinterlassen