
Java4Shell: Kritischer Bug in Java entdeckt
Oracle veröffentlicht elf Updates gegen Remote Code Execution in Java, darunter das hochriskante Java4Shell.
Am 17. November 2026 hat Oracle einen Patchday angekündigt, der elf sicherheitsrelevante Updates für die Java-Plattform umfasst. Unter diesen Updates befindet sich das als hochriskant eingestufte Java4Shell, das eine erhebliche Bedrohung für die Sicherheit von Anwendungen darstellt. Die Updates zielen darauf ab, Schwachstellen zu beheben, die es Angreifern ermöglichen könnten, Remote Code Execution durchzuführen.
Java4Shell ist eine kritische Sicherheitsanfälligkeit, die in verschiedenen Versionen der Java-Plattform entdeckt wurde. Diese Schwachstelle könnte es Angreifern ermöglichen, schadhafter Code aus der Ferne auszuführen, was zu einem vollständigen Kompromittieren des betroffenen Systems führen kann. Die Entdeckung dieser Schwachstelle hat in der IT-Sicherheitsgemeinschaft Besorgnis ausgelöst, da sie potenziell weitreichende Auswirkungen auf zahlreiche Anwendungen und Dienste haben könnte.
Details zu den Sicherheitsupdates
Die elf Sicherheitsupdates, die Oracle veröffentlicht hat, sind Teil eines regelmäßigen Patchzyklus, der darauf abzielt, bekannte Schwachstellen zu schließen und die Sicherheit der Java-Plattform zu erhöhen. Die Updates sind für verschiedene Versionen von Java verfügbar, einschließlich der weit verbreiteten Java SE und Java EE. Oracle empfiehlt allen Nutzern, die Updates so schnell wie möglich zu installieren, um ihre Systeme vor möglichen Angriffen zu schützen.
Die Sicherheitsupdates umfassen nicht nur das Java4Shell-Problem, sondern auch andere Schwachstellen, die in den letzten Monaten entdeckt wurden. Diese Schwachstellen betreffen sowohl die Kernbibliotheken als auch die Laufzeitumgebung von Java. Die genaue Anzahl der betroffenen Systeme ist derzeit unbekannt, jedoch wird erwartet, dass viele Unternehmen und Organisationen, die Java-basierte Anwendungen nutzen, betroffen sind.
Reaktionen aus der IT-Sicherheitsgemeinschaft
Die Reaktionen auf die Entdeckung von Java4Shell und die damit verbundenen Sicherheitsupdates sind gemischt. Während einige Experten die schnelle Reaktion von Oracle loben, gibt es auch Bedenken hinsichtlich der Häufigkeit und Schwere solcher Sicherheitsanfälligkeiten in weit verbreiteten Softwareprodukten. Viele Unternehmen stehen vor der Herausforderung, ihre Systeme regelmäßig zu patchen, um sich gegen neue Bedrohungen zu wappnen.
Einige Sicherheitsexperten warnen davor, dass die Komplexität moderner Software und die Abhängigkeit von Drittanbieter-Bibliotheken das Risiko von Sicherheitsanfälligkeiten erhöhen. Java4Shell könnte nur die Spitze des Eisbergs sein, wenn es um die Sicherheit von Software geht, die auf Java basiert. Die IT-Sicherheitsgemeinschaft wird die Entwicklungen in den kommenden Wochen genau beobachten, um festzustellen, ob weitere Schwachstellen entdeckt werden.
Die Veröffentlichung der Sicherheitsupdates erfolgt in einem Kontext, in dem Cyberangriffe auf Unternehmen und Organisationen weltweit zunehmen. Die Bedrohung durch Ransomware und andere Formen von Malware hat in den letzten Jahren stark zugenommen, was die Notwendigkeit unterstreicht, Sicherheitsupdates zeitnah zu installieren. Die Java-Plattform, die in vielen Unternehmensanwendungen verwendet wird, ist ein attraktives Ziel für Angreifer.
Oracle hat angekündigt, dass sie weiterhin an der Verbesserung der Sicherheit ihrer Produkte arbeiten werden. Die regelmäßigen Patchdays sind Teil dieser Strategie, um sicherzustellen, dass die Nutzer der Java-Plattform über die neuesten Sicherheitsupdates informiert sind. Die IT-Abteilungen der Unternehmen sind aufgefordert, die Updates umgehend zu implementieren, um ihre Systeme zu schützen.
Die Sicherheitsupdates von Oracle sind ab sofort verfügbar und können über die offizielle Oracle-Website heruntergeladen werden. Die Nutzer werden angehalten, die entsprechenden Anweisungen zur Installation der Updates zu befolgen, um sicherzustellen, dass ihre Systeme vor der Java4Shell-Sicherheitsanfälligkeit geschützt sind.
Ähnliche Artikel

N-able veröffentlicht kritisches Sicherheitsupdate für N-central
N-able hat ein wichtiges Update für N-central veröffentlicht, das 17 Sicherheitsanfälligkeiten behebt und die Plattform ...
Sicherheitslücken in Danfoss Kälteanlagensteuerungen
Sechs ungeschützte Schwachstellen in Danfoss AK-SM800A könnten Angreifern den Zugriff ermöglichen....
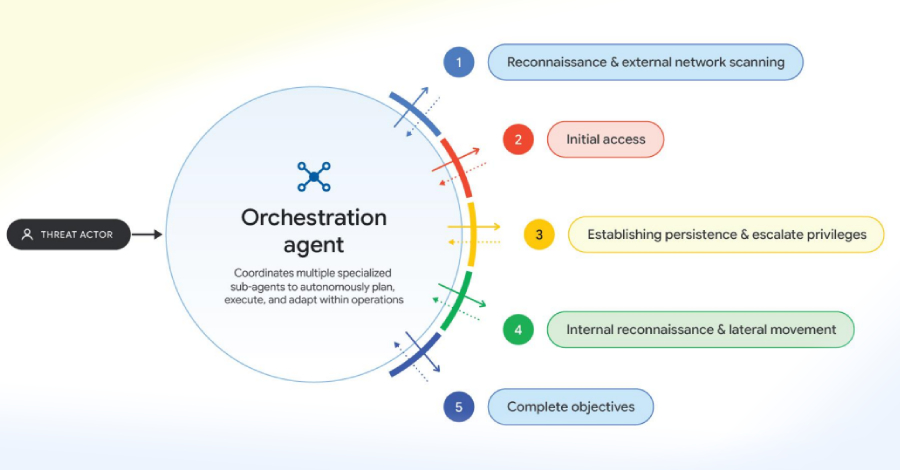
AI-gestützte Cyberangriffe nehmen zu
Google warnt vor dem Einsatz von KI durch Hacker zur Durchführung komplexer Cyberangriffe....
Identitätsblindstellen gefährden Sicherheitsoperationen
Ein Webinar beleuchtet, wie Identitätsblindstellen Sicherheitsoperationen gefährden und welche Maßnahmen zur Schließung ...
comment Kommentare (0)
Noch keine Kommentare. Schreiben Sie den ersten!
Kommentar hinterlassen