
Java4Shell: Bug critic descoperit în Java
Oracle publică unsprezece actualizări împotriva execuției de cod de la distanță în Java, printre care se numără Java4Shell, care este extrem de riscant.
Pe 17 noiembrie 2026, Oracle a anunțat o zi de patch-uri, care include unsprezece actualizări de securitate pentru platforma Java. Printre aceste actualizări se află Java4Shell, clasificat ca fiind de risc ridicat, care reprezintă o amenințare semnificativă pentru securitatea aplicațiilor. Actualizările vizează remedierea vulnerabilităților care ar putea permite atacatorilor să efectueze execuție de cod de la distanță.
Java4Shell este o vulnerabilitate critică de securitate, descoperită în diferite versiuni ale platformei Java. Această vulnerabilitate ar putea permite atacatorilor să execute cod malițios de la distanță, ceea ce ar putea duce la compromiterea completă a sistemului afectat. Descoperirea acestei vulnerabilități a stârnit îngrijorare în comunitatea de securitate IT, deoarece ar putea avea efecte potențial de amploare asupra numeroaselor aplicații și servicii.
Detalii despre actualizările de securitate
Cele unsprezece actualizări de securitate publicate de Oracle fac parte dintr-un ciclu regulat de patch-uri, care vizează închiderea vulnerabilităților cunoscute și creșterea securității platformei Java. Actualizările sunt disponibile pentru diferite versiuni de Java, inclusiv pentru Java SE și Java EE, care sunt foarte răspândite. Oracle recomandă tuturor utilizatorilor să instaleze actualizările cât mai repede posibil pentru a-și proteja sistemele împotriva posibilelor atacuri.
Actualizările de securitate includ nu doar problema Java4Shell, ci și alte vulnerabilități descoperite în ultimele luni. Aceste vulnerabilități afectează atât bibliotecile de bază, cât și mediul de execuție Java. Numărul exact al sistemelor afectate este în prezent necunoscut, însă se așteaptă ca multe companii și organizații care utilizează aplicații bazate pe Java să fie afectate.
Reacții din comunitatea de securitate IT
Reacțiile la descoperirea Java4Shell și la actualizările de securitate asociate sunt mixte. În timp ce unii experți laudă reacția rapidă a Oracle, există și îngrijorări cu privire la frecvența și gravitatea unor astfel de vulnerabilități în produsele software foarte răspândite. Multe companii se confruntă cu provocarea de a-și actualiza sistemele în mod regulat pentru a se proteja împotriva noilor amenințări.
Unii experți în securitate avertizează că complexitatea software-ului modern și dependența de biblioteci de la terți cresc riscul de vulnerabilități de securitate. Java4Shell ar putea fi doar vârful aisbergului în ceea ce privește securitatea software-ului bazat pe Java. Comunitatea de securitate IT va monitoriza cu atenție evoluțiile din următoarele săptămâni pentru a determina dacă vor fi descoperite alte vulnerabilități.
Publicarea actualizărilor de securitate are loc într-un context în care atacurile cibernetice asupra companiilor și organizațiilor din întreaga lume cresc. Amenințarea ransomware-ului și a altor forme de malware a crescut semnificativ în ultimii ani, ceea ce subliniază necesitatea de a instala actualizările de securitate în timp util. Platforma Java, utilizată în multe aplicații de afaceri, este o țintă atractivă pentru atacatori.
Oracle a anunțat că va continua să lucreze la îmbunătățirea securității produselor sale. Zilele de patch-uri regulate fac parte din această strategie, pentru a se asigura că utilizatorii platformei Java sunt informați despre cele mai recente actualizări de securitate. Departamentele IT ale companiilor sunt îndemnate să implementeze actualizările imediat pentru a-și proteja sistemele.
Actualizările de securitate de la Oracle sunt disponibile imediat și pot fi descărcate de pe site-ul oficial Oracle. Utilizatorii sunt încurajați să urmeze instrucțiunile corespunzătoare pentru instalarea actualizărilor, pentru a se asigura că sistemele lor sunt protejate împotriva vulnerabilității de securitate Java4Shell.
Ähnliche Artikel

N-able publică o actualizare de securitate critică pentru N-central
N-able a lansat o actualizare importantă pentru N-central, care rezolvă 17 vulnerabilități de securitate și protejează p...
Vulnerabilități de securitate în sistemele de control pentru instalații frigorifice Danfoss
Șase vulnerabilități neprotejate în Danfoss AK-SM800A ar putea permite atacatorilor accesul....
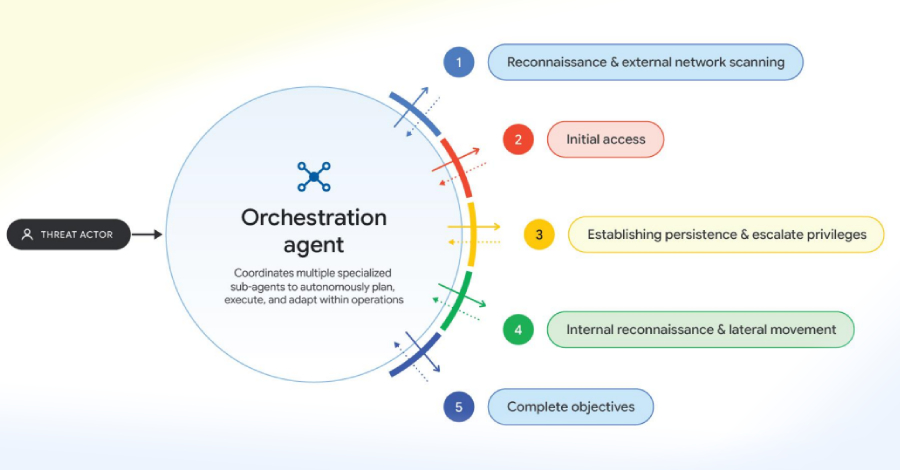
Atacuri cibernetice susținute de AI cresc
Google avertizează cu privire la utilizarea AI de către hackeri pentru a efectua atacuri cibernetice complexe....
Punctele oarbe de identitate pun în pericol operațiunile de securitate
Un webinar evidențiază modul în care punctele oarbe de identitate pun în pericol operațiunile de securitate și ce măsuri...
comment Kommentare (0)
Noch keine Kommentare. Schreiben Sie den ersten!
Kommentar hinterlassen