
Kritische Sicherheitslücke in Python Pillow Bibliothek
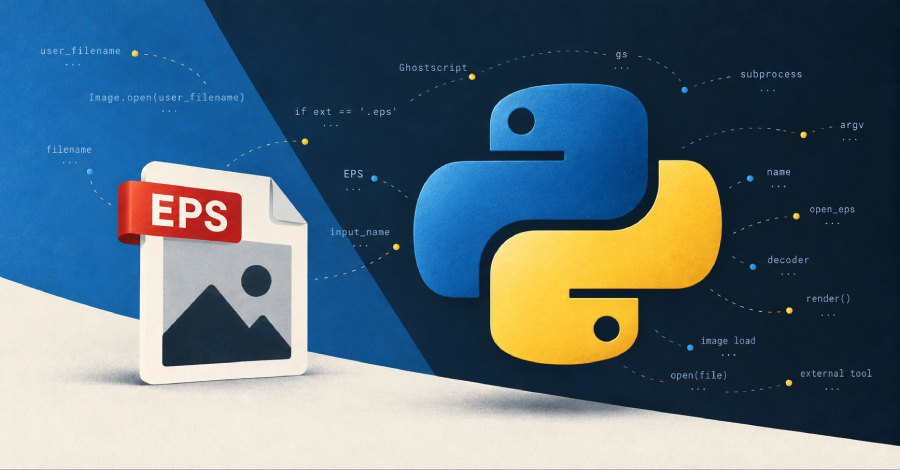
Eine Sicherheitsanfälligkeit in der Pillow-Bibliothek ermöglicht die Ausführung von Betriebssystembefehlen über manipulierte EPS-Bilder.
Eine schwerwiegende Sicherheitsanfälligkeit in der weit verbreiteten Python-Bibliothek Pillow wurde entdeckt, die es Angreifern ermöglicht, Betriebssystembefehle auf einem Server auszuführen. Diese Schwachstelle, die unter der Kennung CVE-2026-112900 bekannt ist, betrifft die Art und Weise, wie Pillow EPS-Bilder verarbeitet. Die Bibliothek öffnet diese Bilder, indem sie den Dateinamen an Ghostscript übergibt, ein externes Programm, das zur Umwandlung von Bildern in Pixel verwendet wird, ohne den Dateinamen vorher zu überprüfen.
Die Entdeckung dieser Sicherheitsanfälligkeit hat in der Entwicklergemeinschaft Besorgnis ausgelöst, da Pillow eine der am häufigsten verwendeten Bildverarbeitungsbibliotheken in Python ist. Die Möglichkeit, dass ein Angreifer über ein manipuliertes EPS-Bild beliebige Befehle auf einem Server ausführen kann, stellt ein erhebliches Risiko dar. Diese Schwachstelle könnte ausgenutzt werden, um unbefugten Zugriff auf Systeme zu erlangen oder um schädliche Software zu installieren.
Details zur Schwachstelle
Die Schwachstelle tritt auf, wenn Pillow EPS-Dateien verarbeitet, die speziell präpariert sind, um schädlichen Code auszuführen. Da der Dateiname ohne vorherige Validierung an Ghostscript übergeben wird, können Angreifer gezielt Befehle einschleusen, die dann auf dem Server ausgeführt werden. Dies könnte zu einem vollständigen Kompromittieren des Systems führen, insbesondere wenn die Anwendung mit erhöhten Rechten läuft.
Die Sicherheitsanfälligkeit wurde von Sicherheitsforschern entdeckt, die darauf hinweisen, dass die Verwendung von EPS-Bildern in Webanwendungen und anderen Softwareprojekten weit verbreitet ist. Viele Entwickler sind sich der Risiken, die mit der Verarbeitung von EPS-Dateien verbunden sind, möglicherweise nicht bewusst, was die Anfälligkeit noch gefährlicher macht. Die Schwachstelle betrifft nicht nur die Entwickler, die Pillow verwenden, sondern auch die Endbenutzer, die möglicherweise Opfer von Angriffen werden.
Reaktionen und Maßnahmen
Nach der Bekanntgabe der Schwachstelle haben mehrere Organisationen und Entwicklerteams begonnen, ihre Systeme zu überprüfen und Sicherheitsmaßnahmen zu ergreifen. Die Entwickler von Pillow haben bereits an einem Patch gearbeitet, um die Schwachstelle zu beheben und die Sicherheit der Bibliothek zu gewährleisten. Es wird empfohlen, dass alle Benutzer von Pillow ihre Installationen aktualisieren, sobald der Patch verfügbar ist, um sich vor möglichen Angriffen zu schützen.
Die Entdeckung dieser Sicherheitsanfälligkeit hat auch eine breitere Diskussion über die Sicherheit von Open-Source-Software ausgelöst. Viele Entwickler und Unternehmen sind sich der Herausforderungen bewusst, die mit der Verwendung von Open-Source-Bibliotheken verbunden sind, insbesondere wenn es um die Sicherheit geht. Die Community wird ermutigt, bewährte Sicherheitspraktiken zu befolgen und regelmäßig Sicherheitsüberprüfungen durchzuführen, um potenzielle Risiken zu minimieren.
Die Schwachstelle CVE-2026-112900 ist ein weiteres Beispiel für die Herausforderungen, die mit der Softwareentwicklung und der Verwendung von Drittanbieterbibliotheken verbunden sind. Entwickler müssen sich der Risiken bewusst sein und geeignete Maßnahmen ergreifen, um ihre Anwendungen zu schützen. Die Sicherheitsanfälligkeit in Pillow zeigt, wie wichtig es ist, Sicherheitsüberprüfungen in den Entwicklungsprozess zu integrieren.
Ähnliche Artikel

Volt Typhoon und das Silent Train Netzwerk
Die Cyber-Spionagegruppe Volt Typhoon hat ein geheimes Netzwerk namens Silent Train für Cyberangriffe genutzt....

CISA warnt vor Ausnutzung kritischer Node2Shell-Schwachstelle
Die CISA hat bestätigt, dass Hacker eine kritische Schwachstelle namens Node2Shell ausnutzen. Die Bedrohung betrifft meh...

Kommunen fordern besseren Schutz vor Cyberangriffen
Der Städte- und Gemeindebund fordert mehr Maßnahmen gegen Cyberangriffe, insbesondere nach der PHP-Sicherheitslücke. Bun...

PHP2Shell Attack Compromises U.S. Government Network
Ein KI-unterstützter Cyberangriff hat 25 Server infiltriert und ein Netzwerk mit Verbindungen zur US-Regierung gefährdet...

comment Kommentare (0)
Noch keine Kommentare. Schreiben Sie den ersten!
Kommentar hinterlassen