
Pacchetto npm malevolo 'indexed-btree' scoperto
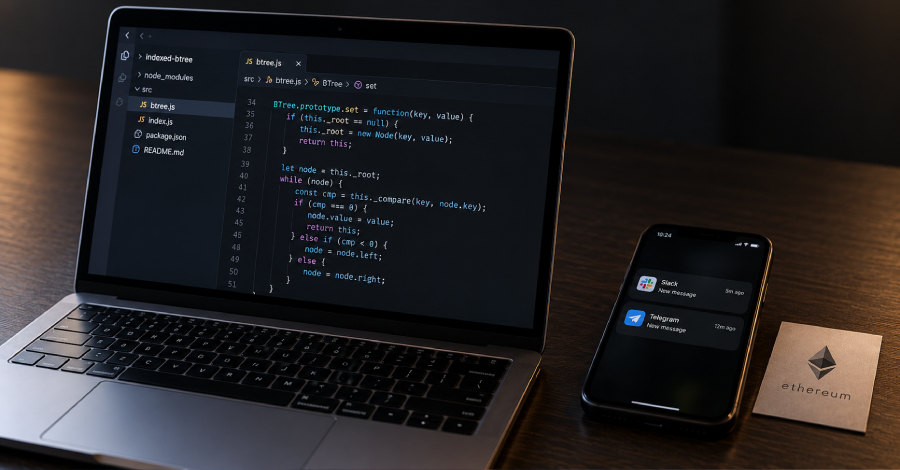
Un pacchetto npm malevolo chiamato 'indexed-btree' ha nascosto le sue attività dannose nel codice dell'applicazione.
È stato scoperto un pacchetto npm malevolo chiamato "indexed-btree", che nasconde le sue attività dannose all'interno del codice dell'applicazione, invece di fare affidamento sugli script di ciclo di vita abituali. Questa scoperta suggerisce che gli attori delle minacce stanno adattando le loro tattiche per sfuggire ai recenti controlli di sicurezza. Secondo Checkmarx, "indexed-btree" imita il pacchetto legittimo "sorted-btree", che rappresenta un comune utility di B-tree/indicizzazione.
L'analisi del pacchetto ha rivelato che non utilizza i metodi tipici per eseguire le sue funzioni dannose. Invece, nasconde i suoi loader nella logica dell'applicazione, rendendo più difficile rilevare le attività malevole. Questa nuova strategia potrebbe indicare che gli aggressori stanno cercando di adattarsi alle misure di sicurezza migliorate implementate negli ultimi anni.
L'uso di pacchetti npm malevoli non è nuovo, tuttavia il modo in cui "indexed-btree" nasconde le sue funzioni dannose rappresenta uno sviluppo preoccupante. Gli sviluppatori che si affidano ai pacchetti npm devono essere consapevoli dei rischi associati all'uso di pacchetti di terze parti. Il fatto che questo pacchetto imiti un equivalente legittimo aumenta il rischio che rimanga inosservato.
Reazione della comunità di sicurezza
La comunità di sicurezza ha reagito alla scoperta del pacchetto "indexed-btree" avvertendo sviluppatori e aziende di controllare regolarmente le proprie dipendenze. Si raccomanda di utilizzare strumenti per la verifica della sicurezza dei pacchetti npm per rilevare tempestivamente potenziali minacce. Gli esperti sottolineano che il monitoraggio delle modifiche al codice e l'implementazione di politiche di sicurezza sono fondamentali per prevenire attività malevole.
Checkmarx ha evidenziato nella sua analisi che la minaccia dei pacchetti npm malevoli non è limitata a "indexed-btree". Esiste una varietà di pacchetti che utilizzano tattiche simili per mascherare le loro attività dannose. Gli sviluppatori dovrebbero essere consapevoli del fatto che la sicurezza delle loro applicazioni dipende fortemente dalle dipendenze utilizzate.
Misure di mitigazione del rischio
Per minimizzare il rischio derivante dai pacchetti npm malevoli, gli sviluppatori dovrebbero seguire le migliori pratiche. Ciò include l'aggiornamento regolare delle dipendenze e l'uso di fonti affidabili per l'acquisizione di pacchetti. L'implementazione di revisioni del codice e la formazione degli sviluppatori riguardo ai rischi di sicurezza possono anche contribuire a ridurre la probabilità di un attacco.
La scoperta di "indexed-btree" evidenzia la necessità di migliorare e adattare continuamente le misure di sicurezza. Gli aggressori sviluppano costantemente nuovi metodi per infiltrarsi nei sistemi, ed è fondamentale che le pratiche di sicurezza tengano il passo. La comunità di sicurezza sta lavorando attivamente per identificare nuove minacce e sviluppare soluzioni per garantire l'integrità dei progetti software.
Il pacchetto npm malevolo "indexed-btree" è stato rimosso dal repository npm dopo che le preoccupazioni per la sicurezza sono state rese pubbliche. Gli sviluppatori che hanno utilizzato questo pacchetto sono invitati a controllare le proprie applicazioni e, se necessario, adottare misure per garantire la sicurezza dei propri sistemi.
Ähnliche Artikel

Nuovo attacco MFA mette a rischio la sicurezza delle password
I ricercatori di sicurezza hanno scoperto un nuovo metodo di attacco che consente agli hacker di rubare le password dura...

Strumento Zero-Day BigDiskBuster rilasciato
Un nuovo strumento Zero-Day chiamato BigDiskBuster blocca gli aggiornamenti di Microsoft Defender, rilasciato da un ex r...

EvilTokens PhaaS fermato dopo il compromesso di Microsoft
L'Unità Crimini Digitali di Microsoft ha fermato la piattaforma EvilTokens, che ha compromesso oltre 12.000 account Micr...
Aggiornamento di sicurezza per WordPress: scoperta una vulnerabilità critica
Un nuovo aggiornamento di sicurezza per WordPress risolve una vulnerabilità critica che consente agli aggressori di eseg...

comment Kommentare (0)
Noch keine Kommentare. Schreiben Sie den ersten!
Kommentar hinterlassen