
N-able publie une mise à jour de sécurité critique pour N-central

N-able a publié une mise à jour importante pour N-central qui corrige 17 vulnérabilités de sécurité et protège la plateforme.
N-able a publié le 18 novembre 2026 une nouvelle mise à jour de sécurité pour sa plateforme de Remote Monitoring and Management (RMM) et Unified Endpoint Management (UEM) N-central. Cette mise à jour, connue sous le nom de N-central 2026.4 Hotfix 3, traite au total 17 vulnérabilités de sécurité critiques qui ont été exploitées par des attaquants pour mettre en œuvre des crypto-mineurs. Les failles de sécurité ont été classées comme particulièrement dangereuses, car elles peuvent potentiellement entraîner des pertes de données graves et des compromissions de systèmes.
La publication du Hotfix 3 fait suite à des rapports sur des attaques où des cybercriminels ont déjà exploité des vulnérabilités antérieures dans N-central. Ces attaques visaient à installer des logiciels de crypto-minage non autorisés sur les systèmes concernés, ce qui a entraîné une dégradation significative des ressources système et des performances. N-able a souligné l'urgence de ces mises à jour de sécurité pour garantir l'intégrité et la sécurité des systèmes de ses clients.
Vulnérabilités de sécurité et leur correction
Les 17 vulnérabilités de sécurité identifiées vont des failles critiques aux vulnérabilités à haut risque, touchant divers aspects de la plateforme N-central. N-able a publié des informations détaillées sur les vulnérabilités spécifiques afin d'aider les administrateurs à mieux comprendre les risques et à prendre des mesures appropriées. Les mises à jour de sécurité dans le Hotfix 3 incluent à la fois des correctifs et des améliorations visant à renforcer la sécurité globale de la plateforme.
Les failles de sécurité ont été trouvées dans différentes composantes du logiciel N-central, soulignant la nécessité de mettre à jour régulièrement toutes les parties de la plateforme. N-able recommande à ses utilisateurs d'installer la mise à jour immédiatement pour se protéger contre d'éventuelles attaques. La réaction rapide de l'entreprise face aux vulnérabilités découvertes montre l'engagement de N-able envers la sécurité de ses clients.
Réaction de la communauté de la sécurité
La communauté de la sécurité a salué l'attitude proactive de N-able, notamment compte tenu des menaces croissantes posées par les attaques de crypto-minage. Les experts soulignent que les entreprises utilisant des solutions RMM et UEM doivent être particulièrement vigilantes pour protéger leurs systèmes contre de telles attaques. La publication du Hotfix 3 est considérée comme un pas important pour renforcer la confiance des clients dans les mesures de sécurité de N-able.
En plus des mises à jour de sécurité, N-able a également fourni des matériaux de formation et des ressources pour aider les administrateurs à mettre en œuvre les correctifs. Ces ressources visent à garantir que les utilisateurs comprennent et peuvent mettre en œuvre les étapes nécessaires pour sécuriser leurs systèmes. La fourniture de tels matériaux est une autre preuve de l'engagement de N-able à offrir un soutien complet à ses clients.
Les mises à jour de sécurité de N-able font partie d'une initiative plus large visant à élever les normes de sécurité dans l'industrie. Compte tenu des menaces croissantes des cyberattaques, il est essentiel pour les entreprises de vérifier et de mettre à jour régulièrement leurs systèmes. N-able s'est engagé à travailler continuellement à l'amélioration des fonctionnalités de sécurité de ses produits.
La publication de N-central 2026.4 Hotfix 3 est un pas important dans la lutte contre les cybermenaces et montre la nécessité pour les entreprises de prendre des mesures proactives pour sécuriser leur infrastructure informatique. Les vulnérabilités corrigées dans cette version sont un signe clair que même les plateformes établies peuvent être vulnérables aux attaques si elles ne sont pas entretenues régulièrement.
Ähnliche Artikel
Vulnérabilités de sécurité dans les contrôleurs de systèmes de réfrigération Danfoss
Six vulnérabilités non protégées dans le Danfoss AK-SM800A pourraient permettre aux attaquants d'accéder au système....
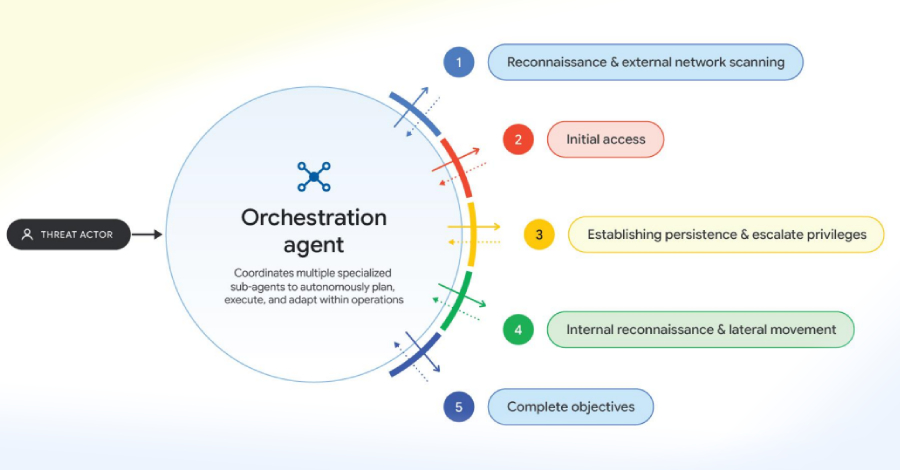
Les cyberattaques soutenues par l'IA augmentent
Google met en garde contre l'utilisation de l'IA par des hackers pour réaliser des cyberattaques complexes....
Java4Shell : Bug critique dans Java découvert
Oracle publie onze mises à jour contre l'exécution de code à distance dans Java, y compris le très risqué Java4Shell....
Les angles morts d'identité mettent en péril les opérations de sécurité
Un webinaire met en lumière comment les angles morts d'identité mettent en péril les opérations de sécurité et quelles m...
comment Kommentare (0)
Noch keine Kommentare. Schreiben Sie den ersten!
Kommentar hinterlassen