
N-able pubblica un aggiornamento di sicurezza critico per N-central

N-able ha rilasciato un importante aggiornamento per N-central che risolve 17 vulnerabilità di sicurezza e protegge la piattaforma.
N-able ha pubblicato il 18 novembre 2026 un nuovo aggiornamento di sicurezza per la sua piattaforma di Remote Monitoring and Management (RMM) e Unified Endpoint Management (UEM) N-central. Questo aggiornamento, noto come N-central 2026.4 Hotfix 3, affronta un totale di 17 vulnerabilità di sicurezza critiche, sfruttate da aggressori per implementare miner di criptovalute. Le vulnerabilità sono state classificate come particolarmente pericolose, poiché possono potenzialmente portare a gravi perdite di dati e compromissioni del sistema.
Il rilascio del Hotfix 3 segue rapporti su attacchi in cui i criminali informatici hanno già sfruttato vulnerabilità precedenti in N-central. Questi attacchi miravano a installare software di mining di criptovalute non autorizzato sui sistemi interessati, causando un notevole impatto sulle risorse di sistema e sulle prestazioni. N-able ha sottolineato l'urgenza di questi aggiornamenti di sicurezza per garantire l'integrità e la sicurezza dei sistemi dei propri clienti.
Vulnerabilità di sicurezza e loro risoluzione
Le 17 vulnerabilità di sicurezza identificate vanno da critiche a ad alto rischio, interessando vari aspetti della piattaforma N-central. N-able ha pubblicato informazioni dettagliate sulle specifiche vulnerabilità per aiutare gli amministratori a comprendere meglio i rischi e adottare misure appropriate. Gli aggiornamenti di sicurezza nel Hotfix 3 includono sia patch che miglioramenti, mirati ad aumentare la sicurezza complessiva della piattaforma.
Le vulnerabilità sono state trovate in diverse componenti del software N-central, sottolineando la necessità di aggiornare regolarmente tutte le parti della piattaforma. N-able raccomanda ai propri utenti di installare l'aggiornamento immediatamente per proteggersi da possibili attacchi. La rapida reazione dell'azienda alle vulnerabilità scoperte dimostra l'impegno di N-able per la sicurezza dei propri clienti.
Reazione della comunità di sicurezza
La comunità di sicurezza ha lodato l'atteggiamento proattivo di N-able, soprattutto considerando le crescenti minacce degli attacchi di mining di criptovalute. Gli esperti sottolineano che le aziende che utilizzano soluzioni RMM e UEM devono essere particolarmente vigili per proteggere i propri sistemi da tali attacchi. Il rilascio del Hotfix 3 è visto come un passo importante per rafforzare la fiducia dei clienti nelle misure di sicurezza di N-able.
Oltre agli aggiornamenti di sicurezza, N-able ha anche fornito materiali di formazione e risorse per supportare gli amministratori nell'implementazione delle patch. Queste risorse mirano a garantire che gli utenti comprendano e possano attuare i passaggi necessari per mettere in sicurezza i propri sistemi. La fornitura di tali materiali è un ulteriore prova dell'impegno di N-able nel fornire un supporto completo ai propri clienti.
Gli aggiornamenti di sicurezza di N-able fanno parte di un'iniziativa più ampia volta ad aumentare gli standard di sicurezza nel settore. Data la crescente minaccia degli attacchi informatici, è essenziale per le aziende rivedere e aggiornare regolarmente i propri sistemi. N-able si è impegnata a lavorare continuamente per migliorare le funzionalità di sicurezza dei propri prodotti.
Il rilascio di N-central 2026.4 Hotfix 3 è un passo importante nella lotta contro le minacce informatiche e dimostra la necessità per le aziende di adottare misure proattive per proteggere la propria infrastruttura IT. Le vulnerabilità risolte in questa versione sono un chiaro indicativo che anche le piattaforme consolidate possono essere vulnerabili agli attacchi se non vengono mantenute regolarmente.
Ähnliche Artikel
Vulnerabilità di sicurezza nei controllori di impianti di refrigerazione Danfoss
Sei vulnerabilità non protette nel Danfoss AK-SM800A potrebbero consentire agli aggressori di accedere....
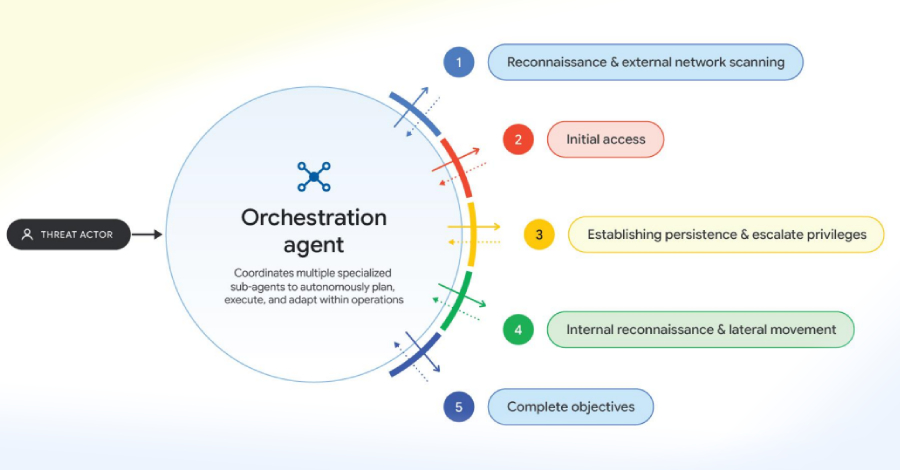
Gli attacchi informatici supportati dall'IA aumentano
Google avverte dell'uso dell'IA da parte degli hacker per eseguire attacchi informatici complessi....
Java4Shell: Bug critico in Java scoperto
Oracle rilascia undici aggiornamenti contro l'esecuzione remota di codice in Java, incluso il rischioso Java4Shell....
I punti ciechi dell'identità mettono a rischio le operazioni di sicurezza
Un webinar esplora come i punti ciechi dell'identità mettano a rischio le operazioni di sicurezza e quali misure siano n...
comment Kommentare (0)
Noch keine Kommentare. Schreiben Sie den ersten!
Kommentar hinterlassen