
Neue Spyware bedroht Logistikbranche
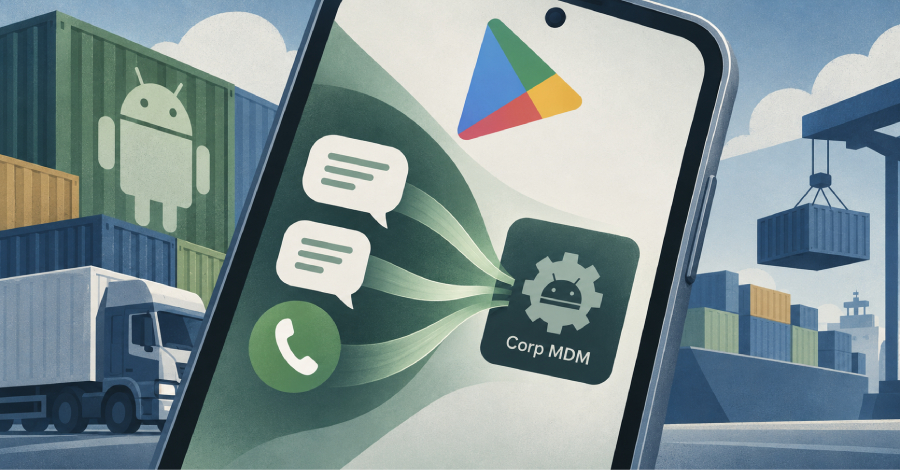
Die Logistikbranche wird von der Android-Spyware Corp MDM angegriffen, die über gefälschte Google Play-Seiten verbreitet wird.
Die Logistikbranche sieht sich einer neuen Bedrohung durch eine Cyber-Kampagne gegenüber, die eine Android-Spyware mit dem Codenamen Corp MDM verbreitet. Diese Malware zielt darauf ab, sensible Informationen von Unternehmen in der Logistik zu stehlen und ihre Kommunikationskanäle zu kompromittieren. Die Kampagne nutzt gefälschte Google Play-Seiten, die als legitime Plattformen für CEVA und TKW Logistics getarnt sind, um die schädliche Software zu verbreiten.
Die Spyware wird als Android Package Kit (APK) bereitgestellt und gibt sich als Systemdienst aus. Die App trägt den Paketnamen "com.corp.mdm" und ist darauf ausgelegt, SMS-Nachrichten abzufangen und Anrufe umzuleiten. Diese Funktionalitäten ermöglichen es den Angreifern, vertrauliche Informationen zu sammeln und die Kommunikation der betroffenen Unternehmen zu überwachen.
Verbreitung und Auswirkungen der Malware
Die Verbreitung der Corp MDM Spyware erfolgt über gezielte Phishing-Angriffe, bei denen Nutzer auf die gefälschten Seiten gelockt werden. Sobald die Nutzer die schädliche APK-Datei herunterladen und installieren, wird die Malware aktiv und beginnt, Daten zu stehlen. Die Angreifer können so nicht nur persönliche Informationen, sondern auch geschäftskritische Daten abgreifen, was zu erheblichen finanziellen und reputativen Schäden führen kann.
Die Logistikbranche ist besonders anfällig für solche Angriffe, da sie häufig mit sensiblen Daten arbeitet, die für die Durchführung von Transport- und Lieferdiensten unerlässlich sind. Die Kompromittierung von Kommunikationskanälen kann zu Verzögerungen und Störungen im Betriebsablauf führen, was die Effizienz der gesamten Lieferkette beeinträchtigen kann.
Die Sicherheitsforscher von Have I Been Squatted haben die Kampagne identifiziert und warnen Unternehmen in der Logistikbranche, wachsam zu sein. Es wird empfohlen, nur offizielle App-Stores zu nutzen und die Installation von Anwendungen aus unbekannten Quellen zu vermeiden. Die Verwendung von Sicherheitssoftware kann ebenfalls helfen, potenzielle Bedrohungen frühzeitig zu erkennen und abzuwehren.
Reaktionen der Branche
Die Reaktionen auf die Entdeckung der Corp MDM Spyware sind gemischt. Während einige Unternehmen bereits Maßnahmen ergriffen haben, um ihre Systeme zu schützen, gibt es auch Stimmen, die auf die Notwendigkeit einer stärkeren Zusammenarbeit innerhalb der Branche hinweisen. Experten betonen, dass ein gemeinsames Vorgehen gegen Cyber-Bedrohungen entscheidend ist, um die Sicherheit der Logistikbranche zu gewährleisten.
Die Behörden haben ebenfalls auf die Bedrohung reagiert und arbeiten daran, die Verbreitung der Malware einzudämmen. Cyber-Sicherheitsbehörden raten Unternehmen, ihre Sicherheitsprotokolle zu überprüfen und gegebenenfalls anzupassen, um sich besser gegen solche Angriffe zu wappnen. Die Sensibilisierung der Mitarbeiter für die Gefahren von Phishing und Malware ist ein weiterer wichtiger Schritt, um die Sicherheit zu erhöhen.
Die Corp MDM Spyware ist ein Beispiel für die zunehmende Komplexität und Raffinesse von Cyber-Angriffen, die Unternehmen in verschiedenen Sektoren betreffen können. Die Logistikbranche muss sich auf diese Herausforderungen einstellen und geeignete Maßnahmen ergreifen, um ihre Systeme und Daten zu schützen.
Ähnliche Artikel
Kiteworks warnt vor Cyberangriff: Serverabschaltung empfohlen
Kiteworks fordert Kunden zur temporären Serverabschaltung auf, um sich vor möglichen Cyberangriffen zu schützen....
Neue PamStealer-Malware bedroht macOS-Nutzer
Die neueste Version der PamStealer-Malware für macOS nutzt eine verbesserte Payload-Verschlüsselung und mehrschichtige P...
GitHub Actions erneut aktiviert trotz Malware-Risiko
Zwei zuvor kompromittierte GitHub Actions wurden reaktiviert, während sie weiterhin auf schädlichen Code verweisen....
OpenAI: Nutzerbilder versehentlich hochgeladen
OpenAI gab bekannt, dass Nutzerbilder während Forschungsarbeiten versehentlich auf Drittanbieter-Websites hochgeladen wu...

comment Kommentare (0)
Noch keine Kommentare. Schreiben Sie den ersten!
Kommentar hinterlassen