
Nuova spyware minaccia il settore della logistica
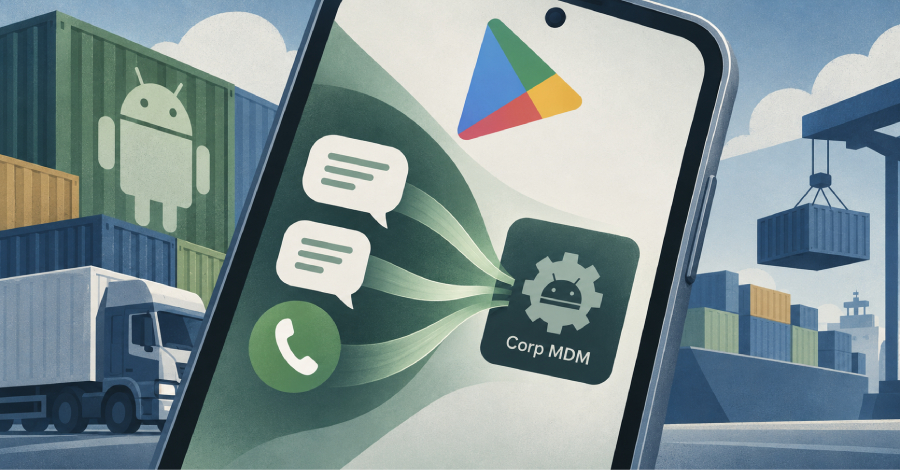
Il settore della logistica è attaccato dalla spyware Android Corp MDM, che viene diffusa tramite pagine false di Google Play.
Il settore della logistica si trova di fronte a una nuova minaccia a causa di una campagna informatica che diffonde un malware per Android con il nome in codice Corp MDM. Questo malware mira a rubare informazioni sensibili dalle aziende nel settore della logistica e a compromettere i loro canali di comunicazione. La campagna utilizza pagine Google Play falsificate, mascherate da piattaforme legittime per CEVA e TKW Logistics, per diffondere il software dannoso.
Il malware viene fornito come Android Package Kit (APK) e si presenta come un servizio di sistema. L'app ha il nome del pacchetto "com.corp.mdm" ed è progettata per intercettare messaggi SMS e reindirizzare chiamate. Queste funzionalità consentono agli aggressori di raccogliere informazioni riservate e monitorare la comunicazione delle aziende colpite.
Diffusione e impatti del malware
La diffusione della spyware Corp MDM avviene attraverso attacchi di phishing mirati, in cui gli utenti vengono attratti sulle pagine falsificate. Una volta che gli utenti scaricano e installano il file APK dannoso, il malware diventa attivo e inizia a rubare dati. Gli aggressori possono così non solo raccogliere informazioni personali, ma anche dati critici per l'azienda, il che può portare a danni finanziari e reputazionali significativi.
Il settore della logistica è particolarmente vulnerabile a tali attacchi, poiché spesso gestisce dati sensibili essenziali per l'esecuzione di servizi di trasporto e consegna. La compromissione dei canali di comunicazione può portare a ritardi e interruzioni nelle operazioni, compromettendo l'efficienza dell'intera catena di approvvigionamento.
I ricercatori di sicurezza di Have I Been Squatted hanno identificato la campagna e avvertono le aziende del settore logistico di rimanere vigili. Si raccomanda di utilizzare solo app store ufficiali e di evitare l'installazione di applicazioni da fonti sconosciute. L'uso di software di sicurezza può anche aiutare a rilevare e difendersi da potenziali minacce in anticipo.
Reazioni del settore
Le reazioni alla scoperta della spyware Corp MDM sono miste. Mentre alcune aziende hanno già adottato misure per proteggere i propri sistemi, ci sono anche voci che sottolineano la necessità di una maggiore collaborazione all'interno del settore. Gli esperti evidenziano che un approccio comune contro le minacce informatiche è fondamentale per garantire la sicurezza del settore della logistica.
Le autorità hanno anche reagito alla minaccia e stanno lavorando per contenere la diffusione del malware. Le autorità di cybersicurezza consigliano alle aziende di rivedere e, se necessario, adattare i propri protocolli di sicurezza per prepararsi meglio a tali attacchi. Sensibilizzare i dipendenti sui pericoli del phishing e del malware è un ulteriore passo importante per aumentare la sicurezza.
La spyware Corp MDM è un esempio della crescente complessità e raffinatezza degli attacchi informatici che possono colpire le aziende in vari settori. Il settore della logistica deve affrontare queste sfide e adottare misure adeguate per proteggere i propri sistemi e dati.
Ähnliche Artikel
Kiteworks avverte di un attacco informatico: si consiglia la disattivazione del server
Kiteworks invita i clienti a disattivare temporaneamente il server per proteggersi da possibili attacchi informatici....
Nuova malware PamStealer minaccia gli utenti macOS
L'ultima versione della malware PamStealer per macOS utilizza una crittografia della payload migliorata e meccanismi di ...
GitHub Actions riattivati nonostante il rischio di malware
Due GitHub Actions precedentemente compromessi sono stati riattivati, mentre continuano a fare riferimento a codice dann...
OpenAI: Immagini degli utenti caricate per errore
OpenAI ha annunciato che le immagini degli utenti sono state caricate per errore su siti di terze parti durante le ricer...

comment Kommentare (0)
Noch keine Kommentare. Schreiben Sie den ersten!
Kommentar hinterlassen