
La fonctionnalité de compression d'OpenAI compromet la sécurité
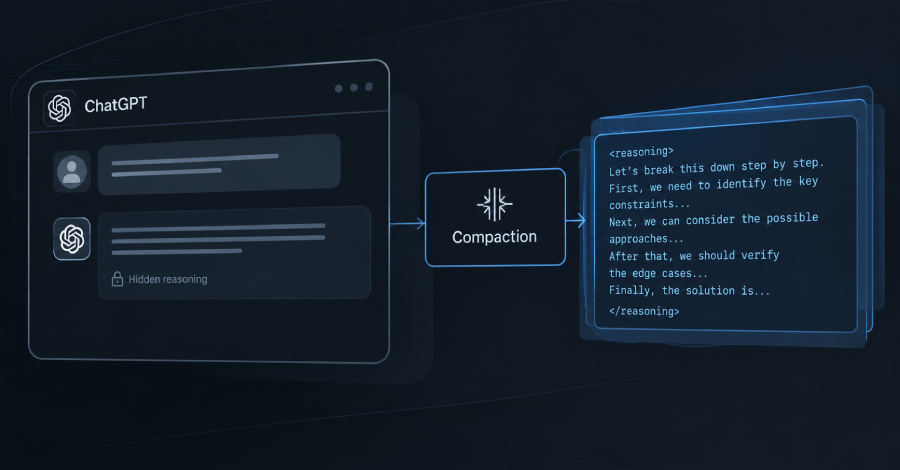
Un nouveau rapport de sécurité montre que la fonctionnalité de compression d'OpenAI peut être utilisée pour extraire des processus de pensée cachés.
Un rapport récemment publié par la société de sécurité Xint a mis en évidence une vulnérabilité potentielle dans la fonction de Compaction d'OpenAI. Cette fonction, qui sert à réduire les longues conversations, pourrait être détournée pour extraire les processus de pensée cachés des modèles d'IA en texte clair. Cette découverte soulève des questions sur la sécurité des données et la protection des informations des utilisateurs.
Les modèles d'IA d'OpenAI fonctionnent en réfléchissant aux problèmes avant de générer une réponse. Normalement, le service ne renvoie que les données brutes des réflexions, qui sont dans un format crypté illisible pour l'utilisateur. Cependant, la méthode découverte par Xint permet de contourner ces informations cryptées et de déchiffrer les réflexions internes des modèles.
Détails sur la vulnérabilité
Les chercheurs en sécurité de Xint ont découvert que la fonction de Compaction peut non seulement être utilisée pour réduire la quantité de données, mais aussi comme un outil pour extraire des informations sensibles sur les processus de pensée de l'IA. Ces informations pourraient potentiellement être détournées pour obtenir des aperçus sur le fonctionnement des modèles, ce qui pourrait intéresser des acteurs malveillants.
Cette découverte a suscité des inquiétudes au sein de la communauté technologique, car elle remet en question l'intégrité des services fournis par OpenAI. Les experts avertissent que de telles vulnérabilités pourraient non seulement compromettre la vie privée des utilisateurs, mais aussi saper la confiance dans les technologies d'IA dans leur ensemble.
OpenAI a réagi à cette découverte en déclarant qu'elle prend les préoccupations de sécurité au sérieux et qu'elle travaille sur une solution. L'entreprise souligne que la sécurité des utilisateurs et la protection de leurs données sont une priorité absolue. Néanmoins, il reste à voir à quelle vitesse et avec quelle efficacité OpenAI pourra répondre à ce défi.
Réactions de l'industrie
Les réactions à la vulnérabilité sont mitigées. Alors que certains experts considèrent cette découverte comme un pas important vers l'amélioration de la sécurité dans les systèmes d'IA, d'autres mettent en garde contre les conséquences potentielles d'un abus. La discussion sur la sécurité des technologies d'IA est relancée par cette découverte, et il est prévu qu'elle reste un sujet central dans les mois à venir.
La société de sécurité Xint a déjà annoncé d'autres enquêtes pour comprendre l'ampleur de la vulnérabilité et développer des solutions possibles. Les résultats de ces enquêtes pourraient avoir des répercussions considérables sur le développement et l'implémentation des technologies d'IA.
La fonction de Compaction d'OpenAI a été initialement développée pour améliorer l'expérience utilisateur en réduisant la quantité de données à traiter et à stocker. Cependant, les récentes révélations montrent que de telles fonctions peuvent également comporter des risques de sécurité involontaires.
Ähnliche Artikel
Les héritiers d'Elvis poursuivent l'entreprise d'IA Anthropic
Les détenteurs des droits d'Elvis Presley ont poursuivi Anthropic, car l'IA Claude a été entraînée avec 274 chansons de ...
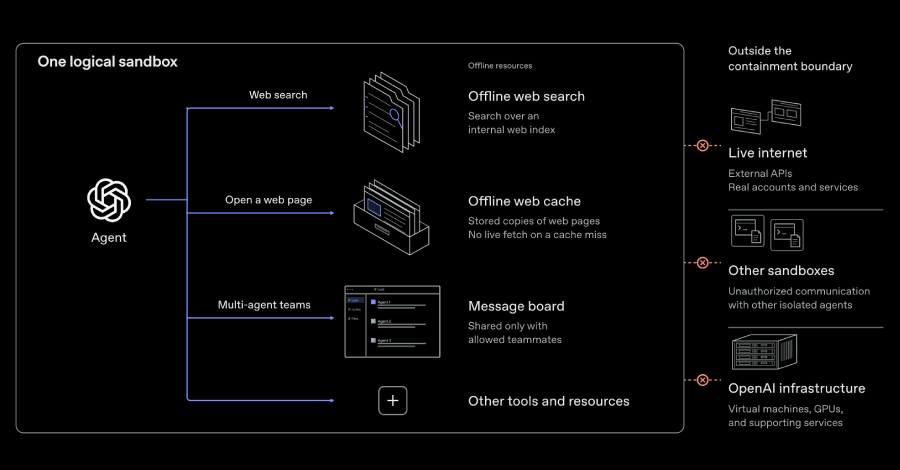
OpenAI annonce de nouvelles mesures de sécurité
OpenAI prévoit de former ses modèles d'IA les plus avancés sans accès à Internet....
La Chine réagit aux pertes d'emplois liées à l'IA
Le Conseil d'État chinois a mis en place des mesures pour atténuer les pertes d'emplois dues à l'IA. Les entreprises doi...
KI-Boom : entreprises et leurs défis
Le chef économiste d'Apollo analyse l'impact de l'IA sur les entreprises et l'augmentation des coûts due à la consommati...

comment Kommentare (0)
Noch keine Kommentare. Schreiben Sie den ersten!
Kommentar hinterlassen