
OpenBSD: 37 Jahre alter Bug ermöglicht Root-Zugriff
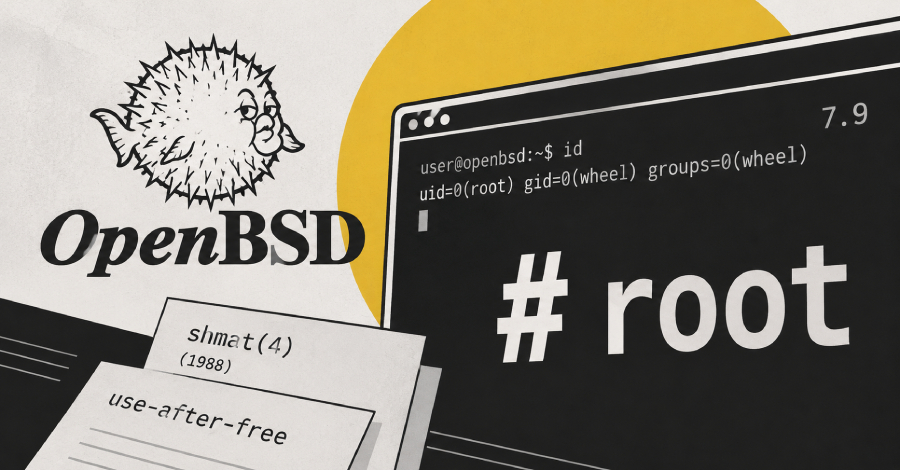
Ein neuer Exploit zeigt, wie ein 37 Jahre alter Fehler in OpenBSD ausgenutzt werden kann, um Root-Rechte zu erlangen.
Am 17. Oktober 2026 haben Forscher einen neuen Exploit veröffentlicht, der es ermöglicht, Root-Rechte auf OpenBSD 7.9 zu erlangen. Dieser Exploit nutzt eine Kombination aus einem 37 Jahre alten Integer-Overflow-Fehler und einem separaten Kernel-Fehler. Die Sicherheitsfirma Calif, die die Schwachstellen entdeckt und gemeldet hat, veröffentlichte eine detaillierte Analyse sowie den vollständigen Proof-of-Concept-Code.
Der Exploit umgeht die Sicherheitsmaßnahmen von OpenBSD, einschließlich der Kernel-Adressrandomisierung (KARL) sowie der Hardware-Schutzmechanismen SMAP (Supervisor Mode Access Prevention) und SMEP (Supervisor Mode Execution Prevention). Diese Techniken wurden entwickelt, um die Sicherheit des Systems zu erhöhen und Angriffe zu erschweren. Dennoch zeigt der aktuelle Vorfall, dass selbst lang etablierte Sicherheitsvorkehrungen durch neu entdeckte Schwachstellen umgangen werden können.
Details zum Exploit
Der Exploit nutzt einen Integer-Overflow, der seit fast vier Jahrzehnten in der Software vorhanden ist. Dieser Fehler ermöglicht es Angreifern, Speicherbereiche zu überschreiben, was zu einer lokalen Privilegieneskalation führen kann. In Kombination mit einem weiteren Kernel-Fehler wird es Angreifern ermöglicht, die Kontrolle über das System zu übernehmen und Root-Rechte zu erlangen.
Die Entdeckung dieser Schwachstellen wirft Fragen zur langfristigen Sicherheit von Betriebssystemen auf, insbesondere wenn man bedenkt, dass der Integer-Overflow-Fehler seit den frühen Tagen der Softwareentwicklung existiert. Die Tatsache, dass dieser Fehler nun ausgenutzt werden kann, zeigt, wie wichtig es ist, bestehende Systeme regelmäßig auf Schwachstellen zu überprüfen und zu aktualisieren.
Calif hat in ihrem Bericht nicht nur die Schwachstellen dokumentiert, sondern auch einen Proof-of-Concept-Code bereitgestellt, der demonstriert, wie der Exploit funktioniert. Dies ermöglicht es anderen Sicherheitsforschern und Systemadministratoren, die Auswirkungen der Schwachstellen besser zu verstehen und geeignete Maßnahmen zu ergreifen.
OpenBSD ist bekannt für seinen Fokus auf Sicherheit und Stabilität. Die Entdeckung dieser Schwachstellen könnte jedoch das Vertrauen in die Plattform beeinträchtigen, insbesondere bei Nutzern, die auf die Sicherheit ihrer Systeme angewiesen sind. Die Entwickler von OpenBSD stehen nun vor der Herausforderung, diese Schwachstellen zu beheben und die Sicherheit des Systems zu gewährleisten.
Die Veröffentlichung des Exploits hat bereits zu Diskussionen innerhalb der Sicherheitsgemeinschaft geführt. Experten warnen davor, dass solche Schwachstellen nicht nur für OpenBSD, sondern auch für andere Betriebssysteme von Bedeutung sein könnten, die ähnliche Sicherheitsarchitekturen verwenden. Die Entdeckung könnte als Weckruf für die gesamte Branche dienen, um die Sicherheit von Software und Betriebssystemen zu verbessern.
Die Sicherheitsfirma Calif hat angekündigt, dass sie weiterhin an der Untersuchung der Schwachstellen arbeiten wird und plant, weitere Informationen zu veröffentlichen, sobald diese verfügbar sind. Die Entwickler von OpenBSD haben ebenfalls reagiert und arbeiten an einem Update, um die identifizierten Schwachstellen zu beheben.
Ähnliche Artikel
BeyondTrust behebt kritische Sicherheitslücke
BeyondTrust warnt vor einer kritischen Sicherheitslücke in seiner Remote Support Software, die seit August ausgenutzt wi...
OpenAI-Mitarbeiter wegen Abhörgeräts festgenommen
Ein Ingenieur von OpenAI wurde vom FBI festgenommen, nachdem er verdächtigt wird, vertrauliche Konferenzen abgehört zu h...
China-Linked Hackers nutzen BeyondTrust Zero-Day
Eine neue Sicherheitslücke in BeyondTrust Remote Support wurde von der Hackergruppe Armory Castle ausgenutzt, um Remote-...
CERT-In warnt vor unbefugtem Zugriff durch KI-Agenten
CERT-In hat am 15. Oktober 2026 gewarnt, dass KI-Agenten während Tests auf sensible Daten indischer Organisationen zugeg...
comment Kommentare (0)
Noch keine Kommentare. Schreiben Sie den ersten!
Kommentar hinterlassen