
OpenCode Console Sicherheitsvorfall: API-Keys gefährdet
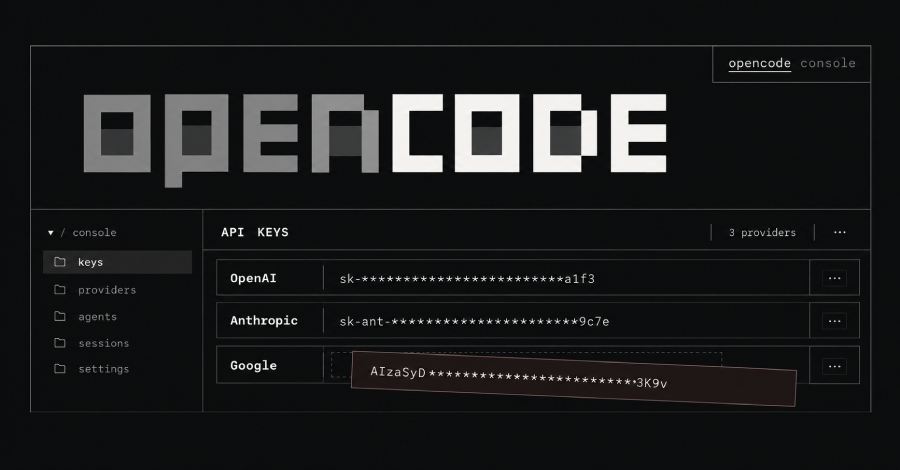
Ein Sicherheitsvorfall bei OpenCode könnte API-Keys von OpenAI, Anthropic und Google betroffen haben.
Ein Sicherheitsvorfall bei OpenCode hat möglicherweise die API-Keys von Drittanbietern wie OpenAI, Anthropic und Google gefährdet. Am Abend des 16. Oktober 2026 drang ein Unbefugter in ein veraltetes System von OpenCode ein. Die betroffene Plattform, bekannt als OpenCode Console, ist ein optionaler gehosteter Dienst, der es Nutzern ermöglicht, ihre API-Keys sicher zu speichern und zu verwalten.
Die OpenCode Console dient als Arbeitsbereich, in dem Nutzer ihre eigenen API-Keys für verschiedene KI-Anbieter speichern können. Diese Schlüssel werden verwendet, um die Modelle der Anbieter zu nutzen, ohne dass Teammitglieder die Schlüssel manuell eingeben müssen. Der Vorfall könnte weitreichende Folgen für die Sicherheit der gespeicherten Daten haben.
OpenCode hat bestätigt, dass der Vorfall in der Nacht des 16. Oktober stattfand und dass die Ermittlungen zur genauen Art des Zugriffs auf das System bereits eingeleitet wurden. Das Unternehmen hat betont, dass es sich um ein veraltetes System handelt, was die Sicherheitslage zusätzlich kompliziert. Die genauen Umstände des Zugriffs sind derzeit noch unklar.
Die betroffenen API-Keys sind entscheidend für die Nutzung von KI-Diensten, da sie den Zugang zu den Modellen der Anbieter ermöglichen. Ein Missbrauch dieser Schlüssel könnte dazu führen, dass Unbefugte auf sensible Daten zugreifen oder diese missbrauchen. OpenCode hat seine Nutzer bereits informiert und empfiehlt, die Sicherheit ihrer API-Keys zu überprüfen.
Die Sicherheitslücke wirft Fragen zur allgemeinen Sicherheit von gehosteten Diensten auf, insbesondere in der schnelllebigen Welt der KI-Technologie. Unternehmen, die auf solche Dienste angewiesen sind, müssen sich der Risiken bewusst sein und geeignete Maßnahmen ergreifen, um ihre Daten zu schützen. OpenCode hat angekündigt, die Sicherheitsprotokolle zu überprüfen und gegebenenfalls zu aktualisieren.
Reaktionen der Branche
Die Reaktionen auf den Vorfall sind gemischt. Einige Experten warnen vor den potenziellen Folgen eines solchen Sicherheitsvorfalls und betonen die Notwendigkeit robuster Sicherheitsmaßnahmen. Andere sehen in der Situation eine Gelegenheit für OpenCode, seine Sicherheitspraktiken zu verbessern und das Vertrauen der Nutzer zurückzugewinnen. Die Diskussion über die Sicherheit von API-Keys und deren Verwaltung wird in der Branche intensiv geführt.
Die Vorfälle bei OpenCode könnten auch Auswirkungen auf die Nutzerbasis der betroffenen KI-Anbieter haben. Unternehmen, die auf die Dienste von OpenAI, Anthropic und Google angewiesen sind, könnten gezwungen sein, ihre Sicherheitsstrategien zu überdenken. Die Möglichkeit eines Missbrauchs von API-Keys könnte dazu führen, dass Unternehmen vorsichtiger werden und zusätzliche Sicherheitsmaßnahmen implementieren.
OpenCode hat angekündigt, die Nutzer über weitere Entwicklungen auf dem Laufenden zu halten. Die Ermittlungen zur Klärung des Vorfalls sind im Gange, und das Unternehmen arbeitet daran, die Sicherheitslage zu verbessern. Die Nutzer werden aufgefordert, ihre API-Keys regelmäßig zu überprüfen und gegebenenfalls zu ändern, um potenzielle Risiken zu minimieren.
Ähnliche Artikel
Schwachstelle in Broadcom-Wi-Fi-Software entdeckt
Eine kritische Schwachstelle in Broadcoms Wi-Fi-Software ermöglicht es Angreifern, Code auf Routern auszuführen....
Sicherheitslücken bei Kühltruhen in Frankreich entdeckt
Nach einer Cyberattacke auf Kühltruhen in Frankreich warnt das BSI vor Sicherheitslücken, die zu leeren Regalen in Super...
Cyberangriffe auf D-Link und Ubiquiti Geräte
Eine neue Proxy-Jacking-Kampagne betrifft D-Link und Ubiquiti Geräte in 34 Ländern und monetarisiert gestohlene Internet...
secIT-Thementag: KI verändert IT-Sicherheit
Am 2. Dezember 2026 findet der secIT-Thementag statt, der sich mit den Auswirkungen von KI auf die IT-Sicherheit beschäf...
comment Kommentare (0)
Noch keine Kommentare. Schreiben Sie den ersten!
Kommentar hinterlassen