
Schwachstelle in Broadcom-Wi-Fi-Software entdeckt
Eine kritische Schwachstelle in Broadcoms Wi-Fi-Software ermöglicht es Angreifern, Code auf Routern auszuführen.
Eine schwerwiegende Sicherheitslücke in der Wi-Fi-Setup-Software von Broadcom wurde entdeckt, die es Angreifern ermöglicht, innerhalb der Reichweite des WLANs als Root auf betroffenen Routern zu agieren. Der Sicherheitsforscher Quentin Kaiser gab am 16. Oktober 2026 bekannt, dass diese Schwachstelle ohne Eingabe des Netzwerkpassworts oder jeglicher Pairing-Schritte ausgenutzt werden kann. Diese Entdeckung könnte erhebliche Auswirkungen auf die Sicherheit von Millionen von Routern weltweit haben.
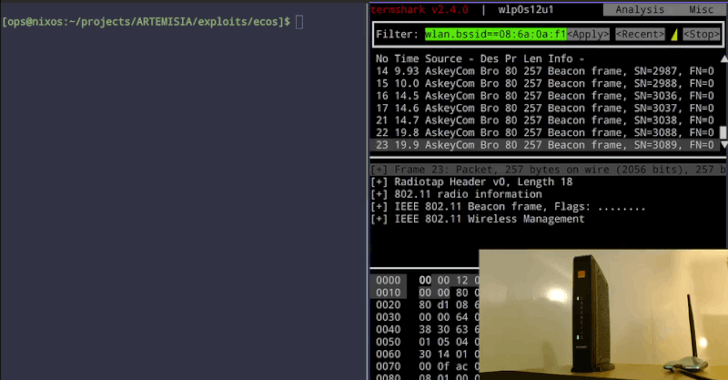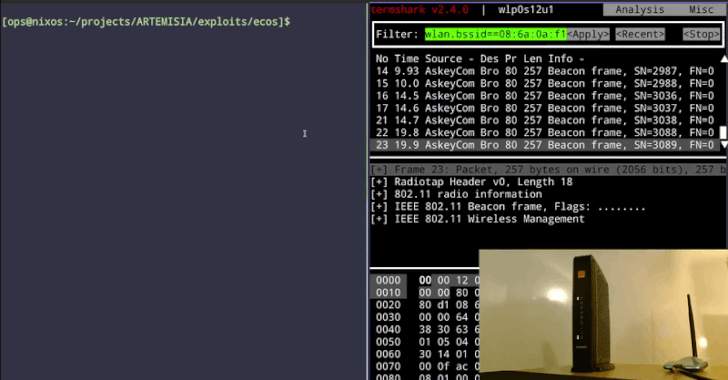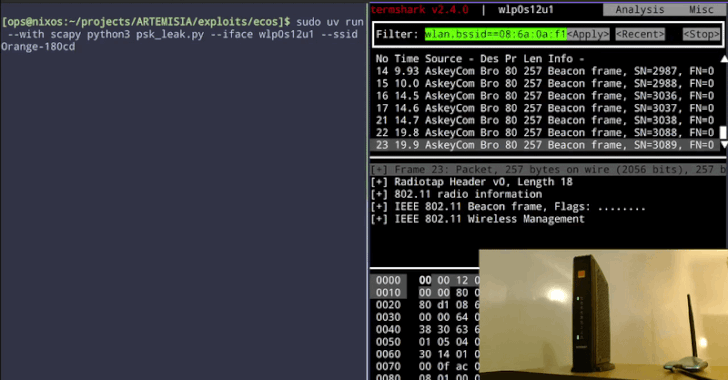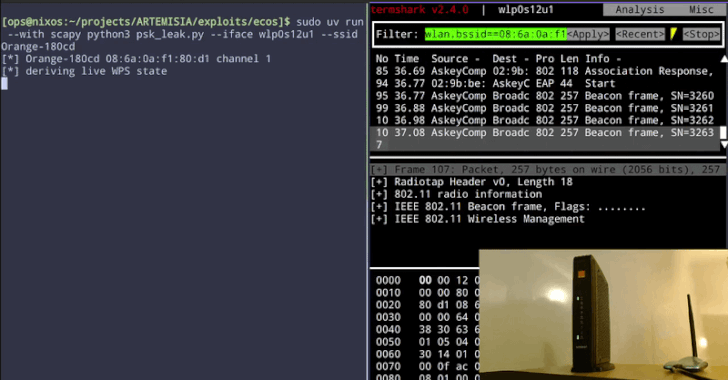
Kaiser demonstrierte die Schwachstelle an mehreren Heim-Gateways, die von drei belgischen Internetanbietern bereitgestellt werden. In einem der getesteten Geräte konnte er das Wi-Fi-Passwort direkt vom Gerät auslesen. Dies stellt ein erhebliches Risiko für die Privatsphäre und Sicherheit der Nutzer dar, da Angreifer potenziell Zugriff auf vertrauliche Informationen erhalten können.
Die Schwachstelle betrifft eine Vielzahl von Routern, die auf Broadcom-Technologie basieren. Diese Geräte sind in vielen Haushalten und Unternehmen weit verbreitet, was die Reichweite der potenziellen Angriffe erheblich erhöht. Die Möglichkeit, als Root auf einem Router zu agieren, eröffnet Angreifern zahlreiche Möglichkeiten, das Netzwerk zu kompromittieren und Daten zu stehlen.
Technische Details der Schwachstelle
Die genaue technische Funktionsweise der Schwachstelle wurde von Kaiser nicht vollständig offengelegt, um potenziellen Angreifern keine zusätzlichen Informationen zu liefern. Es ist jedoch bekannt, dass die Schwachstelle es Angreifern ermöglicht, über die WLAN-Schnittstelle auf die Firmware des Routers zuzugreifen. Dies könnte dazu führen, dass Angreifer Malware installieren oder andere schädliche Aktivitäten durchführen.
Die Entdeckung dieser Schwachstelle hat bereits zu einer erhöhten Aufmerksamkeit in der Sicherheitsgemeinschaft geführt. Experten warnen Nutzer, ihre Router regelmäßig zu überprüfen und sicherzustellen, dass sie über die neuesten Sicherheitsupdates verfügen. Da die Schwachstelle in der Firmware selbst liegt, könnte es für einige Geräte schwierig sein, eine schnelle Lösung zu finden.
Broadcom hat bisher keine offizielle Stellungnahme zu dieser Schwachstelle abgegeben. Die betroffenen Internetanbieter wurden jedoch informiert und arbeiten daran, ihre Kunden über die Risiken aufzuklären. Nutzer werden aufgefordert, vorsichtig zu sein und ihre Netzwerke zu sichern, bis eine Lösung bereitgestellt wird.
Auswirkungen auf die Nutzer
Die Auswirkungen dieser Schwachstelle könnten weitreichend sein, insbesondere für Nutzer, die auf ihre Heimnetzwerke angewiesen sind. Angreifer könnten nicht nur persönliche Daten stehlen, sondern auch die Kontrolle über angeschlossene Geräte übernehmen. Dies könnte zu weiteren Sicherheitsproblemen führen, insbesondere in Haushalten mit Smart-Home-Technologien.
Die Sicherheitslücke könnte auch das Vertrauen der Verbraucher in die Sicherheit von WLAN-Geräten beeinträchtigen. Nutzer könnten sich gezwungen sehen, ihre Geräte zu ersetzen oder zusätzliche Sicherheitsmaßnahmen zu ergreifen, um sich vor möglichen Angriffen zu schützen. Die Notwendigkeit, sich mit der Sicherheit von Heimnetzwerken auseinanderzusetzen, wird immer dringlicher.
Die Entdeckung dieser Schwachstelle ist ein weiterer Hinweis auf die Herausforderungen, die mit der Sicherheit von vernetzten Geräten verbunden sind. Während die Technologie voranschreitet, müssen auch die Sicherheitsmaßnahmen Schritt halten, um die Nutzer zu schützen. Die Verantwortung liegt sowohl bei den Herstellern als auch bei den Nutzern, um sicherzustellen, dass Netzwerke sicher bleiben.
Ähnliche Artikel
Sicherheitslücken bei Kühltruhen in Frankreich entdeckt
Nach einer Cyberattacke auf Kühltruhen in Frankreich warnt das BSI vor Sicherheitslücken, die zu leeren Regalen in Super...
Cyberangriffe auf D-Link und Ubiquiti Geräte
Eine neue Proxy-Jacking-Kampagne betrifft D-Link und Ubiquiti Geräte in 34 Ländern und monetarisiert gestohlene Internet...
secIT-Thementag: KI verändert IT-Sicherheit
Am 2. Dezember 2026 findet der secIT-Thementag statt, der sich mit den Auswirkungen von KI auf die IT-Sicherheit beschäf...
Kritische Sicherheitslücke in Collabora Online ausgenutzt
Eine schwerwiegende Sicherheitsanfälligkeit in Collabora Online wird von Hackern ausgenutzt, um Nextcloud-Server zu komp...
comment Kommentare (0)
Noch keine Kommentare. Schreiben Sie den ersten!
Kommentar hinterlassen