
BragJack : Nouvelle menace pour les agents de navigateur IA
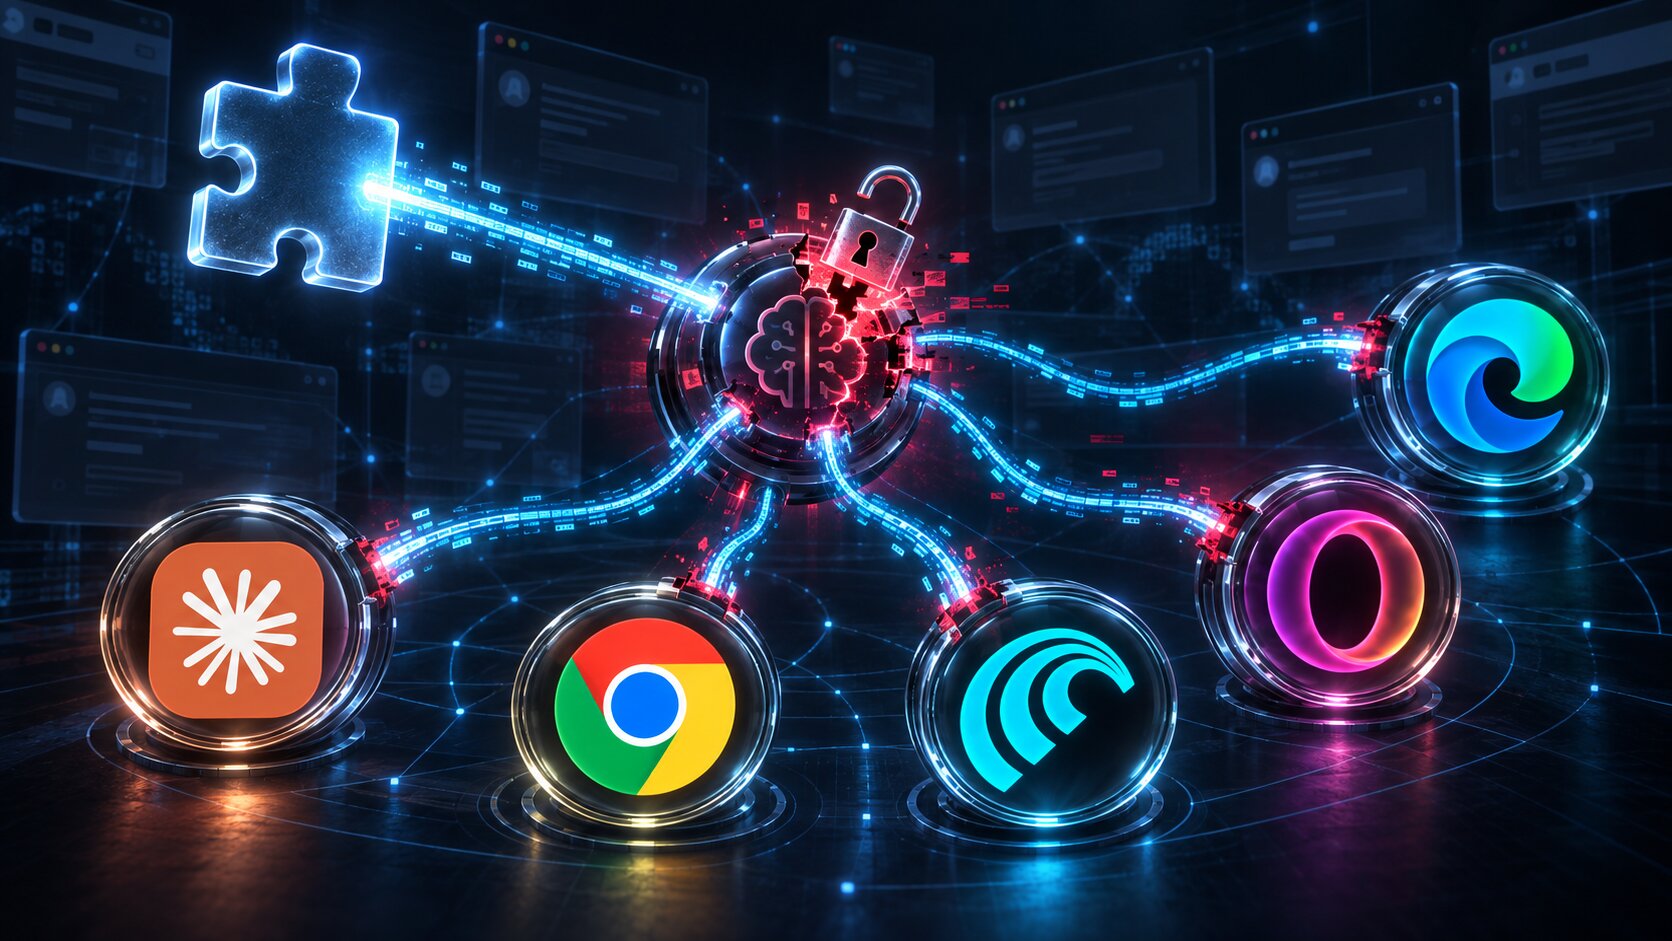
BragJack est une nouvelle attaque qui détourne les assistants IA dans les navigateurs courants via des extensions malveillantes.
Une nouvelle attaque appelée BragJack a alerté la communauté de la sécurité, car elle compromet les assistants IA dans des navigateurs web populaires tels que Chrome, Edge, Opera Neon, Perplexity Comet et Claude dans Chrome via une seule extension malveillante. Développée par Gal Weizman de Forever Security, cette attaque de preuve de concept utilise une technique appelée Prompt Forcing pour prendre le contrôle des fonctionnalités IA des navigateurs.
L'attaque BragJack a déjà rapporté plus de 20 000 dollars en primes de bugs et a reçu deux Common Vulnerabilities and Exposures (CVEs). Ces vulnérabilités de sécurité représentent un problème sérieux, car elles permettent aux attaquants de manipuler les assistants IA et potentiellement de voler des informations confidentielles ou d'effectuer des actions nuisibles.
Détails techniques de l'attaque BragJack
La technique de Prompt Forcing utilisée dans BragJack permet aux attaquants d'influencer les entrées des utilisateurs et de contrôler les réponses des assistants IA. Cela se fait par l'installation d'une extension malveillante qui intercepte la communication entre l'utilisateur et l'assistant IA. Les attaquants peuvent ainsi manipuler les réponses de l'IA pour induire l'utilisateur en erreur ou le pousser à des actions nuisibles.
Les attaquants exploitent les faiblesses de l'architecture des assistants IA pour injecter leurs propres entrées. Cette méthode est particulièrement dangereuse, car elle nuit non seulement à l'expérience utilisateur, mais sape également la confiance dans l'intégrité de la technologie IA. La possibilité qu'un attaquant puisse prendre le contrôle d'un assistant IA soulève de sérieuses questions sur la sécurité et la vie privée.
La communauté de la sécurité a déjà réagi à l'attaque BragJack en informant les navigateurs concernés et leurs développeurs. Les entreprises travaillent à corriger les vulnérabilités et à protéger les utilisateurs contre d'éventuelles attaques. Des mises à jour et des correctifs devraient être publiés dans un avenir proche pour remédier aux failles.
Réactions et impacts sur l'industrie
Les réactions à l'attaque BragJack sont mitigées. Alors que certains experts considèrent cette découverte comme un pas important vers l'amélioration de la sécurité des assistants IA, d'autres mettent en garde contre les dangers potentiels que de telles attaques peuvent engendrer. La possibilité que les assistants IA puissent être manipulés pourrait considérablement affecter la confiance des utilisateurs dans ces technologies.
Les incidents de sécurité déclenchés par BragJack pourraient également avoir des répercussions sur le développement des futures technologies IA. Les développeurs et les entreprises pourraient devoir repenser leurs protocoles de sécurité et prendre de nouvelles mesures pour s'assurer que leurs produits sont protégés contre des attaques similaires. L'attaque BragJack pourrait ainsi servir de signal d'alarme pour l'ensemble de l'industrie.
La découverte de BragJack a également ravivé l'intérêt pour la recherche en sécurité dans le domaine de la technologie IA. Les chercheurs et les experts en sécurité sont désormais appelés à développer de nouvelles méthodes pour détecter et contrer de telles attaques. Le défi consiste à trouver un équilibre entre la convivialité des assistants IA et la sécurité nécessaire.
L'attaque BragJack a déjà conduit à une sensibilisation accrue aux risques de sécurité associés à l'utilisation des assistants IA. Les utilisateurs sont encouragés à être plus prudents avec les extensions qu'ils installent dans leurs navigateurs et à s'informer sur les dangers potentiels. La communauté de la sécurité continuera de travailler sur des solutions pour garantir l'intégrité de la technologie IA.
Ähnliche Artikel
Google reçoit une amende de 403 millions d'euros pour violations de la protection des données
Google doit payer une lourde amende en raison de la collecte non autorisée de données de localisation des utilisateurs d...
L'application super russe Max : Un outil de surveillance
Une étude révèle les capacités de surveillance de l'application super russe Max, qui sert d'instrument de contrôle étati...
Cyberattaque contre la LMU de Munich : données des étudiants compromises
Une cyberattaque contre la LMU de Munich a entraîné une fuite de données, où des informations personnelles d'étudiants o...
Systèmes DCIM sécurisés pour les centres de données
Les systèmes DCIM connectés offrent de la transparence, mais augmentent également la surface d'attaque. La sécurité opér...

comment Kommentare (0)
Noch keine Kommentare. Schreiben Sie den ersten!
Kommentar hinterlassen