
BragJack: Neue Bedrohung für KI-Browser-Agenten
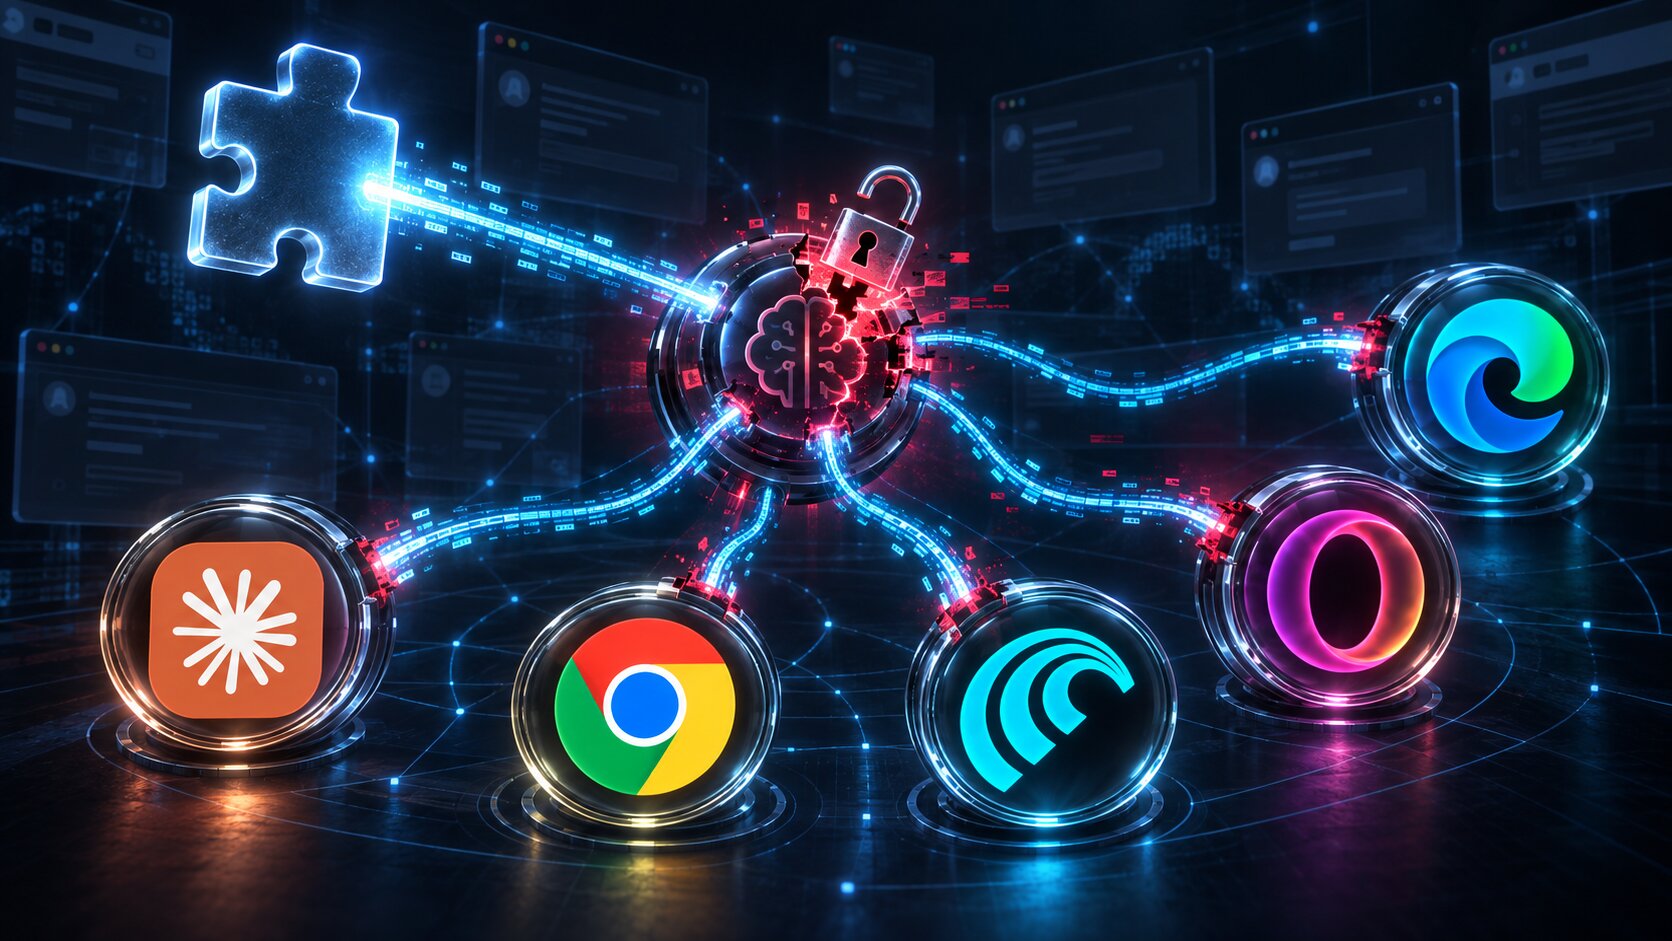
BragJack ist ein neuartiger Angriff, der KI-Assistenten in gängigen Browsern über bösartige Erweiterungen hijackt.
Ein neuer Angriff namens BragJack hat die Sicherheitsgemeinschaft aufgeschreckt, da er die KI-Assistenten in beliebten Webbrowsern wie Chrome, Edge, Opera Neon, Perplexity Comet und Claude in Chrome über eine einzige bösartige Erweiterung kompromittiert. Entwickelt von Gal Weizman von Forever Security, nutzt dieser Proof-of-Concept-Angriff eine Technik namens Prompt Forcing, um die Kontrolle über die KI-Funktionen der Browser zu übernehmen.
Die BragJack-Attacke hat bereits über 20.000 US-Dollar an Bug-Bounties eingebracht und zwei Common Vulnerabilities and Exposures (CVEs) erhalten. Diese Sicherheitslücken sind ein ernstes Problem, da sie es Angreifern ermöglichen, die KI-Assistenten zu manipulieren und möglicherweise vertrauliche Informationen zu stehlen oder schädliche Aktionen durchzuführen.
Technische Details der BragJack-Attacke
Die Technik des Prompt Forcing, die bei BragJack verwendet wird, ermöglicht es Angreifern, die Eingaben der Benutzer zu beeinflussen und die Antworten der KI-Assistenten zu steuern. Dies geschieht durch die Installation einer bösartigen Erweiterung, die die Kommunikation zwischen dem Benutzer und dem KI-Assistenten abfängt. Die Angreifer können so die Antworten der KI so manipulieren, dass sie den Benutzer in die Irre führen oder zu schädlichen Handlungen verleiten.
Die Angreifer nutzen die Schwächen in der Architektur der KI-Assistenten aus, um ihre eigenen Eingaben einzuschleusen. Diese Methode ist besonders gefährlich, da sie nicht nur die Benutzererfahrung beeinträchtigt, sondern auch das Vertrauen in die Integrität der KI-Technologie untergräbt. Die Möglichkeit, dass ein Angreifer die Kontrolle über einen KI-Assistenten übernehmen kann, wirft ernsthafte Fragen zur Sicherheit und Privatsphäre auf.
Die Sicherheitsgemeinschaft hat bereits auf die BragJack-Attacke reagiert, indem sie die betroffenen Browser und deren Entwickler informiert hat. Die Unternehmen arbeiten daran, die Sicherheitslücken zu schließen und die Benutzer vor möglichen Angriffen zu schützen. Es wird erwartet, dass Updates und Patches in naher Zukunft veröffentlicht werden, um die Schwachstellen zu beheben.
Reaktionen und Auswirkungen auf die Branche
Die Reaktionen auf die BragJack-Attacke sind gemischt. Während einige Experten die Entdeckung als wichtigen Schritt zur Verbesserung der Sicherheit von KI-Assistenten betrachten, warnen andere vor den potenziellen Gefahren, die solche Angriffe mit sich bringen. Die Möglichkeit, dass KI-Assistenten manipuliert werden können, könnte das Vertrauen der Benutzer in diese Technologien erheblich beeinträchtigen.
Die Sicherheitsvorfälle, die durch BragJack ausgelöst wurden, könnten auch Auswirkungen auf die Entwicklung zukünftiger KI-Technologien haben. Entwickler und Unternehmen müssen möglicherweise ihre Sicherheitsprotokolle überdenken und neue Maßnahmen ergreifen, um sicherzustellen, dass ihre Produkte vor ähnlichen Angriffen geschützt sind. Die BragJack-Attacke könnte somit als Weckruf für die gesamte Branche dienen.
Die Entdeckung von BragJack hat auch das Interesse an Sicherheitsforschung im Bereich der KI-Technologie neu entfacht. Forscher und Sicherheitsexperten sind nun gefordert, neue Methoden zur Erkennung und Abwehr solcher Angriffe zu entwickeln. Die Herausforderung besteht darin, die Balance zwischen der Benutzerfreundlichkeit von KI-Assistenten und der notwendigen Sicherheit zu finden.
Die BragJack-Attacke hat bereits zu einer erhöhten Sensibilisierung für die Sicherheitsrisiken geführt, die mit der Verwendung von KI-Assistenten verbunden sind. Benutzer werden ermutigt, vorsichtiger mit den Erweiterungen umzugehen, die sie in ihren Browsern installieren, und sich über die potenziellen Gefahren zu informieren. Die Sicherheitsgemeinschaft wird weiterhin an Lösungen arbeiten, um die Integrität der KI-Technologie zu gewährleisten.
Ähnliche Artikel
Google erhält 403 Millionen Euro Strafe für Datenschutzverletzungen
Google muss wegen unerlaubter Ortungsdatensammlung von Android-Nutzern eine hohe Geldstrafe zahlen. Irische Datenschütze...
Russlands Super-App Max: Ein Werkzeug der Überwachung
Eine Studie enthüllt die Überwachungsfähigkeiten der russischen Super-App Max, die als Instrument staatlicher Kontrolle ...
Cyberangriff auf LMU München: Daten von Studierenden betroffen
Ein Cyberangriff auf die LMU München hat zu einem Datenleck geführt, bei dem persönliche Informationen von Studierenden ...
Sichere DCIM-Systeme für Rechenzentren
Vernetzte DCIM-Systeme bieten Transparenz, erhöhen jedoch die Angriffsfläche. Betriebssicherheit und Cyber-Resilienz müs...

comment Kommentare (0)
Noch keine Kommentare. Schreiben Sie den ersten!
Kommentar hinterlassen