
Cybercriminalité : Faux domaines AI dans le viseur
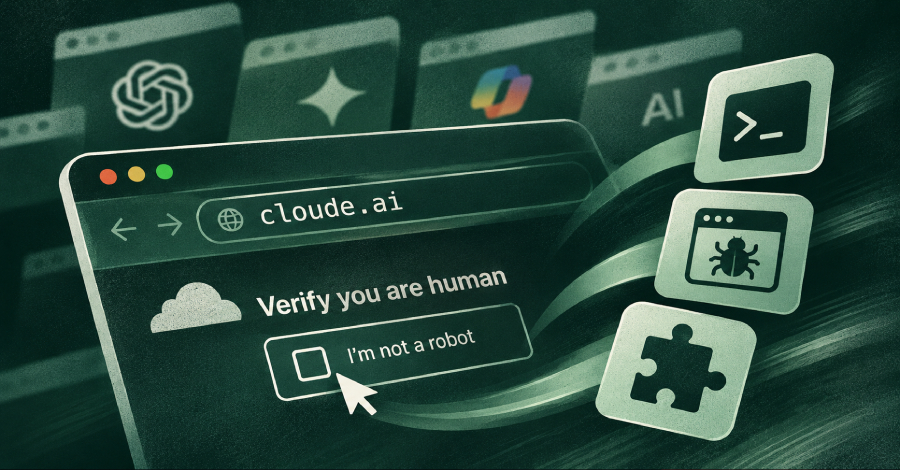
Les chercheurs en cybersécurité avertissent de 186 faux domaines AI qui induisent les utilisateurs en erreur et propagent des logiciels malveillants.
Les chercheurs en cybersécurité ont fait des découvertes alarmantes qui mettent en danger la sécurité des utilisateurs d'Internet. Dans une enquête récente, 186 domaines falsifiés ont été identifiés, se faisant passer pour des outils d'intelligence artificielle (IA) légitimes. Ces domaines utilisent une technique appelée TypoPrompting pour diriger les utilisateurs sans méfiance vers des sites frauduleux.
Les domaines falsifiés sont conçus pour ressembler aux noms d'applications IA connues. Lorsque les utilisateurs essaient d'accéder à ces outils, ils sont redirigés vers des pages présentant des offres d'appâts similaires à ClickFix. Ces offres d'appâts sont conçues pour inciter les utilisateurs à cliquer sur des liens malveillants ou à divulguer leurs informations personnelles.
Un autre élément préoccupant de ces cyberattaques est l'utilisation de logiciels malveillants de détournement de navigateur. Ce logiciel malveillant peut modifier les paramètres du navigateur des utilisateurs, redirigeant ainsi leurs requêtes de recherche. Cela entraîne non seulement une dégradation de l'expérience utilisateur, mais peut également entraîner une perte d'informations sensibles.
Les dangers du TypoPrompting
La technique du TypoPrompting est utilisée par les cybercriminels pour augmenter la probabilité que les utilisateurs cliquent sur les domaines falsifiés. En créant des domaines très similaires aux véritables outils IA, ils peuvent gagner la confiance des utilisateurs. Cette stratégie est particulièrement efficace, car de nombreuses personnes n'ont pas le temps ou les connaissances nécessaires pour vérifier l'URL avec précision.
Les chercheurs d'Islande qui ont étudié cette menace avertissent que le nombre de domaines falsifiés a considérablement augmenté ces derniers mois. Les cybercriminels utilisent ces domaines non seulement pour diffuser des logiciels malveillants, mais aussi pour monétiser par le biais de publicités frauduleuses et de liens d'affiliation. Cela représente une menace sérieuse pour la sécurité en ligne.
En plus des dangers directs posés par ces domaines falsifiés, il existe également des conséquences à long terme sur la confiance des utilisateurs dans les outils IA légitimes. Lorsque les utilisateurs sont régulièrement redirigés vers des sites frauduleux, cela peut entraîner un scepticisme général envers les nouvelles technologies. Les chercheurs soulignent la nécessité de sensibiliser à ces menaces et d'informer les utilisateurs sur les risques.
Mesures de protection et recommandations
Pour se protéger contre ces menaces, les chercheurs recommandent aux utilisateurs de toujours vérifier l'URL des pages qu'ils visitent. Il est important de s'assurer que le domaine est correctement orthographié et qu'il provient d'une source fiable. De plus, les utilisateurs doivent veiller à ce que leurs navigateurs et leurs logiciels de sécurité soient toujours à jour pour se protéger contre les logiciels malveillants.
La découverte de ces domaines IA falsifiés est un autre signe de la complexité croissante de la cybercriminalité. Les auteurs développent constamment de nouvelles méthodes pour tromper les utilisateurs et voler leurs données. La recherche sur ces menaces est essentielle pour développer des mesures de protection efficaces et informer le public.
Les 186 domaines falsifiés identifiés font partie d'une tendance plus large qui souligne la nécessité de prendre la cybersécurité au sérieux. Les utilisateurs doivent être conscients des risques et prendre des mesures proactives pour garantir leur sécurité en ligne.
Ähnliche Artikel
La France accuse l'Iran après des cyberattaques
La France rend l'Iran responsable des cyberattaques contre les systèmes de réfrigération des supermarchés. Le ministre d...
Notion signale un incident de sécurité chez Fireworks AI
Notion a annoncé un incident de sécurité chez Fireworks AI, qui a conduit à une divulgation de transcriptions de chat....
AhsayCBS-Sicherheitslücken für Cyberangriff ausgenutzt
Cyberangreifer nutzen Schwachstellen in AhsayCBS aus, um eine Python-Backdoor zu installieren. Die Schwachstellen wurden...
Binance avertit d'une vulnérabilité de sécurité iOS
Une vulnérabilité de sécurité dans iOS pourrait compromettre les données des portefeuilles crypto....
comment Kommentare (0)
Noch keine Kommentare. Schreiben Sie den ersten!
Kommentar hinterlassen