
Cyberkriminalität: Fake AI-Domains im Visier
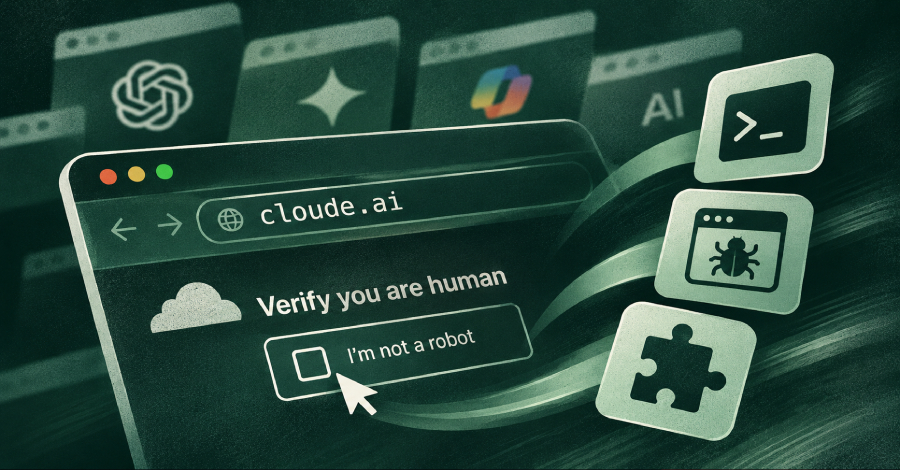
Cybersecurity-Forscher warnen vor 186 gefälschten AI-Domains, die Nutzer in die Irre führen und Malware verbreiten.
Cybersecurity-Forscher haben alarmierende Entdeckungen gemacht, die die Sicherheit von Internetnutzern gefährden. In einer aktuellen Untersuchung wurden 186 gefälschte Domains identifiziert, die sich als legitime künstliche Intelligenz (AI) Tools ausgeben. Diese Domains nutzen eine Technik, die als TypoPrompting bezeichnet wird, um ahnungslose Nutzer auf betrügerische Seiten zu leiten.
Die gefälschten Domains sind so gestaltet, dass sie den Namen bekannter AI-Anwendungen ähneln. Wenn Nutzer versuchen, auf diese Tools zuzugreifen, werden sie stattdessen auf Seiten umgeleitet, die ClickFix-ähnliche Lockangebote präsentieren. Diese Lockangebote sind darauf ausgelegt, die Nutzer dazu zu bringen, auf schädliche Links zu klicken oder ihre persönlichen Daten preiszugeben.
Ein weiteres besorgniserregendes Element dieser Cyberangriffe ist die Verwendung von Browser-Hijacking-Malware. Diese Malware kann die Browsereinstellungen der Nutzer ändern, wodurch ihre Suchanfragen umgeleitet werden. Dies führt nicht nur zu einer Beeinträchtigung der Nutzererfahrung, sondern kann auch zu einem Verlust von sensiblen Informationen führen.
Die Gefahren von TypoPrompting
Die Technik des TypoPrompting wird von den Cyberkriminellen genutzt, um die Wahrscheinlichkeit zu erhöhen, dass Nutzer auf die gefälschten Domains klicken. Indem sie Domains erstellen, die den echten AI-Tools sehr ähnlich sind, können sie das Vertrauen der Nutzer gewinnen. Diese Strategie ist besonders effektiv, da viele Menschen nicht die Zeit oder das Wissen haben, um die URL genau zu überprüfen.
Die Forscher von Island, die diese Bedrohung untersucht haben, warnen, dass die Anzahl der gefälschten Domains in den letzten Monaten stark angestiegen ist. Die Cyberkriminellen nutzen diese Domains nicht nur zur Verbreitung von Malware, sondern auch zur Monetarisierung durch betrügerische Werbung und Affiliate-Links. Dies stellt eine ernsthafte Bedrohung für die Online-Sicherheit dar.
Zusätzlich zu den direkten Gefahren, die von diesen gefälschten Domains ausgehen, gibt es auch langfristige Auswirkungen auf das Vertrauen der Nutzer in legitime AI-Tools. Wenn Nutzer wiederholt auf betrügerische Seiten geleitet werden, kann dies zu einer allgemeinen Skepsis gegenüber neuen Technologien führen. Die Forscher betonen die Notwendigkeit, das Bewusstsein für diese Bedrohungen zu schärfen und Nutzer über die Risiken aufzuklären.
Schutzmaßnahmen und Empfehlungen
Um sich vor diesen Bedrohungen zu schützen, empfehlen die Forscher, dass Nutzer immer die URL der Seiten überprüfen, die sie besuchen. Es ist wichtig, sicherzustellen, dass die Domain korrekt geschrieben ist und dass sie von einer vertrauenswürdigen Quelle stammt. Darüber hinaus sollten Nutzer darauf achten, dass ihre Browser und Sicherheitssoftware stets auf dem neuesten Stand sind, um sich vor Malware zu schützen.
Die Entdeckung dieser gefälschten AI-Domains ist ein weiterer Hinweis auf die wachsende Komplexität der Cyberkriminalität. Die Täter entwickeln ständig neue Methoden, um Nutzer zu täuschen und ihre Daten zu stehlen. Die Forschung zu diesen Bedrohungen ist entscheidend, um effektive Schutzmaßnahmen zu entwickeln und die Öffentlichkeit zu informieren.
Die 186 identifizierten gefälschten Domains sind ein Teil eines größeren Trends, der die Notwendigkeit unterstreicht, die Cybersecurity ernst zu nehmen. Nutzer sollten sich der Risiken bewusst sein und proaktive Schritte unternehmen, um ihre Online-Sicherheit zu gewährleisten.
Ähnliche Artikel
Frankreich beschuldigt Iran nach Cyberattacken
Frankreich macht Iran für Cyberangriffe auf Supermarkt-Kühlanlagen verantwortlich. Außenminister kündigt Konsequenzen an...
Notion meldet Sicherheitsvorfall bei Fireworks AI
Notion hat einen Sicherheitsvorfall bei Fireworks AI bekannt gegeben, der zu einer Offenlegung von Chat-Transkripten füh...
AhsayCBS-Sicherheitslücken für Cyberangriff ausgenutzt
Cyberangreifer nutzen Schwachstellen in AhsayCBS aus, um eine Python-Backdoor zu installieren. Die Schwachstellen wurden...
Binance warnt vor iOS-Sicherheitslücke
Eine Sicherheitsanfälligkeit in iOS könnte Krypto-Wallet-Daten gefährden....
comment Kommentare (0)
Noch keine Kommentare. Schreiben Sie den ersten!
Kommentar hinterlassen