
Le FBI et la CISA avertissent des cyberattaques sur les systèmes de refroidissement
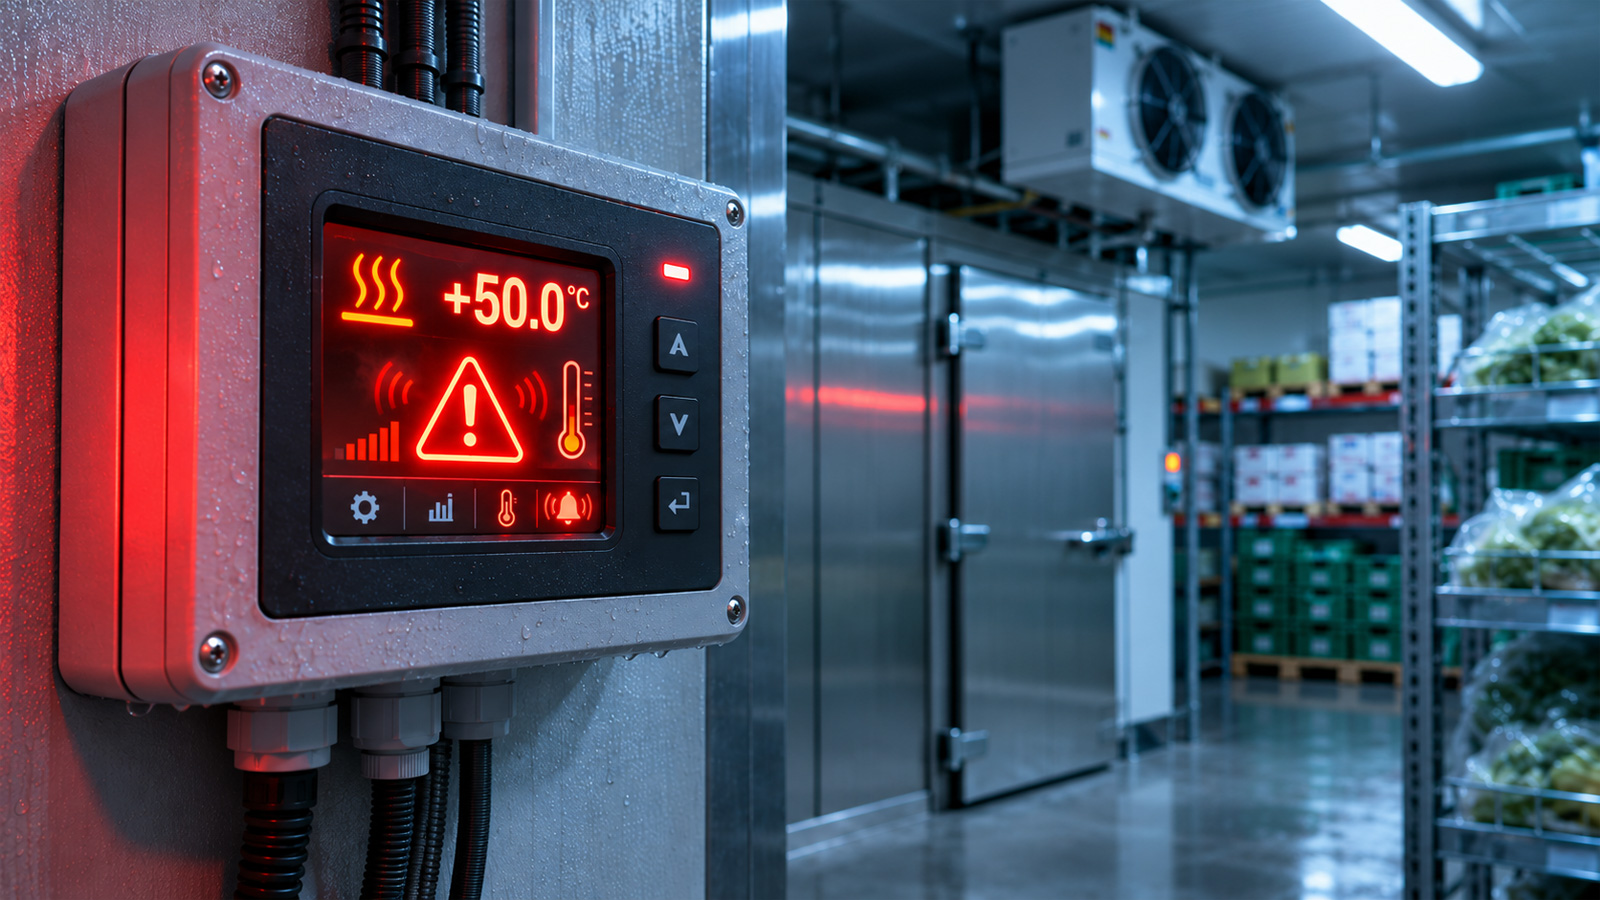
Les autorités américaines mettent en garde contre des cyberattaques ciblées sur les systèmes de refroidissement industriels, pouvant entraîner la détérioration des aliments et des dangers.
Le Federal Bureau of Investigation (FBI) et la Cybersecurity and Infrastructure Security Agency (CISA) ont émis une alerte urgente concernant l'augmentation des cyberattaques sur les systèmes de refroidissement industriels et la surveillance des chaînes du froid. Ces attaques pourraient non seulement entraîner des pertes économiques considérables, mais aussi représenter de graves risques pour la santé publique.
L'alerte intervient à un moment où la dépendance aux systèmes de refroidissement dans l'industrie alimentaire et d'autres secteurs critiques continue d'augmenter. Les attaquants visent à infiltrer les systèmes pour provoquer la détérioration des aliments, endommager des équipements et créer des dangers d'incendie potentiels. La menace ne concerne pas seulement les États-Unis, mais a également des dimensions internationales.
Risques pour l'approvisionnement alimentaire
Les attaques contre les systèmes de refroidissement peuvent avoir des conséquences dévastatrices sur l'approvisionnement alimentaire. Lorsque les systèmes de refroidissement échouent ou sont manipulés, cela peut entraîner une détérioration rapide des aliments, ce qui signifie non seulement des pertes économiques pour les entreprises, mais aussi un risque pour la santé des consommateurs. La CISA a souligné que le maintien de l'intégrité de ces systèmes est crucial pour garantir la sécurité de l'approvisionnement alimentaire.
Les autorités ont constaté que les attaquants utilisent souvent des techniques sophistiquées pour pénétrer dans les systèmes. Cela inclut des attaques de phishing, des logiciels malveillants et d'autres formes de cybercriminalité. La menace est particulièrement préoccupante, car de nombreuses entreprises peuvent ne pas disposer des mesures de sécurité nécessaires pour se protéger contre de telles attaques.
Recommandations des autorités
Dans leur alerte, le FBI et la CISA ont formulé une série de recommandations pour aider les entreprises et les organisations à mieux se préparer à ces menaces. Cela inclut la mise en œuvre de protocoles de sécurité robustes, des formations régulières pour les employés sur la détection des tentatives de phishing et la réalisation d'audits de sécurité des systèmes. Les autorités soulignent qu'une approche proactive de la cybersécurité est essentielle pour prévenir les attaques potentielles.
De plus, il est recommandé que les entreprises vérifient régulièrement leurs systèmes de refroidissement pour détecter des vulnérabilités et s'assurent que toutes les mises à jour logicielles sont installées en temps utile. La CISA a également souligné qu'une collaboration étroite entre les entreprises et les autorités de sécurité est nécessaire pour échanger des informations sur les menaces et développer des solutions conjointes.
L'alerte des autorités américaines intervient à un moment où les cyberattaques contre les infrastructures critiques augmentent dans le monde entier. Les attaques contre les systèmes de refroidissement ne sont qu'une partie d'une tendance plus large qui souligne la nécessité de renforcer la cybersécurité dans tous les domaines. Les autorités exhortent les entreprises à prendre les risques au sérieux et à prendre des mesures appropriées.
La CISA a également souligné que la menace ne se limite pas à l'industrie alimentaire. D'autres secteurs dépendant des systèmes de refroidissement, tels que l'industrie pharmaceutique et l'industrie chimique, pourraient également être touchés. Les conséquences potentielles d'une attaque contre ces systèmes pourraient être étendues et mettre en danger la sécurité publique.
L'alerte du FBI et de la CISA est un signal clair que les entreprises et les organisations doivent rester vigilantes pour se protéger contre les menaces cybernétiques en constante évolution. Les autorités continueront à fournir des informations et à soutenir les entreprises pour garantir la sécurité de leurs systèmes.
Ähnliche Artikel
Vulnérabilité dans le mode de confinement de ChatGPT découverte
Des chercheurs ont révélé une vulnérabilité dans le mode de confinement d'OpenAI ChatGPT, qui a maintenant été corrigée....
Cyberattaques sur les systèmes de refroidissement dans les centres de données
Des systèmes de refroidissement manipulés mettent en danger la disponibilité des centres de données. Les opérateurs doiv...
Cyberattaque contre Crédit Mutuel Arkéa : 133 millions de dollars volés
Une cyberattaque contre la banque française Crédit Mutuel Arkéa a entraîné une perte de 133 millions de dollars en raiso...
QNAP avertit des attaques Plex2Shell sur les appareils NAS
QNAP informe sur les risques de sécurité liés aux attaques Plex2Shell et appelle les utilisateurs à mettre à jour....
comment Kommentare (0)
Noch keine Kommentare. Schreiben Sie den ersten!
Kommentar hinterlassen