
Sicherheitslücke in ChatGPTs Lockdown-Modus entdeckt
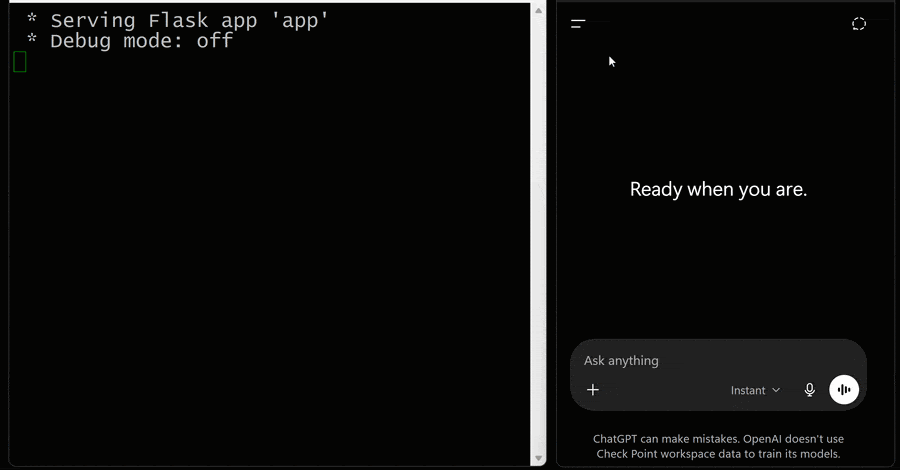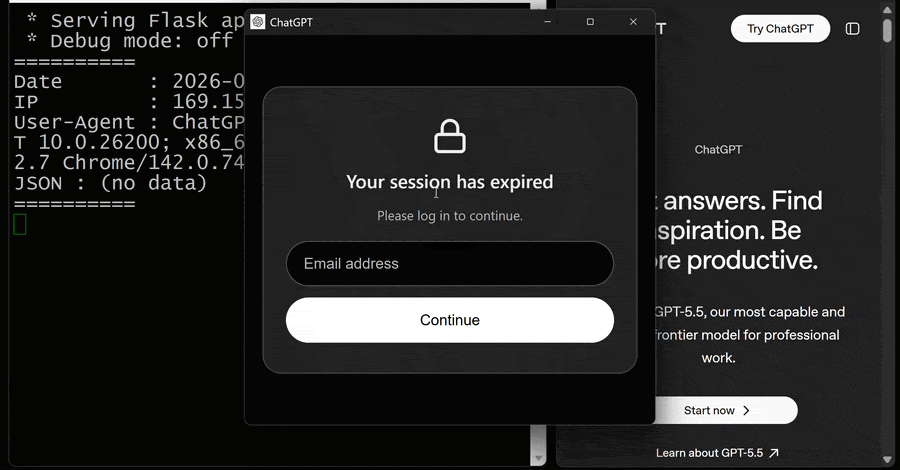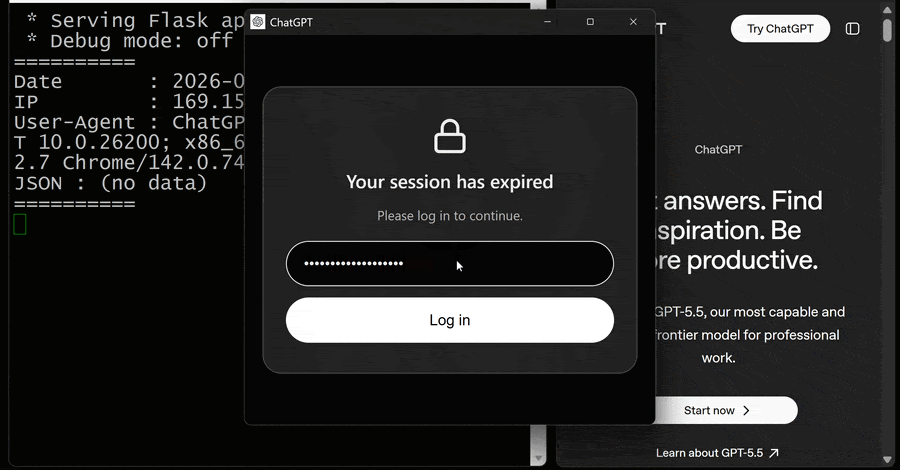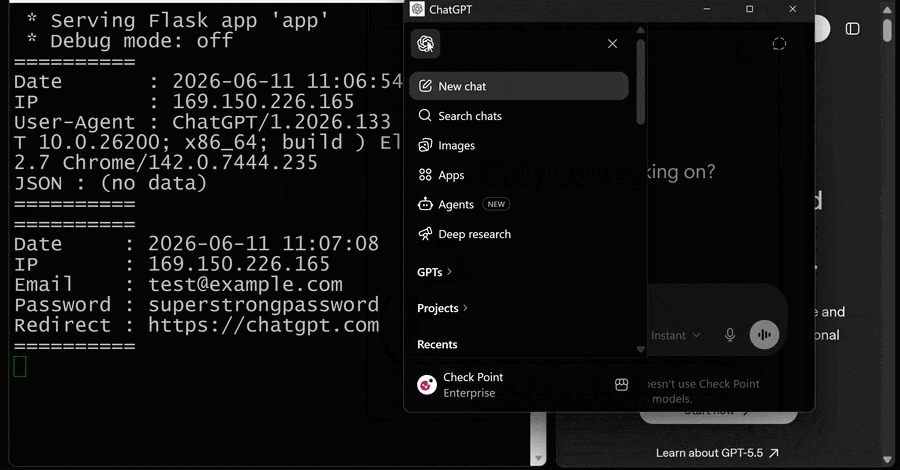
Forschende haben eine Sicherheitslücke in OpenAI ChatGPTs Lockdown-Modus aufgedeckt, die nun behoben wurde.
Cybersecurity-Forscher haben eine Sicherheitslücke im Lockdown-Modus von OpenAI ChatGPT entdeckt, die es Angreifern ermöglichte, Daten ohne Benutzerinteraktion zu stehlen. Diese Schwachstelle wurde mittlerweile behoben, nachdem sie im Juni 2026 eingeführt wurde, um das Risiko von Datenexfiltrationen durch Eingabeaufforderungen zu minimieren. Der Lockdown-Modus sollte die Sicherheit der Benutzerdaten erhöhen und die Integrität der Chats schützen.
Die Forscher berichteten, dass die Schwachstelle es Angreifern ermöglichte, still und heimlich auf Chat-Daten zuzugreifen. Dies könnte potenziell zu Phishing-Angriffen führen, bei denen sensible Informationen von Benutzern abgegriffen werden. Die Entdeckung dieser Sicherheitslücke wirft Fragen zur Effektivität der implementierten Schutzmaßnahmen auf und zeigt, dass selbst neue Sicherheitsfunktionen anfällig für Angriffe sein können.
Details zur Sicherheitslücke
Die spezifischen technischen Details der Schwachstelle wurden von den Forschern offengelegt, um das Bewusstsein für die Risiken zu schärfen. Die Schwachstelle ermöglichte es, den Lockdown-Modus zu umgehen, was bedeutete, dass Angreifer in der Lage waren, Daten zu exfiltrieren, ohne dass der Benutzer davon Kenntnis hatte. Diese Art von Angriff könnte besonders gefährlich sein, da er unbemerkt bleibt und die Benutzer in falscher Sicherheit wiegen könnte.
OpenAI hat schnell auf die Entdeckung reagiert und ein Update veröffentlicht, um die Sicherheitslücke zu schließen. Die Implementierung von Sicherheitsupdates ist ein wesentlicher Bestandteil der Softwareentwicklung, insbesondere in der schnelllebigen Welt der KI. Die Forscher betonten die Bedeutung regelmäßiger Sicherheitsüberprüfungen und Updates, um solche Schwachstellen zu identifizieren und zu beheben.
Reaktionen aus der Branche
Die Entdeckung der Sicherheitslücke hat in der Cybersecurity-Community für Aufsehen gesorgt. Experten warnen davor, dass die zunehmende Komplexität von KI-Systemen neue Angriffsvektoren schaffen kann. Die Diskussion über die Sicherheit von KI-Anwendungen wird durch diesen Vorfall neu entfacht, da Unternehmen und Entwickler aufgefordert werden, ihre Sicherheitsprotokolle zu überprüfen und zu verbessern.
Einige Branchenvertreter fordern eine stärkere Regulierung und Überwachung von KI-Technologien, um sicherzustellen, dass die Benutzer vor potenziellen Bedrohungen geschützt sind. Die Debatte über die Verantwortung von Unternehmen bei der Sicherstellung der Datensicherheit wird intensiver, insbesondere wenn es um den Umgang mit sensiblen Benutzerdaten geht.
Die Sicherheitslücke im Lockdown-Modus von ChatGPT ist ein Beispiel dafür, wie wichtig es ist, Sicherheitsmaßnahmen kontinuierlich zu überprüfen und zu aktualisieren. Die rasante Entwicklung von KI-Technologien erfordert eine proaktive Herangehensweise an die Cybersicherheit, um die Integrität und den Schutz von Benutzerdaten zu gewährleisten.
Ähnliche Artikel
FBI und CISA warnen vor Cyberangriffen auf Kühlsysteme
Die US-Behörden warnen vor gezielten Cyberangriffen auf industrielle Kühlsysteme, die zu Lebensmittelverderb und Gefahre...
Cyberangriffe auf Kühlsysteme in Rechenzentren
Manipulierte Kühlsysteme gefährden die Verfügbarkeit von Rechenzentren. Betreiber müssen ihre Zugänge kritisch prüfen....
Cyberangriff auf Crédit Mutuel Arkéa: 133 Millionen Dollar gestohlen
Ein Cyberangriff auf die französische Bank Crédit Mutuel Arkéa führte zu einem Verlust von 133 Millionen Dollar durch be...
QNAP warnt vor Plex2Shell-Angriffen auf NAS-Geräte
QNAP informiert über Sicherheitsrisiken durch Plex2Shell-Angriffe und fordert Nutzer zur Aktualisierung auf....
comment Kommentare (0)
Noch keine Kommentare. Schreiben Sie den ersten!
Kommentar hinterlassen