
S-a descoperit o vulnerabilitate în modul Lockdown al ChatGPT
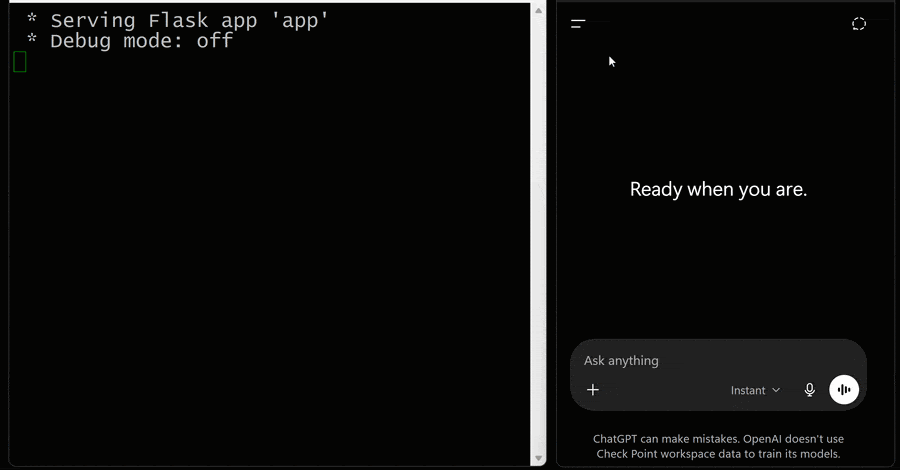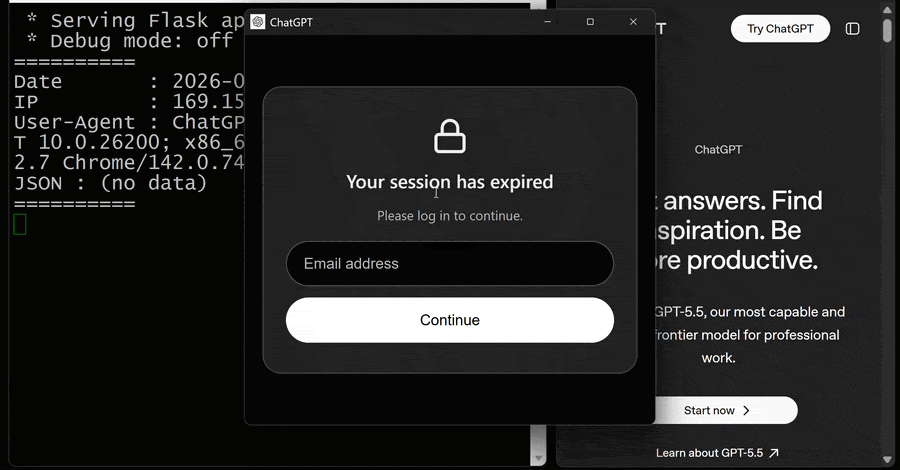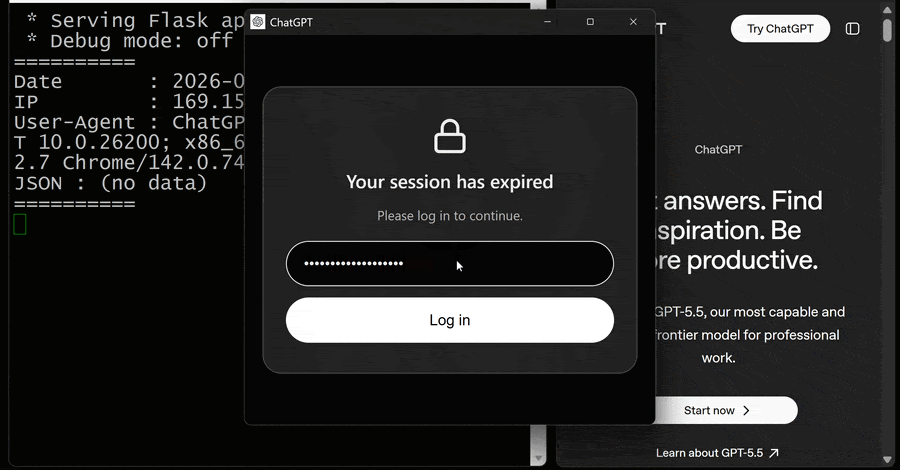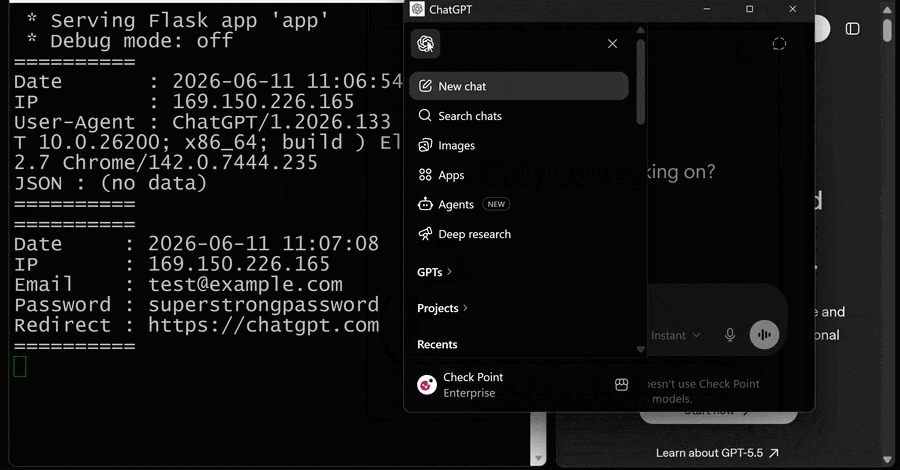
Cercetătorii au descoperit o vulnerabilitate în modul Lockdown al OpenAI ChatGPT, care a fost acum remediată.
Cercetătorii în domeniul securității cibernetice au descoperit o vulnerabilitate în modul de blocare al OpenAI ChatGPT, care le-a permis atacatorilor să fure date fără interacțiunea utilizatorului. Această vulnerabilitate a fost între timp remediată, după ce a fost introdusă în iunie 2026 pentru a minimiza riscul de exfiltrare a datelor prin prompturi. Modul de blocare ar trebui să crească securitatea datelor utilizatorilor și să protejeze integritatea conversațiilor.
Cercetătorii au raportat că vulnerabilitatea le permitea atacatorilor să acceseze în tăcere datele de chat. Acest lucru ar putea duce potențial la atacuri de phishing, în care informații sensibile de la utilizatori sunt furate. Descoperirea acestei vulnerabilități ridică întrebări cu privire la eficacitatea măsurilor de protecție implementate și arată că chiar și noile funcții de securitate pot fi vulnerabile la atacuri.
Detalii despre vulnerabilitate
Detaliile tehnice specifice ale vulnerabilității au fost dezvăluite de cercetători pentru a crește conștientizarea riscurilor. Vulnerabilitatea a permis ocolirea modului de blocare, ceea ce însemna că atacatorii erau capabili să exfiltreze date fără ca utilizatorul să fie conștient de acest lucru. Acest tip de atac ar putea fi deosebit de periculos, deoarece rămâne neobservat și ar putea induce utilizatorii în eroare, oferindu-le un sentiment fals de siguranță.
OpenAI a reacționat rapid la descoperire și a publicat o actualizare pentru a închide vulnerabilitatea. Implementarea actualizărilor de securitate este o parte esențială a dezvoltării software-ului, în special în lumea rapidă a inteligenței artificiale. Cercetătorii au subliniat importanța revizuirilor și actualizărilor de securitate regulate pentru a identifica și remedia astfel de vulnerabilități.
Reacții din industrie
Descoperirea vulnerabilității a stârnit agitație în comunitatea de securitate cibernetică. Experții avertizează că complexitatea tot mai mare a sistemelor de inteligență artificială poate crea noi vectori de atac. Discuția despre securitatea aplicațiilor de inteligență artificială este relansată de acest incident, deoarece companiile și dezvoltatorii sunt îndemnați să-și revizuiască și să-și îmbunătățească protocoalele de securitate.
Unii reprezentanți din industrie cer o reglementare și o supraveghere mai stricte a tehnologiilor de inteligență artificială pentru a se asigura că utilizatorii sunt protejați împotriva amenințărilor potențiale. Dezbaterea despre responsabilitatea companiilor în asigurarea securității datelor devine mai intensă, în special în ceea ce privește gestionarea datelor sensibile ale utilizatorilor.
Vulnerabilitatea din modul de blocare al ChatGPT este un exemplu despre cât de important este să revizuim și să actualizăm continuu măsurile de securitate. Evoluția rapidă a tehnologiilor de inteligență artificială necesită o abordare proactivă în ceea ce privește securitatea cibernetică, pentru a asigura integritatea și protecția datelor utilizatorilor.
Ähnliche Artikel
FBI și CISA avertizează cu privire la atacurile cibernetice asupra sistemelor de răcire
Autoritățile din SUA avertizează cu privire la atacuri cibernetice țintite asupra sistemelor de răcire industriale, care...
Atacuri cibernetice asupra sistemelor de răcire în centrele de date
Sistemele de răcire manipulate pun în pericol disponibilitatea centrelor de date. Operatorii trebuie să își verifice cri...
Atac cibernetic asupra Crédit Mutuel Arkéa: 133 milioane de dolari furați
Un atac cibernetic asupra băncii franceze Crédit Mutuel Arkéa a dus la o pierdere de 133 milioane de dolari din cauza tr...
QNAP avertizează cu privire la atacurile Plex2Shell asupra dispozitivelor NAS
QNAP informează despre riscurile de securitate cauzate de atacurile Plex2Shell și îndeamnă utilizatorii să efectueze act...
comment Kommentare (0)
Noch keine Kommentare. Schreiben Sie den ersten!
Kommentar hinterlassen