
Scoperta una vulnerabilità nel modo Lockdown di ChatGPT
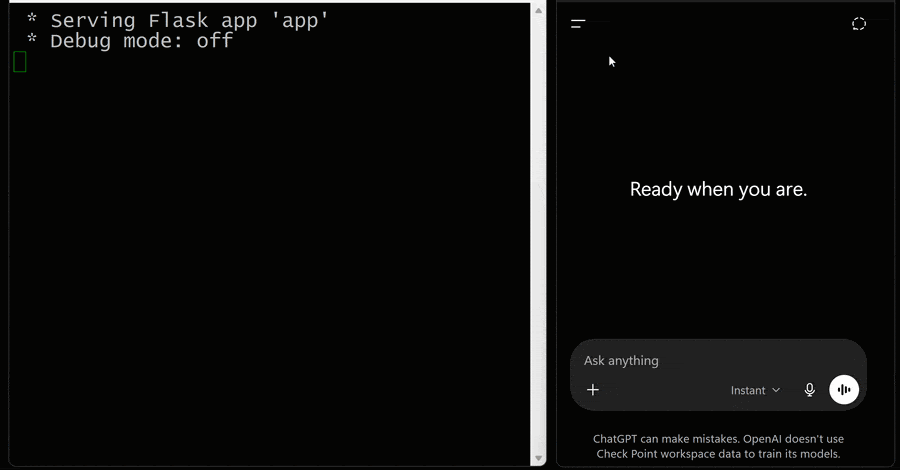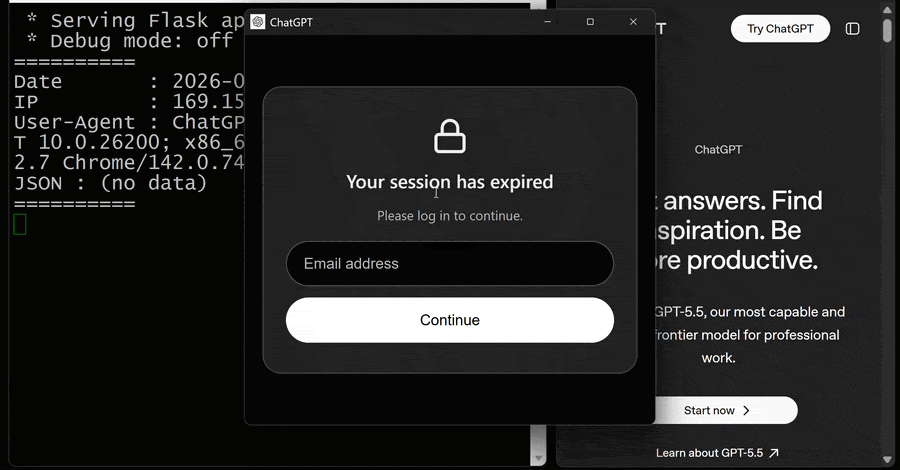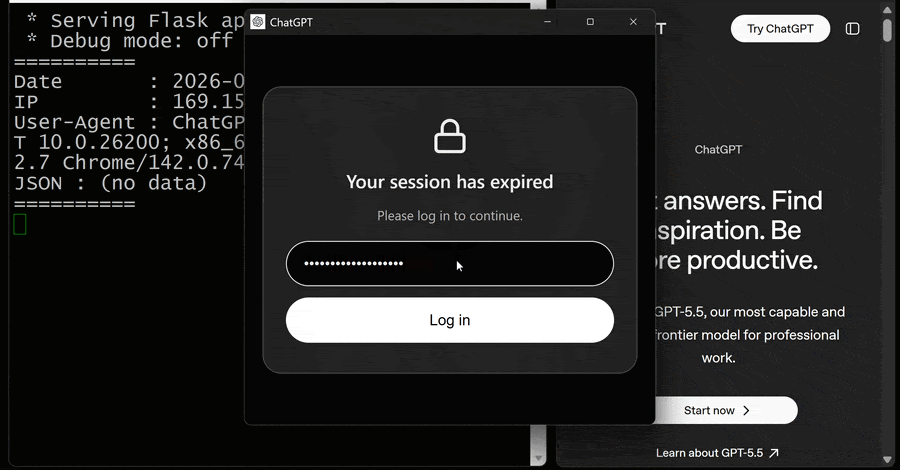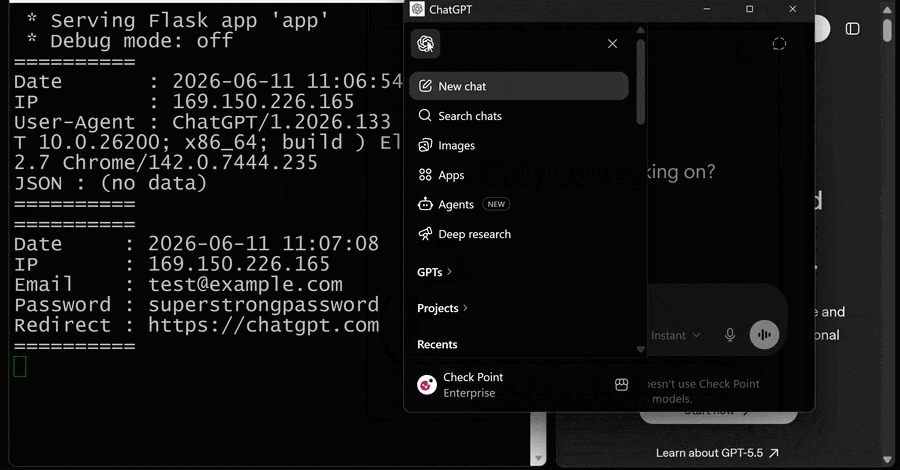
I ricercatori hanno scoperto una vulnerabilità nel modo Lockdown di OpenAI ChatGPT, che è stata ora risolta.
I ricercatori di cybersecurity hanno scoperto una vulnerabilità nella modalità di lockdown di OpenAI ChatGPT, che ha permesso agli aggressori di rubare dati senza interazione da parte dell'utente. Questa vulnerabilità è stata ora risolta, dopo essere stata introdotta nel giugno 2026 per ridurre il rischio di esfiltrazione di dati tramite prompt. La modalità di lockdown doveva aumentare la sicurezza dei dati degli utenti e proteggere l'integrità delle chat.
I ricercatori hanno riportato che la vulnerabilità ha permesso agli aggressori di accedere silenziosamente ai dati delle chat. Questo potrebbe potenzialmente portare a attacchi di phishing, in cui informazioni sensibili degli utenti vengono rubate. La scoperta di questa vulnerabilità solleva interrogativi sull'efficacia delle misure di protezione implementate e dimostra che anche le nuove funzionalità di sicurezza possono essere vulnerabili agli attacchi.
Dettagli sulla vulnerabilità
I dettagli tecnici specifici della vulnerabilità sono stati rivelati dai ricercatori per aumentare la consapevolezza sui rischi. La vulnerabilità ha permesso di eludere la modalità di lockdown, il che significava che gli aggressori erano in grado di esfiltrare dati senza che l'utente ne fosse a conoscenza. Questo tipo di attacco potrebbe essere particolarmente pericoloso, poiché rimane inosservato e potrebbe illudere gli utenti in una falsa sicurezza.
OpenAI ha reagito rapidamente alla scoperta e ha rilasciato un aggiornamento per chiudere la vulnerabilità. L'implementazione di aggiornamenti di sicurezza è una parte essenziale dello sviluppo software, specialmente nel mondo frenetico dell'IA. I ricercatori hanno sottolineato l'importanza di controlli di sicurezza regolari e aggiornamenti per identificare e risolvere tali vulnerabilità.
Reazioni dall'industria
La scoperta della vulnerabilità ha suscitato scalpore nella comunità della cybersecurity. Gli esperti avvertono che la crescente complessità dei sistemi di IA può creare nuovi vettori di attacco. La discussione sulla sicurezza delle applicazioni di IA è riaccesa da questo incidente, poiché le aziende e gli sviluppatori sono invitati a rivedere e migliorare i loro protocolli di sicurezza.
Alcuni rappresentanti del settore chiedono una maggiore regolamentazione e monitoraggio delle tecnologie di IA per garantire che gli utenti siano protetti da potenziali minacce. Il dibattito sulla responsabilità delle aziende nel garantire la sicurezza dei dati sta diventando più intenso, specialmente quando si tratta di gestire dati sensibili degli utenti.
La vulnerabilità nella modalità di lockdown di ChatGPT è un esempio di quanto sia importante rivedere e aggiornare continuamente le misure di sicurezza. Lo sviluppo rapido delle tecnologie di IA richiede un approccio proattivo alla cybersecurity per garantire l'integrità e la protezione dei dati degli utenti.
Ähnliche Artikel
FBI e CISA avvertono dei cyber attacchi ai sistemi di raffreddamento
Le autorità statunitensi avvertono di attacchi informatici mirati ai sistemi di raffreddamento industriali, che possono ...
Attacchi informatici ai sistemi di raffreddamento nei data center
Sistemi di raffreddamento manomessi mettono a rischio la disponibilità dei data center. Gli operatori devono esaminare c...
Attacco informatico a Crédit Mutuel Arkéa: 133 milioni di dollari rubati
Un attacco informatico alla banca francese Crédit Mutuel Arkéa ha portato a una perdita di 133 milioni di dollari a caus...
QNAP avverte degli attacchi Plex2Shell ai dispositivi NAS
QNAP informa sui rischi per la sicurezza dovuti agli attacchi Plex2Shell e invita gli utenti ad aggiornarsi....
comment Kommentare (0)
Noch keine Kommentare. Schreiben Sie den ersten!
Kommentar hinterlassen