
Vulnérabilité dans le mode de confinement de ChatGPT découverte
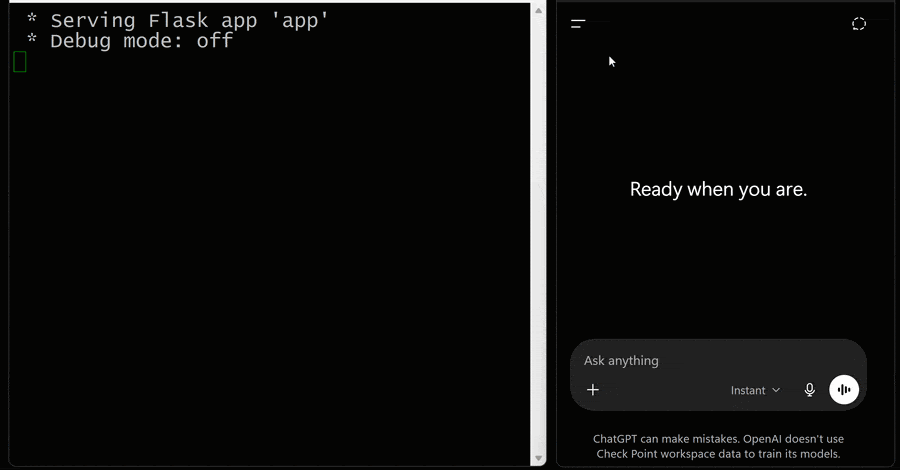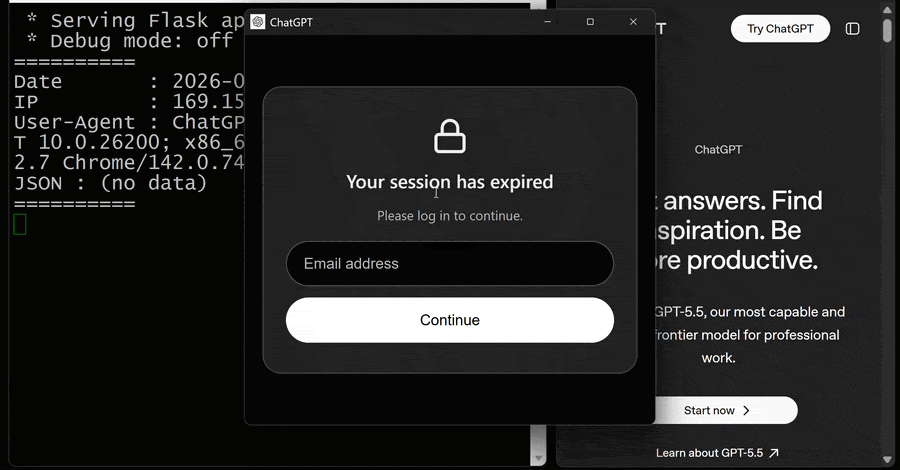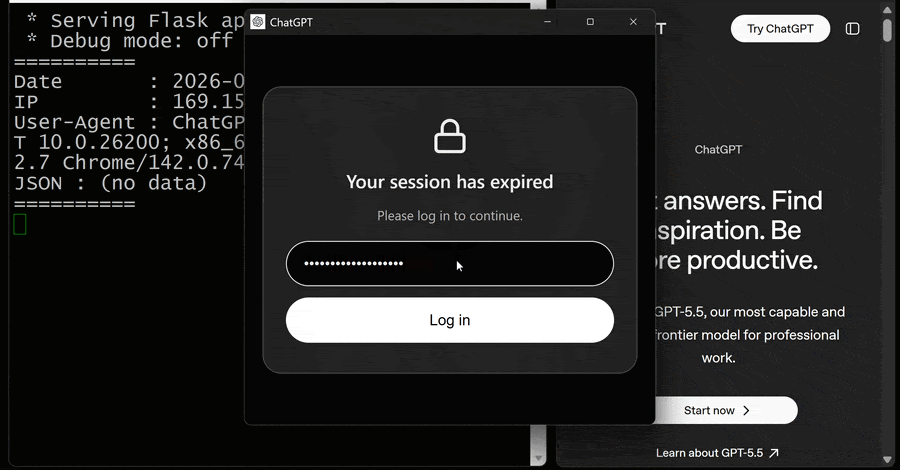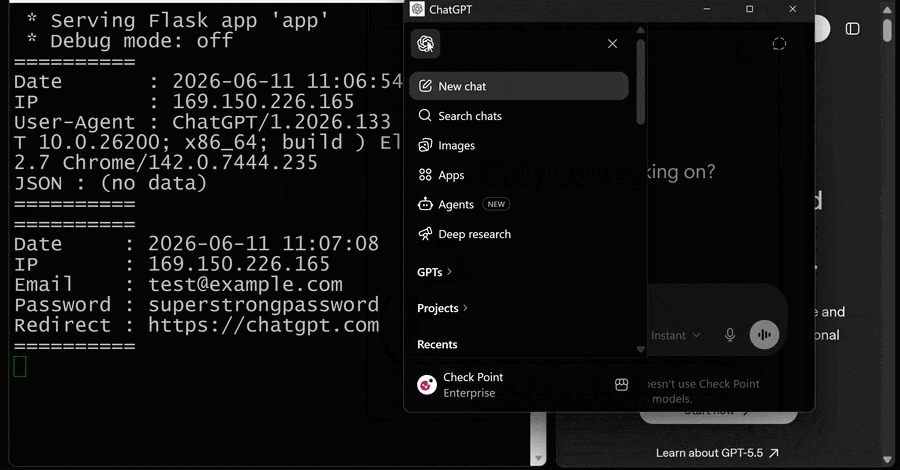
Des chercheurs ont révélé une vulnérabilité dans le mode de confinement d'OpenAI ChatGPT, qui a maintenant été corrigée.
Des chercheurs en cybersécurité ont découvert une vulnérabilité dans le mode de verrouillage d'OpenAI ChatGPT, qui permettait aux attaquants de voler des données sans interaction de l'utilisateur. Cette faille a depuis été corrigée, après avoir été introduite en juin 2026 pour minimiser le risque d'exfiltration de données via des invites. Le mode de verrouillage devait augmenter la sécurité des données des utilisateurs et protéger l'intégrité des discussions.
Les chercheurs ont rapporté que la vulnérabilité permettait aux attaquants d'accéder discrètement aux données de chat. Cela pourrait potentiellement conduire à des attaques de phishing, où des informations sensibles des utilisateurs seraient interceptées. La découverte de cette vulnérabilité soulève des questions sur l'efficacité des mesures de protection mises en place et montre que même les nouvelles fonctionnalités de sécurité peuvent être vulnérables aux attaques.
Détails sur la vulnérabilité
Les détails techniques spécifiques de la vulnérabilité ont été divulgués par les chercheurs pour sensibiliser aux risques. La faille permettait de contourner le mode de verrouillage, ce qui signifiait que les attaquants pouvaient exfiltrer des données sans que l'utilisateur en ait connaissance. Ce type d'attaque pourrait être particulièrement dangereux, car il reste inaperçu et pourrait tromper les utilisateurs en leur donnant un faux sentiment de sécurité.
OpenAI a rapidement réagi à la découverte et a publié une mise à jour pour corriger la vulnérabilité. La mise en œuvre de mises à jour de sécurité est un élément essentiel du développement logiciel, en particulier dans le monde en évolution rapide de l'IA. Les chercheurs ont souligné l'importance des vérifications de sécurité régulières et des mises à jour pour identifier et corriger de telles vulnérabilités.
Réactions de l'industrie
La découverte de la vulnérabilité a suscité des réactions dans la communauté de la cybersécurité. Les experts avertissent que la complexité croissante des systèmes d'IA peut créer de nouveaux vecteurs d'attaque. La discussion sur la sécurité des applications d'IA est relancée par cet incident, alors que les entreprises et les développeurs sont appelés à revoir et à améliorer leurs protocoles de sécurité.
Certains représentants de l'industrie appellent à une réglementation et à une surveillance plus strictes des technologies d'IA pour garantir que les utilisateurs soient protégés contre les menaces potentielles. Le débat sur la responsabilité des entreprises en matière de sécurité des données devient plus intense, en particulier en ce qui concerne la gestion des données sensibles des utilisateurs.
La vulnérabilité dans le mode de verrouillage de ChatGPT est un exemple de l'importance de réexaminer et de mettre à jour continuellement les mesures de sécurité. Le développement rapide des technologies d'IA nécessite une approche proactive de la cybersécurité pour garantir l'intégrité et la protection des données des utilisateurs.
Ähnliche Artikel
Le FBI et la CISA avertissent des cyberattaques sur les systèmes de refroidissement
Les autorités américaines mettent en garde contre des cyberattaques ciblées sur les systèmes de refroidissement industri...
Cyberattaques sur les systèmes de refroidissement dans les centres de données
Des systèmes de refroidissement manipulés mettent en danger la disponibilité des centres de données. Les opérateurs doiv...
Cyberattaque contre Crédit Mutuel Arkéa : 133 millions de dollars volés
Une cyberattaque contre la banque française Crédit Mutuel Arkéa a entraîné une perte de 133 millions de dollars en raiso...
QNAP avertit des attaques Plex2Shell sur les appareils NAS
QNAP informe sur les risques de sécurité liés aux attaques Plex2Shell et appelle les utilisateurs à mettre à jour....
comment Kommentare (0)
Noch keine Kommentare. Schreiben Sie den ersten!
Kommentar hinterlassen